
A legtöbb cégvezető úgy véli, hogy a működő tűzfal és a vírusirtó garantálja a nyugalmat; egészen az első zsarolóvírusos incidensig. Egy alapos informatikai biztonsági audit nem elméleti hibalista és nem formaság, hanem a zavartalan üzletmenet gyakorlati diagnosztikája. Teljesen érthető, ha bizonytalan a meglévő védelmi vonalak tényleges hatékonyságában. A szigorodó jogszabályok, mint a NIS2 és a GDPR, komoly nyomást helyeznek a vezetésre, miközben a belső IT csapatnak ritkán van szabad kapacitása a mélyreható vizsgálatok elvégzésére. Az ismeretlen kockázat a legveszélyesebb: egyetlen rejtett rés azonnali rendszerleállást és súlyos anyagi kárt okozhat.
Ebben az útmutatóban egy gyakorlati esettanulmányon keresztül mutatjuk be, pontosan hogyan tárja fel és számolja fel a professzionális vizsgálat a kritikus rendszersérülékenységeket. Lépésről lépésre végigvesszük az ellenőrzés folyamatát, a leggyakoribb rejtett hibapontokat, valamint azt a priorizált, azonnal végrehajtható javítási ütemtervet, amellyel a kockázatok felesleges leállások nélkül minimalizálhatók.
Legfontosabb Tudnivalók
- Egy professzionális informatikai biztonsági audit nem merül ki a technikai szkennelésben; a jogosultságokat, a működési folyamatokat és a humán kockázatokat is szisztematikusan vizsgálja.
- Az automatizált sérülékenységvizsgálat csupán felszíni pillanatképet ad, míg a mélyreható audit a leállást okozó zsarolóvírusok és az adatvesztés gyökérokait tárja fel.
- A diagnózis önmagában nem védi meg a céget: a valódi üzletmenet-folytonossághoz azonnal végrehajtható, priorizált javítási ütemterv és hatékony hibaelhárítás szükséges.
- A NIS2 és GDPR előírásoknak való megfelelés ma már a beszállítói láncban maradás és a személyes vezetői felelősség kezelésének alapköve.
- A szakszerűen megtervezett biztonsági felülvizsgálat egyetlen percre sem akasztja meg a napi munkát vagy a termelést.
Mi az informatikai biztonsági audit, és miért elkerülhetetlen 2026-ban?
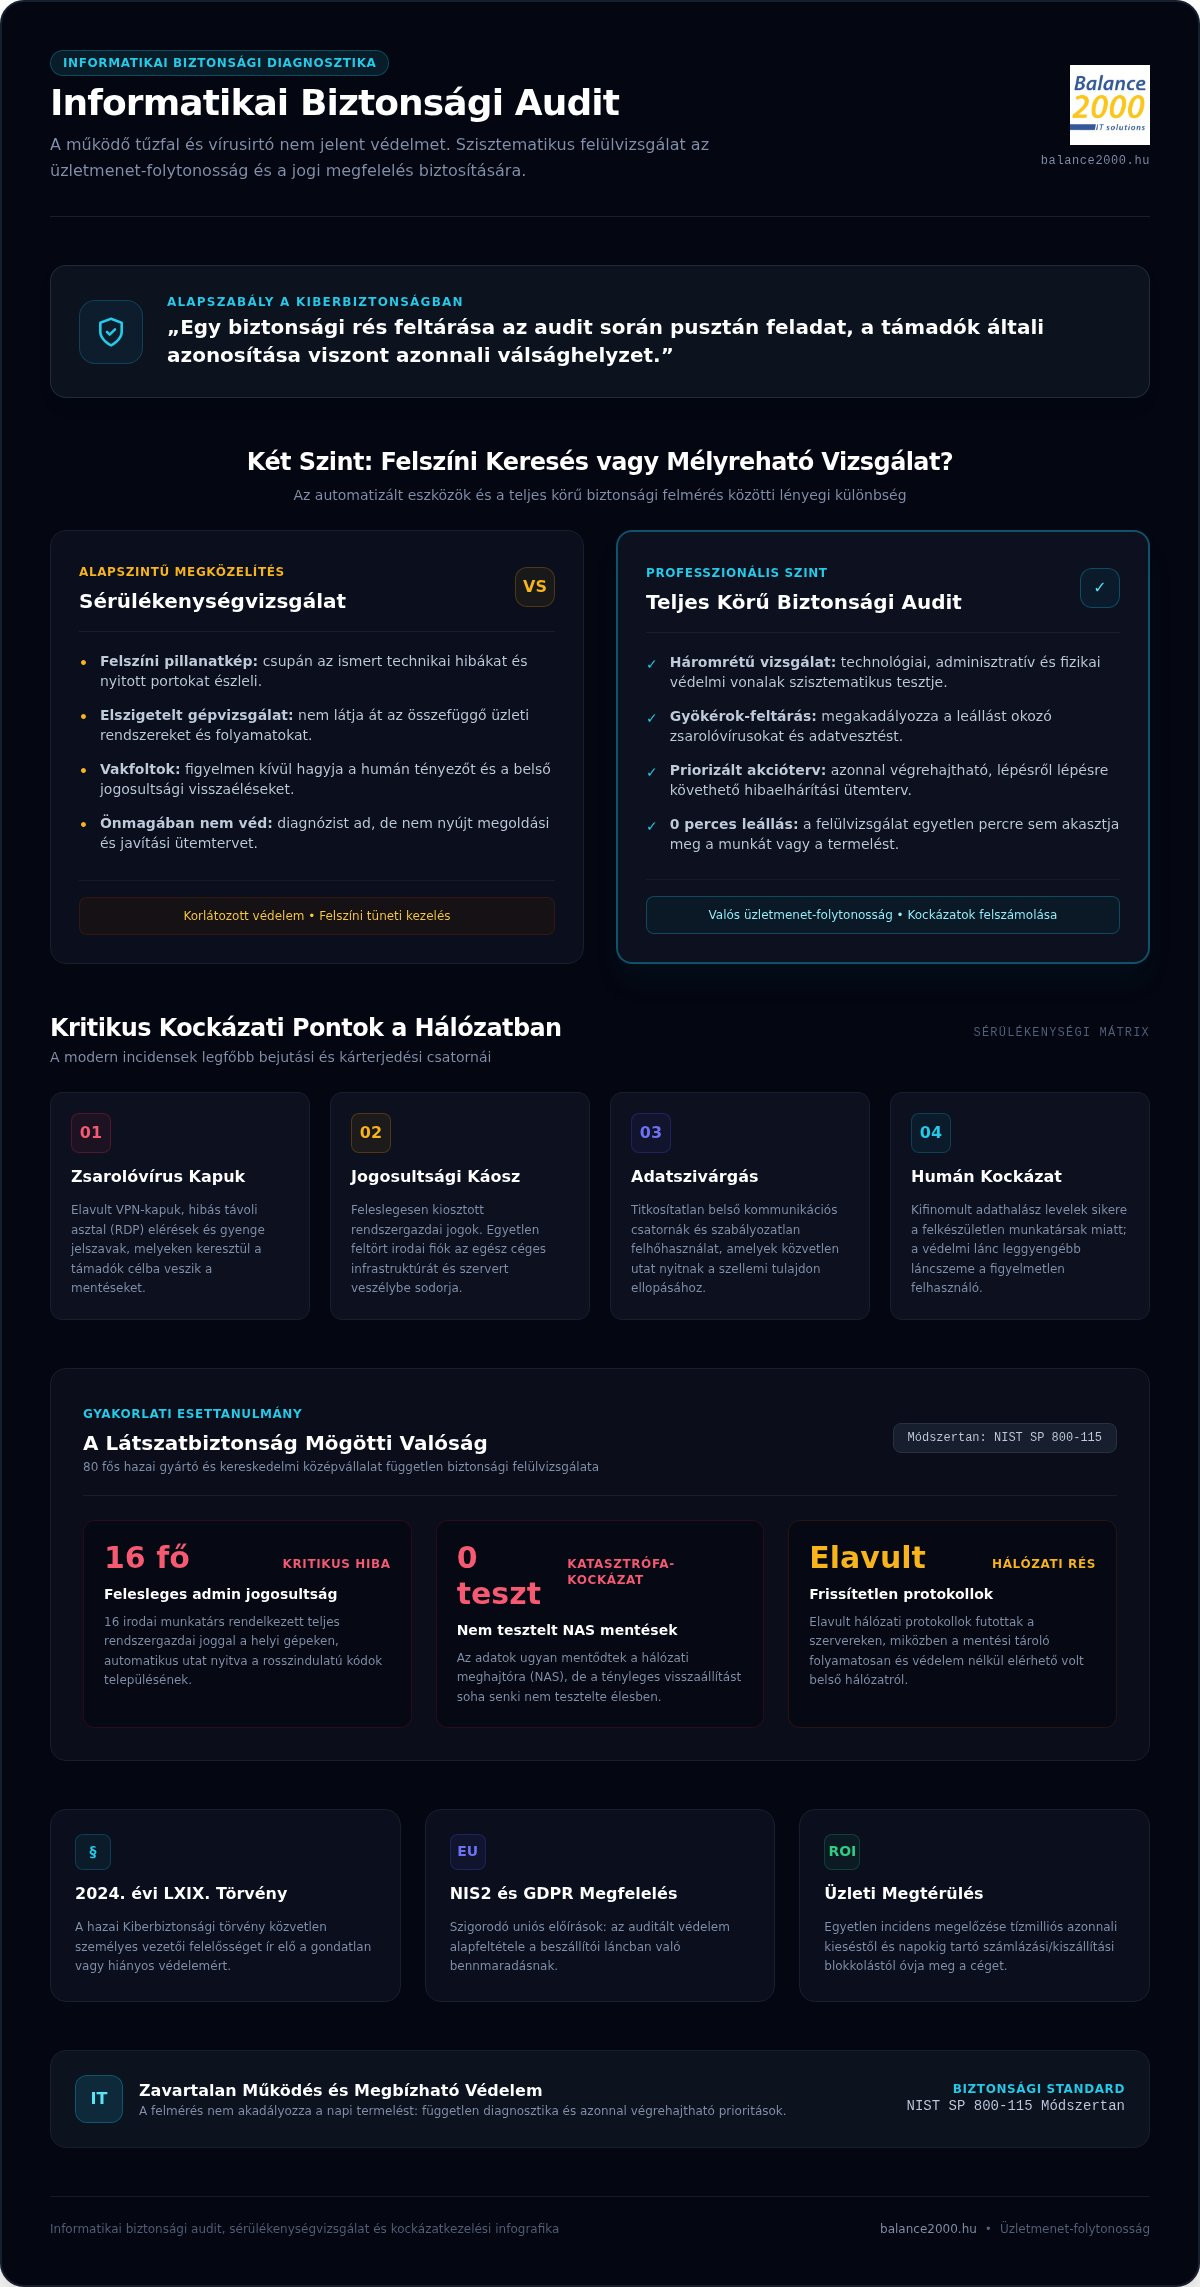
A működő informatikai háttér önmagában nem jelent védelmet. Az informatikai biztonsági audit egy független, szisztematikus vizsgálat, amely objektíven méri fel a vállalati infrastruktúra technológiai, adminisztratív és fizikai védelmi vonalait. Nem elméleti ellenőrzőlista: a rendszerek valós ellenállóképességét teszteli a modern fenyegetésekkel szemben. Ahogy a nemzetközi szakirodalomban ismert információbiztonsági audit fogalma is rámutat, a vizsgálat célja a kockázatok számszerűsítése és a védelmi rések azonosítása, még mielőtt a támadók találnák meg azokat.
A digitális fenyegetések jellege drasztikusan átalakult. A kiberbűnözők ma már automatizált, mesterséges intelligenciával támogatott eszközökkel pásztázzák a hazai hálózatokat, másodpercek alatt azonosítva a frissítetlen szervereket vagy a nyitva felejtett portokat. Emiatt érvényes az alapszabály: egy biztonsági rés feltárása az audit során pusztán feladat, a támadók általi azonosítása viszont azonnali válsághelyzet.
A kezeletlen sérülékenységek azonnali működési leállást, adatvesztést és súlyos pénzügyi kárt okoznak. A jogi környezet sem engedi a passzivitást: a 2024. évi LXIX. törvény (Kiberbiztonsági tv.) közvetlen vezetői felelősséget ír elő a hiányos védelemért. A reaktív, tűzoltó jellegű hibajavítás ideje lejárt. Csak a proaktív megelőzés garantálja a zavartalan üzletmenetet.
Az IT biztonsági felmérés célja és üzleti megtérülése
A rendszeres felülvizsgálat közvetlen gazdasági hasznot hajt. Egyetlen zsarolóvírusos leállás napokig blokkolhatja a számlázást és a kiszállítást, ami tízmilliós veszteséget jelent. Az átfogó vizsgálat megszünteti a vakfoltokat, és stabil működési környezetet teremt. Emellett a nagyvállalati megrendelők ma már megkövetelik a szigorú biztonsági szint igazolását a beszállítóiktól. Az auditált infrastruktúra védi a cég hírnevét, és közvetlen versenyelőnyt biztosít az új partnerek megszerzésénél.
Kritikus kockázatok a hálózatban: zsarolóvírusok, szivárgás és emberi tényező
A modern zsarolóvírusok ritkán érkeznek közvetlen támadással. Leggyakrabban elavult VPN-kapukon, hibás távoli asztal (RDP) eléréseken vagy gyenge jelszavakon keresztül jutnak be a belső hálózatba. Bejutás után csendben feltérképezik az adatállományokat, és célba veszik a mentéseket.
- Belső jogosultsági káosz: A feleslegesen kiosztott rendszergazdai jogok miatt egyetlen feltört fiók az egész céges infrastruktúrát veszélybe sodorja.
- Adatszivárgás: A titkosítatlan csatornák és a szabályozatlan felhőhasználat utat nyitnak az üzleti titkok ellopásához.
- Humán kockázat: A kifinomult adathalász levelek azonnal célba érnek, ha a munkatársak nincsenek felkészítve a gyanús mintázatok felismerésére.
Egy professzionális informatikai biztonsági audit nem csupán a gépeket ellenőrzi. Feltárja a folyamatokban és a humán oldalon rejtőző hibákat is, így teljes körű védelmet biztosít a hálózatnak.
Esettanulmány: Hogyan tár fel egy professzionális felülvizsgálat kritikus réseket?
Egy nyolcvan fős hazai gyártó és kereskedelmi középvállalat vezetése azután rendelt el vizsgálatot, hogy a munkatársak hetek óta visszatérő hálózati lassulásra panaszkodtak, miközben egy kulcsfontosságú nemzetközi partner szigorú beszállítói auditot jelentett be. A cégvezetés abban a hitben élt, hogy a meglévő tűzfalak és a beállított vírusvédelmi szoftverek maradéktalanul elvégzik a dolgukat. A független szakértői csapat a nemzetközileg elismert NIST SP 800-115 műszaki útmutató módszertanára támaszkodva kezdte meg a munkát, feltárva a látszatbiztonság mögötti valóságot.
Kiinduló állapot: a látszólag védett rendszerek rejtett buktatói
A felmérés első óráiban kiderült, hogy a vállalati szervereken elavult, nem frissített hálózati protokollok futottak. Tizenhat irodai munkatárs rendelkezett teljes rendszergazdai jogosultsággal a helyi munkaállomásokon, ami megnyitotta az utat a rosszindulatú kódok automatikus települése előtt. A legriasztóbb felfedezést a biztonsági mentések jelentették: az adatok ugyan mentődtek egy hálózati meghajtóra (NAS), de a visszaállítást még soha senki nem tesztelte a gyakorlatban, a mentési tároló pedig folyamatosan elérhető maradt a belső hálózatból, kitéve magát egy azonnali zsarolóvírusos titkosításnak.
A diagnosztika gyakorlati lépései: hálózat, felhő és hozzáférés-védelem
A szakértők három fő területre összpontosították a mélyreható ellenőrzést:
- Hálózati infrastruktúra: A switch-ek és routerek konfigurációinak elemzése során kiderült, hogy a vendég Wi-Fi nem volt elszeparálva a pénzügyi adatokat kezelő belső szerverektől.
- Felhős környezet: Az Office 365 felületén a felhasználói fiókok több mint felénél hiányzott a kétlépcsős azonosítás (MFA), a globális adminisztrátori fiókokat pedig egyszerű jelszavak védték.
- Távoli elérések: A home office-ban dolgozó kollégák egy sérülékeny, elavult VPN-kapun keresztül léptek be a hálózatba, amelyen keresztül külső behatolási kísérletek nyomai voltak azonosíthatók.
Az azonosított rések felszámolása és a működésbiztonság helyreállítása
A Balance 2000 csapata a feltárt hibákat azonnal priorizálta, és nem csupán egy elméleti jelentést adott át, hanem negyvennyolc órán belül végrehajtotta a kritikus javításokat. Lezárták a felesleges hálózati portokat, kötelezővé tették a kétlépcsős hitelesítést minden fióknál, és szigorúan elszeparálták a vendéghálózatot a vállalati belső forgalomtól. A sérülékeny mentési rendszert korszerű, elkülönített és automatizált technológiára cserélték, garantálva a gyors helyreállítást incidens esetén.
A szakszerűen elvégzett informatikai biztonsági audit elhárította a küszöbön álló zsarolóvírusos katasztrófát, a nemzetközi partner pedig maradéktalanul elfogadta a vizsgálati dokumentációt. Ha az Ön cégénél is hiányzik a belső IT kapacitás a folyamatos biztonsági felügyelethez, a professzionális rendszergazda szolgáltatás cégeknek stabil alapot teremt a mindennapi működéshez, miközben a szakértők proaktív auditokkal tartják naprakészen a védelmi szintet.
Sérülékenységvizsgálat vagy teljes körű biztonsági audit? Válasszon okosan
Sok vállalatvezető összekeveri az automatizált szoftveres pásztázást a strukturált felülvizsgálattal. Bár mindkettő védi az informatikai vagyont, céljuk, mélységük és eredményük gyökeresen eltér egymástól. A döntéshez látni kell a pontos határokat.
| Szempont | Sérülékenységvizsgálat (Scan) | Teljes informatikai biztonsági audit |
|---|---|---|
| Módszertan | Automatizált szoftveres letapogatás | Manuális szakértői elemzés és ellenőrzés |
| Vizsgálati fókusz | Ismert technikai hibák (CVE kódok) | Technológia, folyamatok, jogosultságok, emberi tényező |
| Eredménytermék | Nyers gépi hibalista | Priorizált vezetői akcióterv javítási ütemtervvel |
| Szabályozási érték | Önmagában jogilag nem elegendő | Alapot ad a NIS2, ISO és GDPR megfelelőséghez |
Automatizált sérülékenységvizsgálat kontra komplex szakértői audit
Egy szoftveres letapogatás pillanatkép. Megmutatja a nyitott portokat és a frissítetlen verziókat, de vak az összefüggésekre. Nem látja, ha a pénzügyi mappa jelszó nélkül elérhető a helyi hálózaton, sem azt, ha a kilépett munkatárs fiókja aktív maradt. A CISA kiberhigiéniai és vizsgálati ajánlásai szerint az automatizált eszközök elengedhetetlenek a napi szintű szűréshez, ám a valódi védelmi vonalakat csak az emberi intelligenciával végzett manuális vizsgálat képes hitelesíteni. Időszakos gyorstesztnek megfelel a szkennelés; éves kockázatcsökkentéshez, átalakításhoz vagy külső partnerséghez viszont kötelező a mély elemzés.
Szabályozási megfelelőség: NIS2 irányelv, ISO 27001 és GDPR harmonizáció
A jogszabályi megfelelés nem adminisztrációs teher, hanem a működési stabilitás mércéje. A hazai Kiberbiztonsági törvény szigorú szankciókat helyez kilátásba a mulasztóknak, ezért a szakszerű NIS2 megfelelőség tanácsadás ma már a beszállítói láncban maradás feltétele. Az auditálás során a technikai beállításokat közvetlenül összevetjük a jogi előírásokkal.
Az ISO/IEC 27001:2022 nemzetközi keretrendszere 93 kontrollpont mentén kéri számon a szervezeti, fizikai és technológiai védelmet, a felhőbiztonságtól az adatszivárgás-megelőzésig. Ezzel párhuzamosan a GDPR előírásai megkövetelik a személyes adatok technikai védelmét, a hozzáférések naplózását és az incidenskezelési tervek meglétét. A komplex informatikai biztonsági audit ezeket az elszigetelt elvárásokat fésüli össze egyetlen logikus, kézzelfogható védelmi rendszerré.
Az informatikai biztonsági audit menete: 5 lépés a stabil védelemig
A sikeres felülvizsgálat alapja a precíz szervezettség. Egy professzionális informatikai biztonsági audit soha nem akaszthatja meg a napi munkát, és egyetlen percre sem állíthatja le a termelést. A helyszíni és a távoli vizsgálati munkafázisok optimális, 30-70%-os aránya garantálja az alaposságot a munkafolyamatok zavarása nélkül. Fontos szakmai alapelvünk: a diagnózis javítási terv nélkül pusztán felesleges stresszforrás, valódi stabilitást csak a feltárt hibák azonnali felszámolása nyújt.
1. Előkészítés, célmeghatározás és adatgyűjtés leállások nélkül
Első lépésben pontosan meghatározzuk a hatókört: számba vesszük az érintett szervereket, hálózati eszközöket és munkaállomásokat. Nem tolakodó, passzív adatgyűjtési módszereket használunk, amelyek nem generálnak észrevehető hálózati forgalmat. Ezzel párhuzamosan összegyűjtjük a hatályos szabályzatokat, jogosultsági mátrixokat és hálózati topológiákat, tisztázva az információs vagyon kritikus pontjait.
2. Technikai tesztelés, konfiguráció-elemzés és folyamatvizsgálat
A második és harmadik fázisban mélyreható ellenőrzést végzünk az infrastruktúrán. Szakértőink pontról pontra átvizsgálják a tűzfalak, hálózati switchek, felhős fiókok és kiszolgálók beállításait. Teszteljük a hozzáférési jogosultságokat, kiszűrjük a felesleges rendszergazdai jogokat, valamint élesben vizsgáljuk a biztonsági mentések integritását és a helyreállítási folyamatokat. A vizsgálat nemcsak a technikai eszközökre terjed ki, hanem az üzemeltetési rutinokra és a humán protokollokra is.
3. Kockázatelemzés, vezetői jelentés és javítási ütemterv
A negyedik és ötödik fázis a döntéshozók támogatását szolgálja. A feltárt sebezhetőségeket GAP-analízis keretében négy kategóriába soroljuk: kritikus, magas, közepes és alacsony prioritású tételekre. A záró dokumentáció tartalmaz egy tömör, érthető vezetői összefoglalót, amely technikai szakzsargon nélkül, gazdasági és működési szempontból mutatja be a kockázatokat. A jelentéshez egy priorizált, azonnal végrehajtható javítási akcióterv kapcsolódik.
A Balance 2000 a megállapítások átadása után sem engedi el az Ön kezét: a diagnózison túl vállaljuk a sérülékenységek közvetlen műszaki elhárítását is. Zárja le a nyitott réseket még ma, és kérjen szakértői konzultációt a Balance 2000 csapatától a biztonságos, zavartalan működésért!
Hogyan válasszon megbízható audit partnert az IT biztonság garantálásához?
A megfelelő szakértői partner kiválasztása üzleti döntés, nem pusztán beszerzési feladat. Sok tanácsadó cég kizárólag elméleti hibajegyzéket tesz le az asztalra, magára hagyva a vezetést a műszaki problémákkal. Egy hiteles informatikai biztonsági audit elvégzéséhez olyan partner szükséges, aki elfogulatlan, gyártófüggetlen szemlélettel vizsgálja a hálózatot, és nem egyetlen hardvergyártó drága eszközeit akarja értékesíteni. Az objektivitás mellett az elszámoltathatóság, a szerződésben rögzített felelősségvállalás és a naprakész jogszabályi felkészültség jelenti a megbízhatóság alapját.
A professzionális biztonsági felülvizsgálat szakmai követelményei
Mielőtt megbízást ad egy külső csapatnak, ellenőrizze a legfontosabb szakmai kritériumokat:
- Referenciák és hazai piaci tapasztalat: Olyan partnert válasszon, aki több évtizedes gyakorlattal rendelkezik a hazai vállalati környezetekben, és ismeri a helyi IT infrastruktúrák sajátosságait.
- Szigorú titoktartási keretek (NDA): A vizsgálat a legérzékenyebb üzleti adatokhoz és jogosultságokhoz biztosít hozzáférést. A jogilag kötelező érvényű titoktartási nyilatkozat aláírása alapfeltétel a munka megkezdése előtt.
- Gyakorlati hibaelhárítási képesség: Kérdezzen rá közvetlenül, hogy a partner vállalja-e a feltárt hibák azonnali kijavítását, vagy csupán jelentést készít. Egy elméleti dokumentum nem állítja meg a kibertámadásokat.
Azonnali védelem az audit után: a Balance 2000 integrált megközelítése
A Balance 2000 évtizedes szakmai tapasztalattal biztosít stabil védőhálót a hazai vállalkozások számára. Szakértői csapatunk egy kézben egyesíti a diagnosztikát, a stratégiai IT tanácsadást és a konkrét műszaki kivitelezést. Nem hagyjuk magára a feltárt biztonsági résekkel: az audit zárásaként priorizált ütemtervet adunk, igény esetén pedig azonnal elvégezzük a szükséges javításokat.
A vizsgálat lezárása után sem engedjük el a kezét. Országos lefedettséggel nyújtott 24/7 rendszerfelügyeletünkkel és felügyelt, automatizált biztonsági adatmentési megoldásainkkal folyamatosan garantáljuk az üzletmenet zavartalanságát. Legyen szó ISO 27001, GDPR vagy NIS2 felkészítésről, nálunk a jogi megfelelőség és a mindennapi műszaki stabilitás kéz a kézben jár.
Ne várja meg, amíg egy rejtett biztonsági rés leállást vagy zsarolóvírusos incidens okoz. Kérjen átfogó felülvizsgálatot még ma, és tegye sebezhetetlenné vállalkozását a Balance 2000 professzionális informatikai biztonsági auditjával!
Garantálja cége üzletmenet-folytonosságát professzionális IT felügyelettel
A digitális fenyegetések nem várnak, és a látszólag stabil rendszerek is rejthetnek végzetes hiányosságokat. Egy átfogó informatikai biztonsági audit nem adminisztratív teher, hanem az üzleti stabilitás és a jogi megfelelőség legbiztosabb záloga. Nem elég csupán listázni a gyenge pontokat: a sebezhetőségeket késlekedés nélkül, a termelés megakasztása nélkül kell felszámolni.
A Balance 2000 több mint két évtizedes szakmai tapasztalattal védi a vállalati hálózatokat és informatikai rendszereket. A 24/7 folyamatos mérnöki készenlét és a proaktív üzemeltetési háttér gondoskodik róla, hogy infrastruktúrája mindig védett maradjon. Emellett teljes körű támogatást nyújtunk az ISO 27001, a GDPR és a NIS2 szigorú elvárásainak elérésében, az auditálástól az azonnali gyakorlati hibaelhárításig.
Ne engedje, hogy egy felderítetlen sérülékenység leállítsa az üzletmenetet! Kérje a Balance 2000 független informatikai biztonsági auditját! Lépjen még ma a kiszámítható, kompromisszummentes digitális biztonság útjára!
Gyakran Ismételt Kérdések
Milyen gyakran szükséges elvégezni egy vállalati informatikai biztonsági auditot?
Évente legalább egyszer javasolt a teljes körű vizsgálat lefolytatása. A NIS2 szabályozás alá tartozó szervezetek számára kétévente kötelező a hatósági audit megismétlése. Jelentős informatikai átalakítás, új felhőszolgáltatások bevezetése vagy szervezeti fúzió esetén szintén elengedhetetlen egy soron kívüli felülvizsgálat. A dinamikusan változó fenyegetések miatt a folyamatos kiberhigiénia fenntartása alapvető üzleti érdek.
Okoz-e leállást vagy fennakadást a munkavégzésben a biztonsági felmérés?
Nem, a szakszerű vizsgálat egyetlen percre sem akasztja meg a napi operatív munkát. A diagnosztika során passzív adatgyűjtési technikákat alkalmazunk, amelyek nem terhelik túl a hálózatot. A mélyebb konfiguráció-elemzéseket és a sérülékenységi teszteket munkaidőn kívül vagy alacsony forgalmú időszakokban végezzük. Az üzletmenet folytonossága a vizsgálat teljes ideje alatt garantált.
Miben különbözik az automatizált sérülékenységvizsgálat a teljes körű audittól?
A sérülékenységvizsgálat egy szoftveres pillanatkép, amely kizárólag az ismert technikai hibákat és nyitott portokat mutatja ki. Ezzel szemben az informatikai biztonsági audit kiterjed a vállalati folyamatokra, a jogosultságkezelésre, a fizikai védelemre és a humán kockázatokra is. A teljes körű felmérés a nyers hibalista helyett vezetői döntéstámogató jelentést és végrehajtható akciótervet ad.
Milyen dokumentációt és vezetői jelentést kapunk a vizsgálat lezárásakor?
A felmérés eredményeként egy közérthető vezetői összefoglalót és egy részletes műszaki jegyzőkönyvet adunk át. A dokumentáció tételesen bemutatja az azonosított kockázatokat, prioritási szintekbe sorolva azokat a kritikus hibáktól az alacsony kockázatokig. A jelentés tartalmaz egy konkrét javítási ütemtervet, amely pontos útmutatást nyújt a hiányosságok hatékony műszaki felszámolásához.
Kötelező-e a NIS2 vagy ISO 27001 szerinti biztonsági felülvizsgálat a KKV-knak?
Közvetlenül akkor kötelező, ha a vállalkozás mérete vagy árbevétele eléri a jogszabályi küszöböt, illetve ha kritikus ágazatban működik. Közvetve viszont szinte minden kkv érintett: a multinacionális partnerek és nagyvállalatok ma már kötelezően megkövetelik a biztonsági megfelelést a beszállítóiktól. Az audit hiánya így közvetlen piacvesztést vagy szerződésbontást eredményezhet.
Mit tehet a cégvezetés, ha a vizsgálat súlyos biztonsági réseket tár fel a hálózatban?
Azonnali beavatkozási tervet kell életbe léptetni a legsúlyosabb sérülékenységek elhárítására. A Balance 2000 nem hagyja magára az ügyfeleket a jelentéssel: a diagnózison túl mérnöki csapatunk azonnal elvégzi a szükséges konfigurációs javításokat. Lezárjuk a kritikus portokat, beállítjuk a többlépcsős azonosítást, és stabilizáljuk az adatmentési rendszereket.
Mennyi időt vesz igénybe egy átlagos vállalati informatikai rendszer átvilágítása?
Egy középvállalati infrastruktúra átvilágítása a rendszerek komplexitásától függően általában egy-három hetet vesz igénybe. A folyamat az előzetes egyeztetéssel és a hatókör rögzítésével indul, amit a helyszíni és távoli technikai vizsgálatok követnek. A professzionálisan elvégzett informatikai biztonsági audit zárásaként a szakértők személyesen ismertetik a vezetői jelentést és a priorizált akciótervet.