
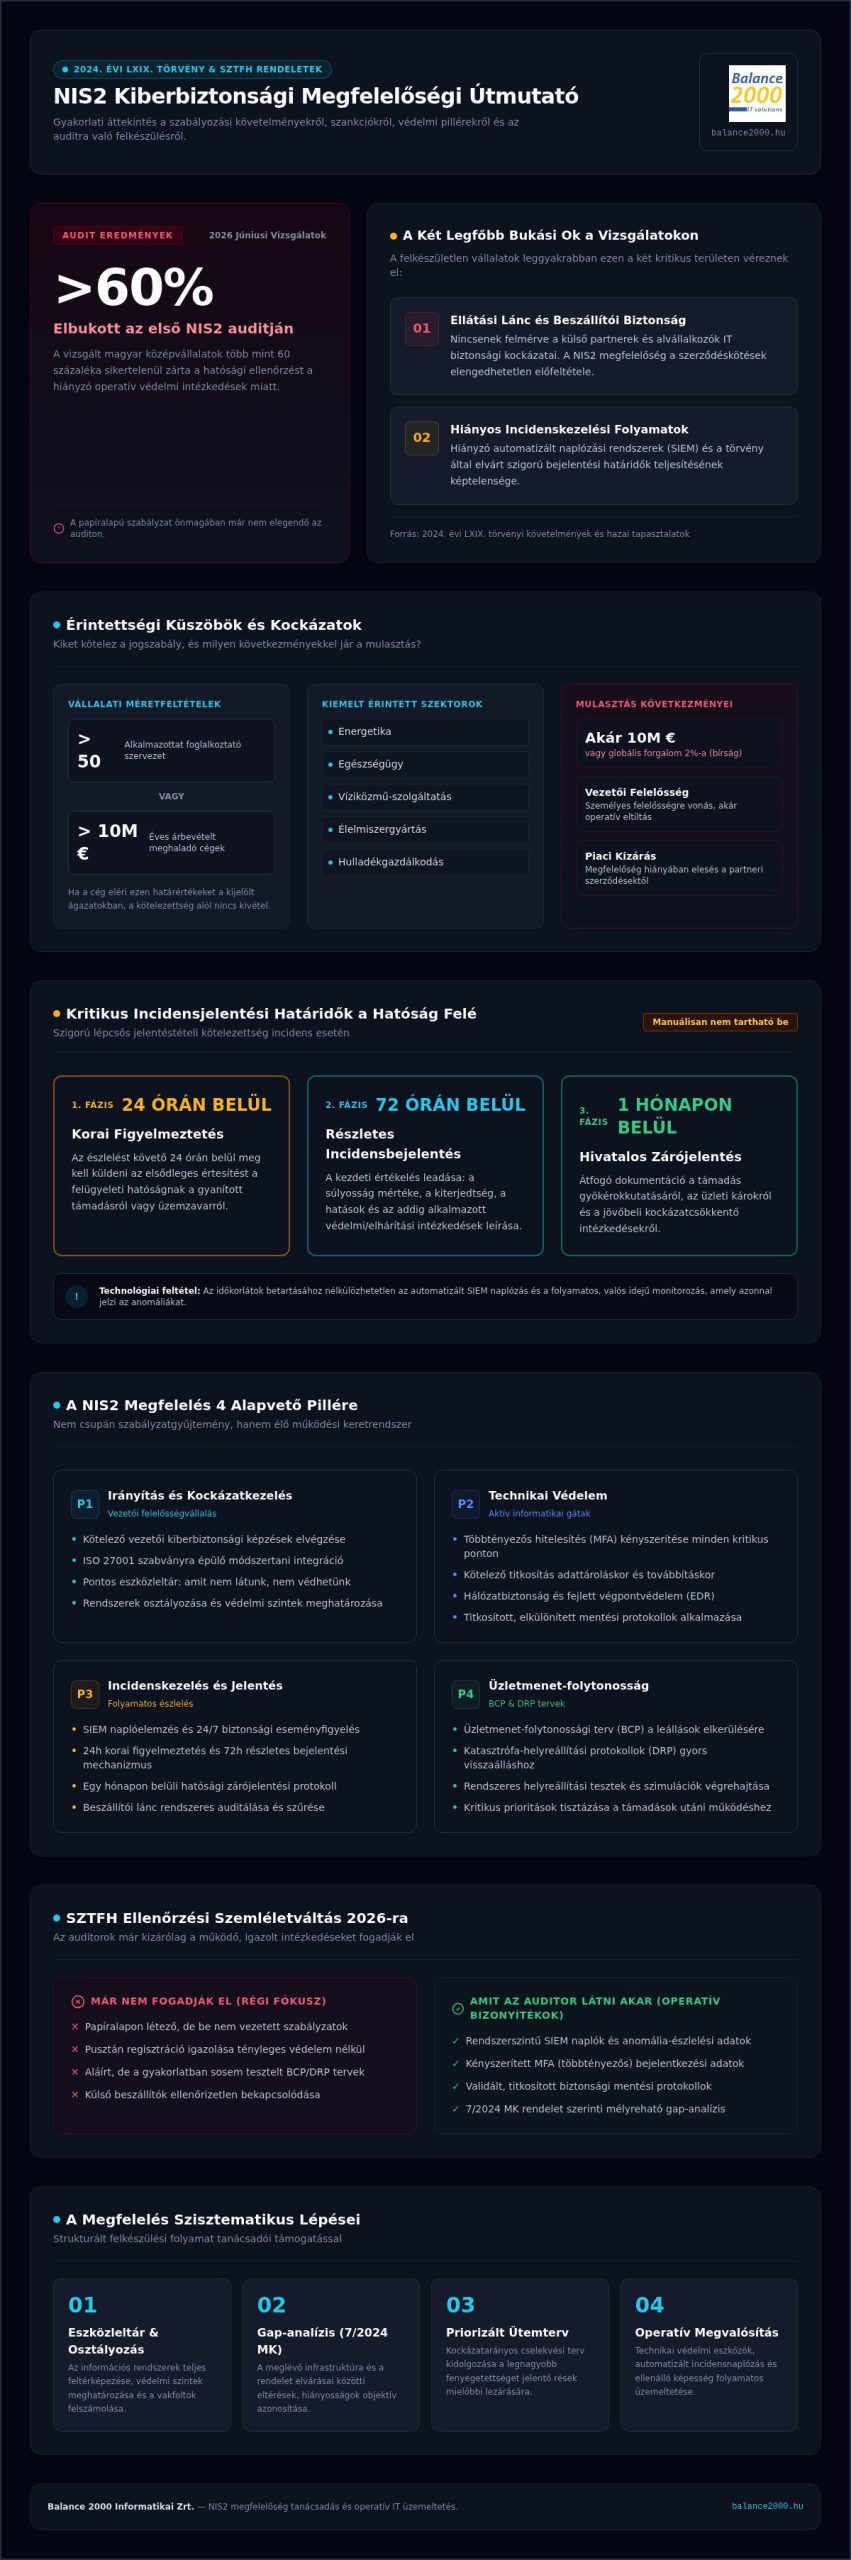
Tudta, hogy a 2026 júniusi határidőig vizsgált magyar középvállalatok több mint 60 százaléka elbukott az első NIS2 auditján? A legtöbb szervezet az ellátási lánc biztonságán és a hiányos incidenskezelési folyamatokon vérzett el. A NIS2 megfelelőség tanácsadás ma már nem csupán egy pipa a jogi listán, hanem a vállalati stabilitás alapköve. Tisztában vagyunk vele, hogy a 2024. évi LXIX. törvény és az SZTFH rendeletei közötti eligazodás embert próbáló feladat. A milliós bírságoktól való félelem és a belső IT erőforrások hiánya valós probléma, ami sok döntéshozót ébren tart.
Ebből az útmutatóból pontosan megismerheti a NIS2 megfelelőség folyamatát, a kritikus határidőket és a professzionális tanácsadás üzleti előnyeit. Nem elméleti szabályzatokat gyártunk, hanem gyakorlatias megoldásokat adunk. Megmutatjuk, hogyan tehető az audit stresszmentessé és az informatikai infrastruktúra valóban ellenállóvá. Végigvesszük a technikai védelmi intézkedéseket és a felelősségi körök tisztázását is. A célunk egyértelmű: stabil háttér és teljes biztonság az Ön vállalkozása számára. Ez az útmutató segít, hogy a megfelelőség ne teher, hanem versenyelőny legyen.
Legfontosabb Tudnivalók
- Pontos képet kap az érintett szektorokról és a 2024. évi LXIX. törvény által előírt kötelezettségekről, elkerülve a súlyos mulasztási bírságokat.
- Megismerheti a technikai védelem négy alappillérét, beleértve a többtényezős hitelesítés (MFA) és a titkosítás gyakorlati alkalmazását.
- Kiderül, miért hatékonyabb a külső NIS2 megfelelőség tanácsadás, mint a napi feladatokkal túlterhelt belső IT csapatra bízni a teljes felkészülést.
- Megtanulja a gap-analízis és az ütemterv készítésének lépéseit, amelyek garantálják a sikeres és stresszmentes auditot.
- Megérti, miért kritikus a tanácsadást az operatív IT üzemeltetéssel ötvözni a folyamatos kiberbiztonsági ellenállóképesség érdekében.
Miért kritikus a NIS2 megfelelőség tanácsadás 2026-ban?
A 2026-os esztendő a kiberbiztonsági érettség éve. A NIS2 uniós irányelv magyarországi kiterjesztése után a türelmi időszak végleg lezárult. Ma már nem a “majd egyszer” kategóriába tartozik a védelem kiépítése. A 2024. évi LXIX. törvény szigorú elvárásokat támaszt az érintett közép- és nagyvállalatokkal szemben. Aki nem vette komolyan a felkészülést, az mostanra a hatósági ellenőrzések és a piaci bizalomvesztés kereszttüzében találhatja magát. A NIS2 megfelelőség tanácsadás ebben a környezetben vált elengedhetetlen üzleti eszközzé.
A szabályozás nem válogat. Az energetika, az egészségügy és a víziközmű-szolgáltatás mellett olyan szektorok is bekerültek a körbe, mint az élelmiszergyártás vagy a hulladékgazdálkodás. Ha egy cég 50 főnél több alkalmazottat foglalkoztat, vagy éves árbevétele meghaladja a 10 millió eurót, a kötelezettség alól nincs kibúvó. A mulasztás ára pedig brutális. A bírságok mértéke elérheti a 10 millió eurót vagy a globális forgalom 2 százalékát. Ennél is fájdalmasabb lehet a vezetői tisztségviselők személyes felelősségre vonása, amely akár az operatív irányítástól való eltiltást is magával vonhatja.
A szabályozási környezet változása 2026-ra
Az SZTFH ellenőrzési gyakorlata 2026-ra érezhetően szigorodott. Míg korábban a regisztráció és a papíralapú szabályzatok megléte volt a fókuszban, ma már az operatív bizonyítékokat kérik. Az auditorok nem elégednek meg egy aláírt dokumentummal. Látni akarják a SIEM naplókat, a többtényezős hitelesítés (MFA) kényszerített használatát és a titkosított mentési protokollokat. Kiemelt figyelmet kap a beszállítói lánc biztonsága is. Ha Ön egy nagyobb vállalat partnere, a NIS2 megfelelőség megléte már a szerződéskötés előfeltétele. Megfelelőség nélkül egyszerűen kiesik a piacról.
A tanácsadó szerepe a megfelelési folyamatban
A belső IT csapatok gyakran túlterheltek a napi üzemeltetési feladatokkal. Nincs idejük és néha specifikus tudásuk sem a komplex kockázatelemzés elvégzéséhez. A professzionális NIS2 megfelelőség tanácsadás áthidalja ezt a szakadékot. A folyamat egy mélyreható gap-analízissel indul, amely feltárja a jelenlegi infrastruktúra és a 7/2024 MK rendelet elvárásai közötti különbségeket. Egy külső szakértő képes objektíven rávilágítani a rejtett biztonsági résekre, amelyeket a napi rutin elfedne. A tanácsadó segít a prioritások felállításában, így az erőforrások oda kerülnek, ahol a legnagyobb kockázatot kell csökkenteni. A független tanácsadó objektív nézőpontja kritikus a vakfoltok azonosításához és a valódi védelem kiépítéséhez.
A NIS2 megfelelés 4 alapvető pillére
Sokan elkövetik azt a hibát, hogy a megfelelőséget egy vaskos dossziénak képzelik el. Ez tévedés. Az Európai Bizottság NIS2 irányelve egy élő, működő védelmi rendszert vár el, amely képes reagálni a modern fenyegetésekre. A NIS2 megfelelőség tanácsadás során mi négy pillérre építkezünk, amelyek együtt garantálják a szervezet ellenállóképességét. Ezek nem csupán elméleti kategóriák, hanem a napi működésbe integrált biztonsági funkciók.
Az első pillér az irányítás és kockázatkezelés. A vezetőségnek nem elég jóváhagynia a költségvetést. Aktívan részt kell venniük a kiberbiztonsági képzéseken, mivel a törvény személyes felelősséget állapít meg számukra. A második pillér a technikai védelem. Ide tartozik a hálózatbiztonság, a végpontok védelme és a többtényezős hitelesítés (MFA) kötelező bevezetése minden kritikus hozzáférésnél. A titkosítás pedig alapkövetelmény az adatok tárolása és továbbítása során egyaránt.
Kockázatkezelési keretrendszer kialakítása
A módszertan kiválasztásánál az ISO 27001 szabvány kiváló alap, de a NIS2 specifikus technikai elvárásait is integrálni kell. Minden a pontos eszközleltárral kezdődik. Amit nem látunk a hálózatban, azt nem tudjuk megvédeni. A tanácsadás során segítünk az információs rendszerek osztályozásában és a védelmi szintek meghatározásában. A kritikus rendszerek prioritásának pontos meghatározása biztosítja, hogy a védelmi erőforrások a legsebezhetőbb pontokra koncentrálódjanak.
Incidenskezelés és jelentéstételi kötelezettség
A NIS2 egyik legszigorúbb része az incidensek bejelentése. A szervezetnek 24 órán belül korai figyelmeztetést, 72 órán belül pedig részletes incidensbejelentést kell küldenie a hatóság felé. Végül egy hónapon belül zárójelentést kell készíteni. Ez manuális folyamatokkal kivitelezhetetlen. Automatizált monitorozásra és naplózásra van szükség, amely azonnal jelzi a rendellenességeket. Az üzletmenet-folytonossági terv (BCP) és a katasztrófa-helyreállítási protokollok (DRP) pedig azt szavatolják, hogy egy támadás után a cég ne álljon le hetekre. Ha bizonytalan a jelenlegi rendszerei hatékonyságában, egy professzionális IT biztonsági audit feltárja a gyenge pontokat.
Végül nem feledkezhetünk meg az emberi tényezőről. A munkavállalók folyamatos biztonsági tudatossági oktatása nélkül a legdrágább tűzfal is hatástalan. A phishing szimulációk és a rendszeres tréningek csökkentik annak az esélyét, hogy egy óvatlan kattintás miatt dőljön össze a teljes infrastruktúra. A tudatos alkalmazott a legelső és legfontosabb védelmi vonal.
Belső erőforrás vagy külső NIS2 tanácsadás?
A döntéshozók gyakran esnek abba a csapdába, hogy a kiberbiztonsági megfelelést pusztán informatikai feladatnak tekintik. Ez a megközelítés figyelmen kívül hagyja a folyamat jogi és stratégiai mélységeit. A belső IT csapat elsődleges feladata a napi üzletmenet fenntartása. Ha rájuk hárul a teljes felkészülés, az elkerülhetetlenül a prioritások felborulásához vezet. A professzionális NIS2 megfelelőség tanácsadás nem helyettesíti a belső szakembereket. Kiegészíti őket azzal a speciális tudással, amivel ők napi szinten nem rendelkeznek.
A költségelemzésnél sokan csak a tanácsadói díjat látják. Érdemes kiszámolni a belső munkaidő és a szükséges képzések valós árát is. Egy tapasztalt külső partner hónapokkal rövidítheti le a felkészülést. Kész sablonokkal és bevált módszertannal érkezik, így nem a nulláról kell építkezni. A tanácsadó szakmai felelősségbiztosítása pedig egy plusz biztonsági hálót jelent a cégvezetés számára. A felelősség megosztása csökkenti a vezetői tisztségviselőkre nehezedő nyomást.
A belső felkészülés rejtett kockázatai
A legveszélyesebb tényező a szakmai vakság. Aki benne él egy rendszerben, hajlamos elsiklani a saját hibái felett. A belső IT csapat gyakran azért nem látja a hiányosságokat, mert a napi rutin részévé váltak a biztonsági kompromisszumok. A szabályozási környezet ráadásul dinamikusan változik. Ami tavaly még elégséges volt, az 2026-ban már súlyos bírságot vonhat maga után. Az erőforrások elszívása a profitot termelő projektektől közvetlen gazdasági hátrányt okoz a vállalatnak.
Mikor elengedhetetlen a külső szakértő bevonása?
Vannak helyzetek, amikor a külső segítség nem opció, hanem kényszer. Komplex, heterogén IT környezetben a belső csapat ritkán látja át a teljes kockázati mátrixot. Szigorú audit határidők és magas üzleti kockázat esetén a hibázási lehetőség minimális. Gyakran előfordul, hogy a meglévő rendszergazda szolgáltatás cégeknek csak az üzemeltetésre fókuszál. Ez nem tartalmazza automatikusan a speciális audit felkészítést. Ilyenkor a NIS2 megfelelőség tanácsadás biztosítja a hidat az üzemeltetés és a jogi elvárások között. Fontos tisztázni, hogy az auditot kizárólag az SZTFH által nyilvántartásba vett auditorok névsora alapján kiválasztott, független szakember végezheti el. A tanácsadó feladata, hogy a rendszert erre a végső megmérettetésre alkalmassá tegye.
A NIS2 megfelelési folyamat lépésről lépésre
A sikeres felkészülés nem szerencse kérdése. Ez egy szigorú, módszeres folyamat, amely a jelenlegi állapot kíméletlen őszinteségű feltárásával kezdődik. A NIS2 megfelelőség tanácsadás keretében mi egy kipróbált útitervet adunk az Ön kezébe. Nem hagyjuk, hogy elvesszen a részletekben. A célunk az, hogy a szervezet minden eleme megfeleljen a 2026-os elvárásoknak, mire az akkreditált auditor megérkezik. A folyamat négy jól elkülöníthető szakaszra oszlik, ahol minden lépés a következőt alapozza meg.
Gap-analízis: a megfelelőség alapköve
A munka egy mélyreható helyzetfelméréssel indul. Elsőként az informatikai biztonsági szabályzatokat, a hálózati topológiát és a hozzáférési jogosultságokat vizsgáljuk meg. Megnézzük, van-e működő üzletmenet-folytonossági terv, és hogyan történik az adatok mentése. Az eredményeket egy részletes gap-jelentésben rögzítjük, amely feketén-fehéren megmutatja a hiányosságokat. A gap-analízis során feltárt kritikus hibák, például a hálózati szegmentáció hiánya vagy a gyenge jelszókezelési protokollok, azonnali és prioritást élvező beavatkozást igényelnek. Ez a dokumentum lesz a későbbi hiánypótlási terv és az ütemterv alapja.
Az implementációs szakasz kihívásai
A hiányosságok ismeretében kezdődik a technikai és adminisztratív intézkedések bevezetése. Ez a legkritikusabb rész, mivel itt kell a biztonsági kontrollokat a napi munkafolyamatokba illeszteni. A cél az, hogy a védelem ne akadályozza, hanem támogassa az üzletet. A SIEM rendszerek és az EDR megoldások integrálása mellett nagy hangsúlyt fektetünk a változásmenedzsmentre is. A dolgozók ellenállása természetes reakció az új korlátozásokra, például a többtényezős hitelesítésre. Ezt folyamatos kommunikációval és oktatással kezeljük, hogy a biztonság ne kényszer, hanem belső igény legyen. Ha nem szeretné, hogy a felkészülés megbénítsa a cégét, kérjen tőlünk gyakorlatias NIS2 felkészítést.
Az implementációt követi a belső audit és a finomhangolás. Ez a szakasz az éles ellenőrzés előtti főpróba. Itt teszteljük a bevezetett folyamatok hatékonyságát és a technikai eszközök riasztási képességeit. Ha a belső audit során mindent rendben találunk, a szervezet magabiztosan vághat neki a hatósági ellenőrzésnek. A NIS2 megfelelőség tanácsadás ezzel a végső ellenőrzéssel válik teljessé, garantálva, hogy ne érjék váratlan meglepetések a cégvezetést.
Balance 2000: Gyakorlatias NIS2 tanácsadás és IT üzemeltetés
A legtöbb tanácsadó megáll a szabályzatok átadásánál. Mi nem. A NIS2 megfelelőség tanácsadás nálunk a gyakorlatban dől el. Szakértőink maguk is tapasztalt rendszerüzemeltetők, akik nemcsak elméletben ismerik a kiberbiztonsági elvárásokat, hanem nap mint nap kezelik is azokat. Ez a gyakorlatias megközelítés a legnagyobb előnyünk. Pontosan tudjuk, hogyan kell beállítani egy tűzfalat vagy konfigurálni egy mentési rendszert úgy, hogy az az auditon is átmenjen. Nem csupán elmondjuk, mit kell tenni, hanem el is végezzük a szükséges technikai beállításokat.
Nincs két egyforma kkv, ezért nálunk nincsenek sablonmegoldások. Minden ügyfelünknél az egyedi üzleti folyamatokhoz igazítjuk a védelmi kontrollokat. Komplett portfóliónk a gyengeáramú hálózatépítéstől az Office 365 migráción át az automatizált adatmentésig terjed. Ez a “mindent egy kézből” szemlélet garantálja, hogy a tanácsadás során javasolt technikai módosításokat azonnal és szakszerűen végre is hajtjuk. A 24/7 rendszerfelügyeletünk pedig biztosítja, hogy a megfelelőség ne csak az audit napján, hanem az év minden percében fennálljon.
Miért válassza a Balance 2000 szakértőit?
Több évtizedes tapasztalattal rendelkezünk a hazai informatikai piacon. Nem ijedünk meg a váratlan helyzetektől. Proaktív hozzáállásunk lényege, hogy nem megvárjuk a bajt, hanem megelőzzük azt. A biztonság nálunk nem egy állapot, hanem folyamatos felügyelet. Ha Ön is stresszmentes felkészülést szeretne, kérjen konzultációt informatikai tanácsadás kkv témában még ma. Biztosítjuk, hogy a cég informatikai háttere stabil és szakértő kezekben marad.
Hosszú távú biztonság a NIS2 után is
A sikeres audit csak az út kezdete. A megfelelőséget nem elég egyszer elérni, azt fenn is kell tartani. A NIS2 szellemében végzett folyamatos felügyeletünk biztosítja, hogy a rendszerek a két éves auditciklusok között is védettek maradjanak. Rendszeres biztonsági auditokat és sérülékenységvizsgálatokat végzünk, hogy az új fenyegetések ne találjanak rést a pajzson. A folyamatos tanácsadás és üzemeltetés ötvözésével ügyfeleinknek valódi üzleti folytonosságot és hosszú távú kiszámíthatóságot garantálunk. A Balance 2000 által nyújtott szakmai háttér garantálja a vezetőség nyugalmát és a teljes informatikai infrastruktúra megingathatatlan stabilitását.
Legyen a NIS2 megfelelőség az Ön versenyelőnye 2026-ban
A kiberbiztonság ma már nem választás kérdése, hanem az üzleti folytonosság alapfeltétele. A 2026-os auditokra való felkészülés során bebizonyosodott, hogy a puszta szabályzatalkotás nem elegendő. Valódi technikai védelemre, tudatos munkavállalókra és precíz incidenskezelési protokollokra van szükség. A professzionális NIS2 megfelelőség tanácsadás leveszi a terhet a cégvezetés válláról, és egyértelmű utat mutat a bonyolult szabályozási környezetben. Egy tapasztalt partner nemcsak a hibákat tárja fel, hanem a gyakorlati megvalósításban is aktív szerepet vállal.
A Balance 2000 csapata átfogó IT biztonsági audit tapasztalattal és 24/7 szakértői rendelkezésre állással támogatja ügyfeleit. Mi nem elméleti tanácsokat adunk, hanem gyakorlatias, implementáció-fókuszú megközelítéssel biztosítjuk a rendszerek stabilitását. Ne várja meg a hatósági ellenőrzést és a súlyos mulasztási bírságokat. Tegye meg az első lépést a biztonságosabb jövő felé még ma. Kérjen szakértői NIS2 konzultációt a Balance 2000-től! Együttműködésünkkel a kiberbiztonság nem teher, hanem a vállalati stabilitás és a piaci bizalom garanciája lesz.
Gyakran Ismételt Kérdések
Mekkora bírságra számíthatok, ha nem felelek meg a NIS2-nek?
A mulasztás anyagi következményei súlyosak. A kiemelt kockázatú szektorokban a bírság összege elérheti a 10 millió eurót vagy a globális árbevétel 2 százalékát. Kockázatos szektorok esetén a felső határ 7 millió euró vagy a forgalom 1,4 százaléka. A hatóság emellett eltilthatja a vezető tisztségviselőket a menedzseri feladatok ellátásától. A pénzügyi büntetés mellett a piaci bizalomvesztés és a beszállítói láncból való kizárás okozhatja a legnagyobb gazdasági kárt.
Milyen szektorokat érint leginkább a NIS2 szabályozás Magyarországon?
A szabályozás két fő kategóriába sorolja a szervezeteket. A kiemelten kockázatos ágazatok közé tartozik az energia, az egészségügy, a közlekedés és a víziközmű-szolgáltatás. A kockázatos szektorok körét az élelmiszergyártás, a hulladékgazdálkodás és a vegyszeripar bővíti. Általános szabály, hogy minden olyan közép- vagy nagyvállalat érintett, amely 50 főnél több alkalmazottat foglalkoztat, vagy éves árbevétele meghaladja a 10 millió eurót. A professzionális NIS2 megfelelőség tanácsadás segít a pontos besorolás meghatározásában.
Mennyi ideig tart egy teljes NIS2 felkészülési folyamat?
Egy átlagos szervezet számára a teljes folyamat 6 és 12 hónap közötti időt vesz igénybe. Az időtartam nagyban függ az informatikai infrastruktúra jelenlegi állapotától és az érettségi szinttől. A gap-analízis és a szabályzatok kidolgozása általában 4-8 hetet igényel. A technikai védelmi intézkedések, például a hálózati szegmentáció vagy a többtényezős hitelesítés bevezetése és tesztelése azonban hónapokig tarthat. A korai kezdés kritikus a jogszabályi határidők betartásához.
Szükséges-e új hardvereket vásárolnom a NIS2 megfeleléshez?
Nem minden esetben kötelező a hardvercsere, de a technikai elvárások gyakran szükségessé teszik a fejlesztést. A modern tűzfalak, a biztonságos hálózati eszközök és az elkülönített mentési szerverek alapfeltételei az ellenállóképességnek. Ha a jelenlegi eszközpark nem támogatja a titkosítást vagy a részletes naplózást, a beruházás elkerülhetetlen. A tanácsadás során felmérjük a meglévő flottát, és csak akkor javaslunk új beszerzést, ha az a biztonsági szint eléréséhez feltétlenül szükséges.
Hogyan kapcsolódik az ISO 27001 tanúsítvány a NIS2-höz?
Az ISO 27001 szabvány szerinti információbiztonsági irányítási rendszer (ISMS) kiváló alapot nyújt, de önmagában nem garantálja a jogi megfelelést. A tanúsítvány megléte a NIS2 követelmények körülbelül 75-80 százalékát lefedi. A magyar szabályozás azonban specifikus technikai elvárásokat és szigorú incidensbejelentési kötelezettségeket is tartalmaz. A NIS2 megfelelőség tanácsadás során az ISO folyamatait egészítjük ki a hazai 7/2024 MK rendelet által előírt konkrét védelmi intézkedésekkel.
Milyen gyakran kell megújítani a NIS2 auditot?
A törvényi előírások szerint a kiberbiztonsági auditot kétévente kötelező elvégezni. Ez nem egy egyszeri projekt, hanem egy folyamatos ciklus része. Az auditok közötti időszakban a szervezetnek fenn kell tartania a védelmi szintet, és dokumentálnia kell a változásokat. A hatóság bármikor kérhet bizonyítékokat az operatív működésről. A rendszeres belső ellenőrzések és a folyamatos rendszerfelügyelet biztosítják, hogy a következő kétéves ciklus végén a hivatalos audit sikeresen záruljon.
Mit kell tennem, ha kiberbiztonsági incidens történik a cégemnél?
Az incidenseket haladéktalanul jelenteni kell a Nemzeti Kiberbiztonsági Intézet (NKI) felé. A folyamat három lépcsős: 24 órán belül korai figyelmeztetést, 72 órán belül részletes bejelentést, egy hónapon belül pedig zárójelentést kell küldeni. A manuális észlelés helyett javasolt az automatizált monitorozás használata. A Balance 2000 szakértői csapata az incidens bekövetkezésekor azonnali technikai segítséget nyújt a károk enyhítésében és a hatósági adatszolgáltatás pontos teljesítésében.
Kiváltható-e a NIS2 megfelelőség pusztán biztosítással?
Egyértelműen nem. A kiberbiztosítás hasznos eszköz a pénzügyi kockázatok kezelésére, de nem mentesít a törvényi kötelezettségek alól. A biztosítás kifizetheti a helyreállítás költségeit, de nem állítja meg a hatósági bírságokat és nem helyettesíti a kötelező technikai védelmi intézkedéseket. A jogszabály konkrét védelmi szintek alkalmazását írja elő. A megfelelőség alapja a megelőzés és az ellenállóképesség, amit csak szakszerű informatikai háttérrel és folyamatos tanácsadással lehet elérni.