
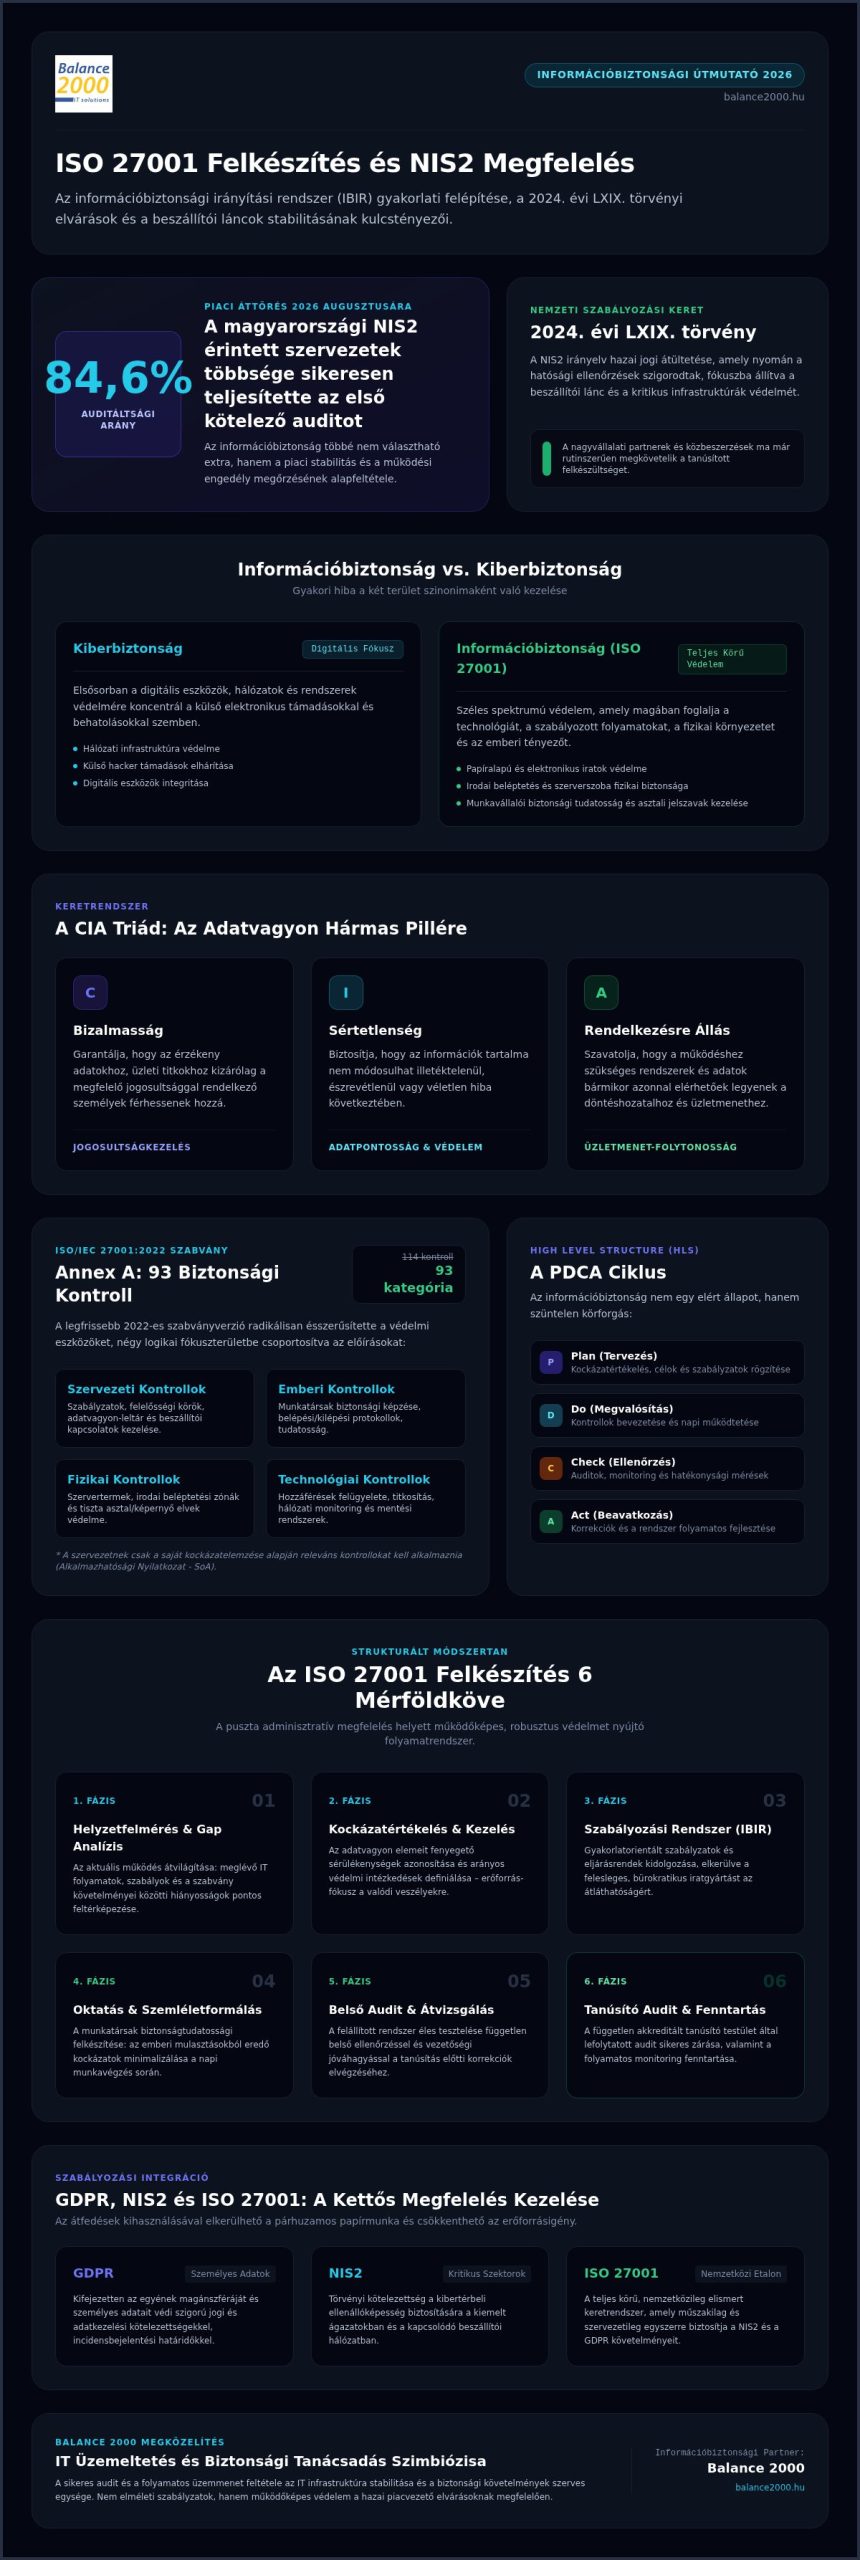
2026 augusztusára a magyarországi NIS2 érintett szervezetek 84,6 százaléka már sikeresen túl van az első kötelező kiberbiztonsági auditon, ami alapjaiban írta át a hazai üzleti elvárásokat. Ez a statisztika világosan jelzi, hogy az információbiztonság már nem választható extra, hanem a piaci stabilitás alapköve. Sokan mégis tartanak a folyamattól. A bonyolult dokumentációs elvárások, az erőforráshiány és az ISO 27001 felkészítés körüli bizonytalanság gyakran megbénítja a döntéshozókat. Ön is úgy érezheti, hogy a szabályozások útvesztőjében nehéz átlátni, miként kapcsolódik össze a NIS2 törvényi kötelezettsége a nemzetközi szabványokkal.
Teljesen érthető, ha a sikertelen audittól vagy a felesleges papírmunkától tart, hiszen a tét ma már a működési engedély és a partneri bizalom. Ebből az útmutatóból pontosan megismerheti az ISO 27001 felkészítés gyakorlati folyamatát, annak közvetlen üzleti előnyeit és a 2026-os kiberbiztonsági elvárásoknak való precíz megfelelést. Nem elméleti fejtegetéseket, hanem azonnal alkalmazható, szakértői megoldásokat adunk az Ön kezébe.
Végigvesszük a legfrissebb szabvány szerinti kontrollpontokat, és megmutatjuk, hogyan építhet olyan stabil IT infrastruktúrát, amely nemcsak a tanúsítvány megszerzését garantálja, hanem valódi versenyelőnyt is biztosít a piacon.
Legfontosabb Tudnivalók
- Megtudhatja, miért 2026 a kiberbiztonsági áttörés éve, és hogyan formálja át a NIS2 az ellátási láncok biztonsági elvárásait.
- Megismerheti az ISO 27001 felkészítés 6 mérföldkövét, amelyek a puszta megfelelés helyett valódi védelmet garantálnak.
- Átlátja az ISO/IEC 27001:2022 struktúráját és a 93 biztonsági kontroll szerepét a stabil IT infrastruktúra kialakításában.
- Felfedezzük a GDPR, a NIS2 és az ISO 27001 közötti átfedéseket, amelyekkel hatékonyabbá teheti a jogi és technikai megfelelést.
- Megérti, miért kritikus az IT üzemeltetés és a biztonsági tanácsadás szoros egysége a sikeres audit és a folyamatos üzemmenet érdekében.
Miért elengedhetetlen az ISO 27001 felkészítés 2026-ban?
Az ISO/IEC 27001 nemzetközi szabvány az alapja minden modern információbiztonsági irányítási rendszernek (IBIR). Ez nem csupán egy technikai ellenőrzőlista. Ez egy komplex keretrendszer, amely garantálja az üzleti folyamatok zavartalanságát. 2026 sorsfordító év az informatikai biztonságban. A NIS2 irányelv hazai átültetése, a 2024. évi LXIX. törvény után a hatósági ellenőrzések szigorúbbá váltak. Az ISO 27001 felkészítés ma már nem választható extra. Ez a piaci jelenlét és a jogi biztonság alapfeltétele minden komoly vállalkozás számára.
A rendszer középpontjában a CIA triád áll: bizalmasság, sértetlenség és rendelkezésre állás. Ezek a pillérek tartják össze a vállalat adatvagyonát. Bizalmasság alatt azt értjük, hogy az érzékeny adatokhoz csak a jogosult személyek férhetnek hozzá. A sértetlenség garantálja, hogy az információk nem módosulhatnak illetéktelenül vagy észrevétlenül. A rendelkezésre állás biztosítja, hogy az adatok bármikor elérhetőek legyenek az üzleti döntésekhez. Egyetlen gyenge láncszem is elég a teljes leálláshoz. A kockázatkezelési szemlélet segít abban, hogy az erőforrásokat a valódi fenyegetésekre fókuszáljuk. Így a biztonság nem viszi a pénzt, hanem védi az értéket.
Információbiztonság vs. Kiberbiztonság: Mi a különbség?
Gyakori hiba a két fogalom szinonimaként való használata. A kiberbiztonság elsősorban a digitális eszközök és hálózatok védelmére koncentrál a külső támadásokkal szemben. Az információbiztonság ennél jóval szélesebb spektrumot fed le. Magában foglalja a papíralapú iratok kezelését, az irodai beléptetést és a munkatársak biztonsági tudatosságát is. Egy asztalon felejtett jelszó vagy egy nyitva hagyott szerverszoba ajtó ugyanolyan súlyos incidenshez vezethet, mint egy kifinomult hacker támadás. A szabályozott folyamatok szerepe kulcsfontosságú az incidensek megelőzésében. Az ISO 27001 felkészítés lényege 2026-ban a technológia, a szabályozott folyamatok és az emberi tényező szerves egységének megteremtése a teljes körű védelem érdekében.
Kinek kötelező és kinek ajánlott a felkészülés?
A szabályozási környezet változása miatt a kör folyamatosan bővül. A kritikus infrastruktúrák és a pénzügyi szektor szereplői számára a megfelelés már régóta alapkövetelmény. 2026-ban azonban a beszállítói lánc biztonsága került a fókuszba. A nagyvállalatok ma már rutinszerűen követelik meg az ISO 27001 tanúsítványt minden partnerüktől. Aki nem képes igazolni a felkészültségét, az kiesik a tenderekből és elveszíti piaci pozícióit. A KKV szektor számára ez a digitális túlélés záloga. A tanúsítvány birtoklása azonnali hitelességet ad a piacon. Gyorsítja az értékesítési folyamatokat és csökkenti a partnerek részéről felmerülő biztonsági aggályokat. A biztonság eladható versenyelőny lett a modern üzleti világban.
Az információbiztonsági irányítási rendszer (IBIR) pillérei
Az IBIR nem egy telepíthető szoftver vagy egy egyszeri beállítás. Ez egy élő irányítási rendszer, amely a vállalat minden szintjét átszövi. Az ISO/IEC 27001:2022 szabvány a High Level Structure (HLS) logikáját követi. Ez a felépítés hatalmas előny. Közös nyelvet beszél más ISO szabványokkal, például a minőségirányítással, így az integráció zökkenőmentes. A hivatalos ISO/IEC 27001 követelményrendszer hangsúlyozza: a rendszer alapja a vezetői elkötelezettség. Ha a menedzsment nem biztosítja az erőforrásokat és nem mutat példát, az ISO 27001 felkészítés csupán üres papírmunka marad.
Sokan tartanak a túlzott bürokráciától. A dokumentált információk kezelése azonban nem öncélú iratgyártás. A cél a folyamatok átláthatósága és megismételhetősége. Megfelelő egyensúlyt kell találni a szabályozottság és a napi munka hatékonysága között. Ebben segít a PDCA (Plan-Do-Check-Act) ciklus. A Tervezés, Megvalósítás, Ellenőrzés és Beavatkozás módszertana garantálja a folyamatos fejlődést. A biztonság ugyanis nem egy elért állapot. Ez egy szüntelen folyamat, amely folyamatosan reagál a változó környezeti fenyegetésekre.
Az Annex A kontrollok: A védelem gyakorlati eszköztára
A 2022-es verzió radikálisan egyszerűsítette a technikai és szervezeti intézkedéseket. A korábbi 114 kontroll helyett ma már 93 kontrollkategóriát alkalmazunk. Ezeket négy logikai csoportba rendezték: szervezeti, emberi, fizikai és technológiai kontrollok. Ez a csoportosítás segít abban, hogy ne vesszünk el a részletekben. Nem kell minden egyes kontrollt kötelezően alkalmazni. A vállalatnak ki kell választania azokat az elemeket, amelyek az ő üzleti környezetében relevánsak. Az Alkalmazhatósági Nyilatkozat (SoA) pontosan rögzíti, mit és miért vezettünk be. Ha elakadt a technikai megvalósításban, egy professzionális IT tanácsadás segít a legfontosabb védvonalak kiépítésében.
Kockázatelemzés és kezelés: Az IBIR motorja
A kockázatkezelés az a motor, amely az egész rendszert hajtja. Minden egy precíz eszközleltárral kezdődik. Pontosan tudnunk kell, milyen adatvagyonnal és hardverparkkal rendelkezünk. Csak ezután tudjuk azonosítani a 2026-os évre jellemző fenyegetéseket és sérülékenységeket. Az ISO 27001 felkészítés során a kockázatok értékelésekor meghatározzuk a hatást és a bekövetkezési valószínűséget. A cél a kockázatok kezelhető szintre szorítása. A maradék kockázatot a menedzsmentnek tudatosan el kell fogadnia. A Kockázatkezelési Terv (RTP) rögzíti a konkrét beavatkozásokat, felelősöket és határidőket. Ez a dokumentum az audit során a legfontosabb bizonyíték arra, hogy a cég tudatosan kezeli a biztonsági réseket.
Az ISO 27001 felkészítés folyamata: 6 kritikus lépés
Az ISO 27001 felkészítés nem egyetlen rohammunka, hanem módszeres, hatlépcsős építkezés. A folyamat a helyzetfelméréssel és a Gap-analízissel indul. Itt könyörtelenül őszintén feltárjuk a különbséget a jelenlegi működés és a 2022-es szabvány elvárásai között. Ez a diagnózis határozza meg a későbbi teendőket. Ezután következik a hatókör (Scope) pontos kijelölése. Nem kell minden egyes munkafolyamatot a védelmi ernyő alá vonni, de a kritikus üzleti funkciók és az adatvagyon nem maradhat ki. A jól megválasztott hatókör hatékonyabbá teszi a védekezést és csökkenti a felesleges költségeket.
A harmadik lépés a szabályzatok és folyamatok kidolgozása. A célunk nem a porfogó akták gyártása, hanem a gyakorlatba ültethető, életszerű dokumentáció. Ezek a szabályok adják a napi munka kereteit. A negyedik kritikus pont az oktatás és a tudatosságnövelés. Hiába a legmodernebb tűzfal, ha a munkatárs gyanútlanul kattint egy adathalász linkre. A biztonsági kultúra fejlesztése 2026-ban már nem opció, hanem alapkövetelmény. Az Európai Bizottság NIS2 irányelve és az ISO 27001 közötti szinergia ebben a fázisban válik a leglátványosabbá: a jól képzett csapat mindkét szabályozásnak megfelel.
Belső audit: A főpróba a tanúsítás előtt
A belső audit az ötödik lépés, amely egyben kötelező szabványi előírás is. Ez a folyamat a tanúsítás főpróbája. Egy független szakértő ilyenkor teljes körűen átvilágítja a rendszert. Azonosítja a nemmegfelelőségeket, és lehetőséget ad a javító intézkedések megtételére még a hivatalos vizsga előtt. A folyamatot a vezetői átvizsgálás zárja le. A menedzsment itt szembesül a felkészülés eredményeivel, és dönt a rendszer auditra bocsáthatóságáról. Ez a pont garantálja, hogy a vezetés valóban uralja az információbiztonsági folyamatokat.
A tanúsító audit menete
A hatodik, záró lépés maga a tanúsító audit, amely két szakaszból áll. Az 1. szakaszban a tanúsító szervezet a dokumentációt ellenőrzi. Megvizsgálja, hogy a szabályzatok megfelelnek-e a szabvány követelményeinek. Ha itt mindent rendben talál, következik a 2. szakasz. Ez a helyszíni audit, ahol a gyakorlati működést kell bizonyítani. Az auditorok interjúkat készítenek és bizonyítékokat gyűjtenek a folyamatok betartásáról. A sikeres audit után kiállított tanúsítvány három évig érvényes, de az éves felügyeleti auditok biztosítják, hogy a védelem szintje ne csökkenjen. Az ISO 27001 felkészítés tehát ezzel a lépéssel ér célba, de a fenntartással válik hosszú távú értékké.
ISO 27001 és NIS2: Hogyan kezeljük a kettős megfelelési kényszert?
Az ISO 27001 és a NIS2 nem egymást kizáró, hanem egymást erősítő rendszerek. Sőt, az ISO 27001 felkészítés a leghatékonyabb stratégiai lépés a törvényi megfelelés felé is. A technikai és szervezeti kontrollok 80–85 százaléka közvetlenül átfedésben van a két szabályozás között. Aki a nemzetközi szabvány szerint építi fel az irányítási rendszerét, az a NIS2 követelményeinek nagy részét automatikusan teljesíti. Ez nem véletlen. Mindkét keretrendszer a kockázatarányos védelemre és a folyamatos fejlődésre épít. Spóroljon időt és emberi erőforrást azzal, hogy nem két külön projektként kezeli ezeket a feladatokat. Egyetlen integrált rendszer képes kiszolgálni a piaci partnerek és a hatóságok elvárásait is.
A GDPR követelményei sem maradhatnak ki ebből az egységből. Az adatvédelem és a kiberbiztonság 2026-ban már elválaszthatatlan fogalmak. Az ISO 27001 keretein belül kialakított incidenskezelési folyamatok a GDPR szerinti adatvédelmi incidenseket is hatékonyan lefedik. Ugyanez igaz az üzletmenet-folytonosságra. Egy jól felépített BCP (Business Continuity Plan) egyszerre felel meg a szabvány elvárásainak és a NIS2 szigorú rendelkezésre állási szabályainak. Az integrált szemlélet legnagyobb előnye az adminisztrációs teher csökkentése. Kevesebb felesleges papírmunka, több valós védelem és átláthatóbb belső folyamatok jellemzik ezt a megközelítést.
Gyakorlati tanácsok a NIS2 érintetteknek
A NIS2 megfelelőség tanácsadás során az első lépés mindig az ISO 27001 alapok megerősítése. 2026-ban a SZTFH auditok során a hatóság már konkrét technikai bizonyítékokat, például logfájlokat és sérülékenységvizsgálati jelentéseket vár. Automatizálja a jelentéstételi kötelezettségeket, ahol csak technológiailag lehetséges. A menedzsment felelőssége itt már nem csupán elméleti kérdés. A 2024. évi LXIX. törvény értelmében a cégvezetők személyesen is felelnek a kiberbiztonsági hiányosságokért. Az ISO 27001 felkészítés során rögzített felelősségi körök segítenek tisztázni ezeket a jogi és szakmai határokat.
Szállítói kockázatkezelés az új szabályozások tükrében
A beszállítói lánc ma már a leggyakoribb támadási felület. A nagyvállalatok és a kritikus infrastruktúrák üzemeltetői auditálható biztonsági szintet követelnek meg minden partnerüktől. Nem elég ígérni a biztonságot, bizonyítani is kell. Alakítson ki olyan szállítói kockázatkezelési rendszert, amely pontosan rögzíti a partnerekkel szembeni technikai elvárásokat és az ellenőrzés módját. A Balance 2000 segít a biztonságos partneri ökoszisztéma kiépítésében és a megfelelőség folyamatos fenntartásában. Mi levesszük a válláról az ellenőrzés és a technikai implementáció terhét. Kérje szakértőink segítségét az integrált felkészüléshez, hogy vállalkozása minden biztonsági szinten megállja a helyét.
Professzionális felkészítés a Balance 2000-rel: IT üzemeltetés és biztonság szimbiózisa
Az ISO 27001 felkészítés során a legtöbb vállalat ott bukik el, hogy a tanácsadó által megírt elméleti dokumentáció és a napi IT üzemeltetés köszönőviszonyban sincs egymással. A Balance 2000 éppen ezt a szakadékot hidalja át. Mi nem csupán külső szakértők vagyunk, akik PDF-eket gyártanak. Rendszergazdai háttérrel rendelkező gyakorlati szakemberekként pontosan tudjuk, hogyan kell a szabvány 93 kontrollját a valóságban is implementálni. Nem csak elmondjuk, mit kell tenni. Meg is valósítjuk a szükséges technikai beállításokat, legyen szó hozzáférés-kezelésről vagy titkosításról.
A biztonság nálunk nem projektalapú, hanem folyamatos állapot. A 20 éves piaci jelenlétünk során megtanultuk, hogy a stabil informatikai háttér alapja a 24/7 rendelkezésre állás. Az ISO 27001 követelményrendszere megköveteli a folyamatos felügyeletet és a gyors incidenskezelést. Mi ezt a terhet levesszük a menedzsment válláról. Stratégiai tanácsadóként és technikai végrehajtóként egyszerre biztosítjuk az üzletmenet folytonosságát. Személyre szabott biztonsági stratégiánk figyelembe veszi a kkv-k rugalmasságát és a nagyvállalatok komplexitását is. Nincsenek sablonmegoldások, csak az Ön üzleti folyamataira optimalizált védelem.
Integrált IT biztonsági szolgáltatásaink
A professzionális rendszergazda szolgáltatás cégeknek nálunk szervesen összekapcsolódik a biztonsági auditálhatósággal. Az automatizált biztonsági adatmentés és a katasztrófa-helyreállítási tervek nálunk nem választható extrák, hanem a stabil működés alappillérei. A gyengeáramú hálózatépítéstől kezdve a beléptetőrendszerek telepítéséig minden fázisban az ISO 27001 szellemében járunk el. Ez garantálja, hogy a fizikai védelem és a digitális biztonság egyetlen, áttörhetetlen egységet alkosson. A technológiai és szervezeti kontrollok összehangolása nálunk rutinmunka, ami az Ön számára gyorsabb és költséghatékonyabb felkészülést jelent.
Vágjon bele a felkészülésbe magabiztosan!
Ne várja meg, amíg egy partneri audit vagy egy hatósági ellenőrzés kényszeríti ki a változást. Az ISO 27001 felkészítés nálunk egy alapos Gap-analízissel indul, ahol tűpontosan kijelöljük a fejlesztési irányokat. Végigkísérjük cégét a teljes folyamaton, egészen a sikeres tanúsítvány megszerzéséig. A támogatásunk azonban itt nem ér véget. Folyamatos tanácsadással segítünk a rendszer fenntartásában és a felügyeleti auditokon való megfelelésben. Tegye stabillá és támadhatatlanná cége digitális jövőjét még ma. Kérjen konzultációt szakértőinktől, és fordítsa a kiberbiztonságot valódi piaci versenyelőnyre.
Tegye stabillá és támadhatatlanná vállalkozását 2026-ban
Az információbiztonság 2026-ban már nem elméleti kérdés. Ez a piaci túlélés és a növekedés alapja. Az ISO 27001 felkészítés során lefektetett alapok nemcsak a hatósági auditokon viszik át cégét, hanem valódi bizalmat építenek a legfontosabb üzleti partnerei felé. Az integrált szemlélet, a NIS2 és a GDPR szinergiája pedig garantálja, hogy erőforrásait a leghatékonyabb módon használja fel a védekezés során.
A Balance 2000 több mint 20 éves IT üzemeltetési tapasztalata a garancia arra, hogy a biztonsági szabályzatok a gyakorlatban is működni fognak. Szakértőink komplex NIS2 és ISO 27001 tudása, valamint a 24/7 rendelkezésre állásunk biztosítja, hogy Önnek soha ne kelljen a technikai részletek vagy a váratlan leállások miatt aggódnia. Mi nem csupán tanácsot adunk, hanem a háttérben dolgozva szavatoljuk a folyamatos üzletmenetet.
Ne hagyja, hogy a bonyolult szabályozások akadályozzák üzleti céljait. Kérjen ISO 27001 felkészítési ajánlatot a Balance 2000 szakértőitől! Tegye meg ma az első lépést a támadhatatlan digitális infrastruktúra és a hosszú távú üzleti stabilitás felé.
Gyakran Ismételt Kérdések
Mennyi ideig tart egy ISO 27001 felkészítés?
Egy átlagos ISO 27001 felkészítés folyamata általában 6 és 12 hónap közötti időt vesz igénybe. Az időtartam nagyban függ a szervezet méretétől, a jelenlegi IT biztonsági érettségtől és a rendelkezésre álló belső erőforrásoktól. A folyamat egy alapos gap-analízissel kezdődik, amit a szabályzatok kidolgozása és a kontrollok bevezetése követ. A felkészülés utolsó fázisa a belső audit és a vezetői átvizsgálás, amelyek garantálják, hogy a rendszer élesben is vizsgázni tudjon a tanúsítók előtt.
Milyen költségekkel jár az ISO 27001 bevezetése egy KKV számára?
Az ISO 27001 bevezetése három fő költségtényezőből áll: a felkészítési tanácsadás díjából, a belső munkatársak ráfordított munkaidejéből és a független tanúsító szervezet auditálási költségéből. Pontos összeget nehéz meghatározni, hiszen minden szervezet egyedi infrastruktúrával rendelkezik. Fontos tudni, hogy a biztonsági hiányosságokból eredő incidensek vagy az elmaradt üzleti tenderek költségei szinte mindig meghaladják a felkészülésre szánt befektetést. A Balance 2000 segít optimalizálni ezeket a kiadásokat a leghatékonyabb technikai megoldásokkal.
Ki végezheti az ISO 27001 auditot?
A hivatalos tanúsító auditot kizárólag független, akkreditált tanúsító szervezetek végezhetik el. Fontos szakmai szabály, hogy a felkészítést végző tanácsadó cég nem auditálhatja saját munkáját, hiszen ez összeférhetetlenséget okozna. A felkészítő partner feladata az, hogy a szervezetet eljuttassa arra a szintre, ahol a külső auditor már nem talál kritikus nemmegfelelőséget. A sikeres audit után kiállított tanúsítvány nemzetközileg elismert bizonyítéka lesz a cég információbiztonsági elkötelezettségének és érettségének.
Szükséges-e új informatikai eszközöket venni a felkészüléshez?
Nem feltétlenül szükséges új hardvereket vásárolni, de a felkészülés során fény derülhet kritikus hiányosságokra. Gyakran elegendő a meglévő rendszerek biztonságosabb konfigurálása, a hozzáférések szigorítása vagy a naplózási folyamatok finomhangolása. Ugyanakkor, ha az eszközleltár elavult vagy nem támogatja a titkosítást, szükség lehet például modern tűzfalakra vagy automatizált adatmentési megoldásokra. A cél minden esetben a kockázatok kezelhető szintre csökkentése a meglévő és az új technológiák optimális egyensúlyával.
Hogyan kapcsolódik az ISO 27001 a NIS2 irányelvhez?
Az ISO 27001 és a NIS2 irányelv szorosan összefügg, mivel a szabvány kontrolljainak nagyjából 80–85 százaléka lefedi a törvényi követelményeket. Míg az ISO egy önkéntes nemzetközi keretrendszer, a NIS2 egy kötelező érvényű jogszabály a kritikus szektorok számára. Az ISO 27001 felkészítés során kialakított irányítási rendszer (IBIR) tökéletes alapot ad a NIS2 auditokhoz is. Aki a szabvány szerint működik, az a hatósági ellenőrzések során is magabiztosan tudja bizonyítani kiberbiztonsági megfelelőségét.
Milyen gyakran kell megújítani az ISO 27001 tanúsítványt?
Az ISO 27001 tanúsítvány érvényességi ideje három év, de ez nem jelenti azt, hogy ennyi ideig nem kell foglalkozni a rendszerrel. A tanúsítvány fenntartásához évente úgynevezett felügyeleti auditokon kell részt venni, ahol az auditor ellenőrzi, hogy a rendszer továbbra is megfelelően működik és fejlődik. A hároméves ciklus végén egy teljes újratanúsítási audit következik. Ez a folyamatos ellenőrzés garantálja, hogy a biztonsági szint ne csökkenjen az idő múlásával, és a szervezet reagáljon az új fenyegetésekre.
Lehet-e ISO 27001 felkészítést végezni belső szakember nélkül?
Igen, a legtöbb kkv külső szakértők bevonásával végzi a felkészülést, mivel a szabvány ismerete és a technikai implementáció speciális szaktudást igényel. Egy külső partner, mint a Balance 2000, nemcsak a dokumentációt készíti el, hanem stratégiai tanácsadóként és IT üzemeltetőként a gyakorlati megvalósításban is részt vesz. Ez felszabadítja a belső erőforrásokat, és biztosítja, hogy a rendszer ne csak papíron, hanem a napi munka során is hatékonyan védje a vállalat adatait és folyamatait.
Mekkora büntetésre számíthat, aki nem felel meg a biztonsági szabványoknak?
Az ISO 27001 önmagában nem bírságol, de a hiánya piaci hátrányt és elveszített tendereket jelenthet. Ezzel szemben a NIS2 irányelv be nem tartása súlyos jogi következményekkel jár: a magyar szabályozás szerint a bírság akár 150 millió forint is lehet. Az EU-s szintű büntetések pedig elérhetik a 10 millió eurót vagy a globális forgalom 2 százalékát. Emellett a cégvezetők személyes felelőssége is felmerülhet, így a megfelelés elhanyagolása komoly egzisztenciális kockázatot jelent a döntéshozók számára.