
Tudta, hogy a legtöbb adatvédelmi bírságot nem a hiányos papírmunka, hanem a gyenge technikai védelem miatt szabják ki? Hiába a tökéletes jogi szöveg, ha egyetlen feltört jelszó vagy egy titkosítatlan laptop miatt több tízmillió forintos büntetés landol az asztalán. A GDPR informatikai megfelelőség 2026-ban már nem elméleti kérdés. Ez a stabil üzletmenet alapköve.
Pontosan tudjuk, milyen frusztráló a jogi bikkfanyelv mögött megbújó, átláthatatlan technikai követelményekkel küzdeni. Sokan bizonytalanok a jelenlegi rendszergazda felkészültségében, és tartanak a NAIH szigorú ellenőreitől. Ez a félelem jogos. A hatóságok ma már nem elégszenek meg ígéretekkel; konkrét technikai bizonyítékokat és folyamatos, 24/7-es felügyeletet várnak el minden piaci szereplőtől.
Ebből az útmutatóból megtudhatja, hogyan alakítsa át informatikai rendszerét GDPR-biztos erőddé, elkerülve a súlyos bírságokat és incidenseket. Végigvesszük a kötelező védvonalakat a többtényezős hitelesítéstől az automatizált, immutábilis adatmentésig. Egy világos, pontokba szedett IT feladatlistát adunk a kezébe, amellyel költséghatékonyan és magabiztosan garantálhatja vállalkozása teljes körű digitális biztonságát.
Legfontosabb Tudnivalók
- Megtudhatja, miért nem elegendőek a jogi nyilatkozatok, és hogyan válik a technikai védelem az adatvédelem valódi pillérévé.
- Megismerheti a 10 pontos ellenőrzőlistát, amely garantálja a GDPR informatikai megfelelőség elérését a magyar KKV-k számára.
- Megérti a “legkisebb jogosultság” elvét és a többfaktoros hitelesítés (MFA) kritikus szerepét a napi üzemeltetésben.
- Útmutatást kap egy hatékony informatikai biztonsági audit elvégzéséhez, amellyel feltárhatja rendszere rejtett réseit.
- Világossá válik, hogyan alakítható a megfelelés folyamatos, proaktív üzemeltetési feladattá az eseti tűzoltás helyett.
Mi az a GDPR informatikai megfelelőség és miért kritikus 2026-ban?
A GDPR informatikai megfelelőség nem egy kipipálandó jogi feladat, hanem a cég digitális immunrendszere. Sokan elkövetik azt a hibát, hogy megállnak a honlapra kitett adatkezelési tájékoztatónál. Ez 2026-ban végzetes hiba. A kiberbűnözés professzionális iparággá vált. Az AI-alapú támadások másodpercek alatt találják meg a réseket a hálózaton. A megfelelés ma már az üzleti túlélés záloga.
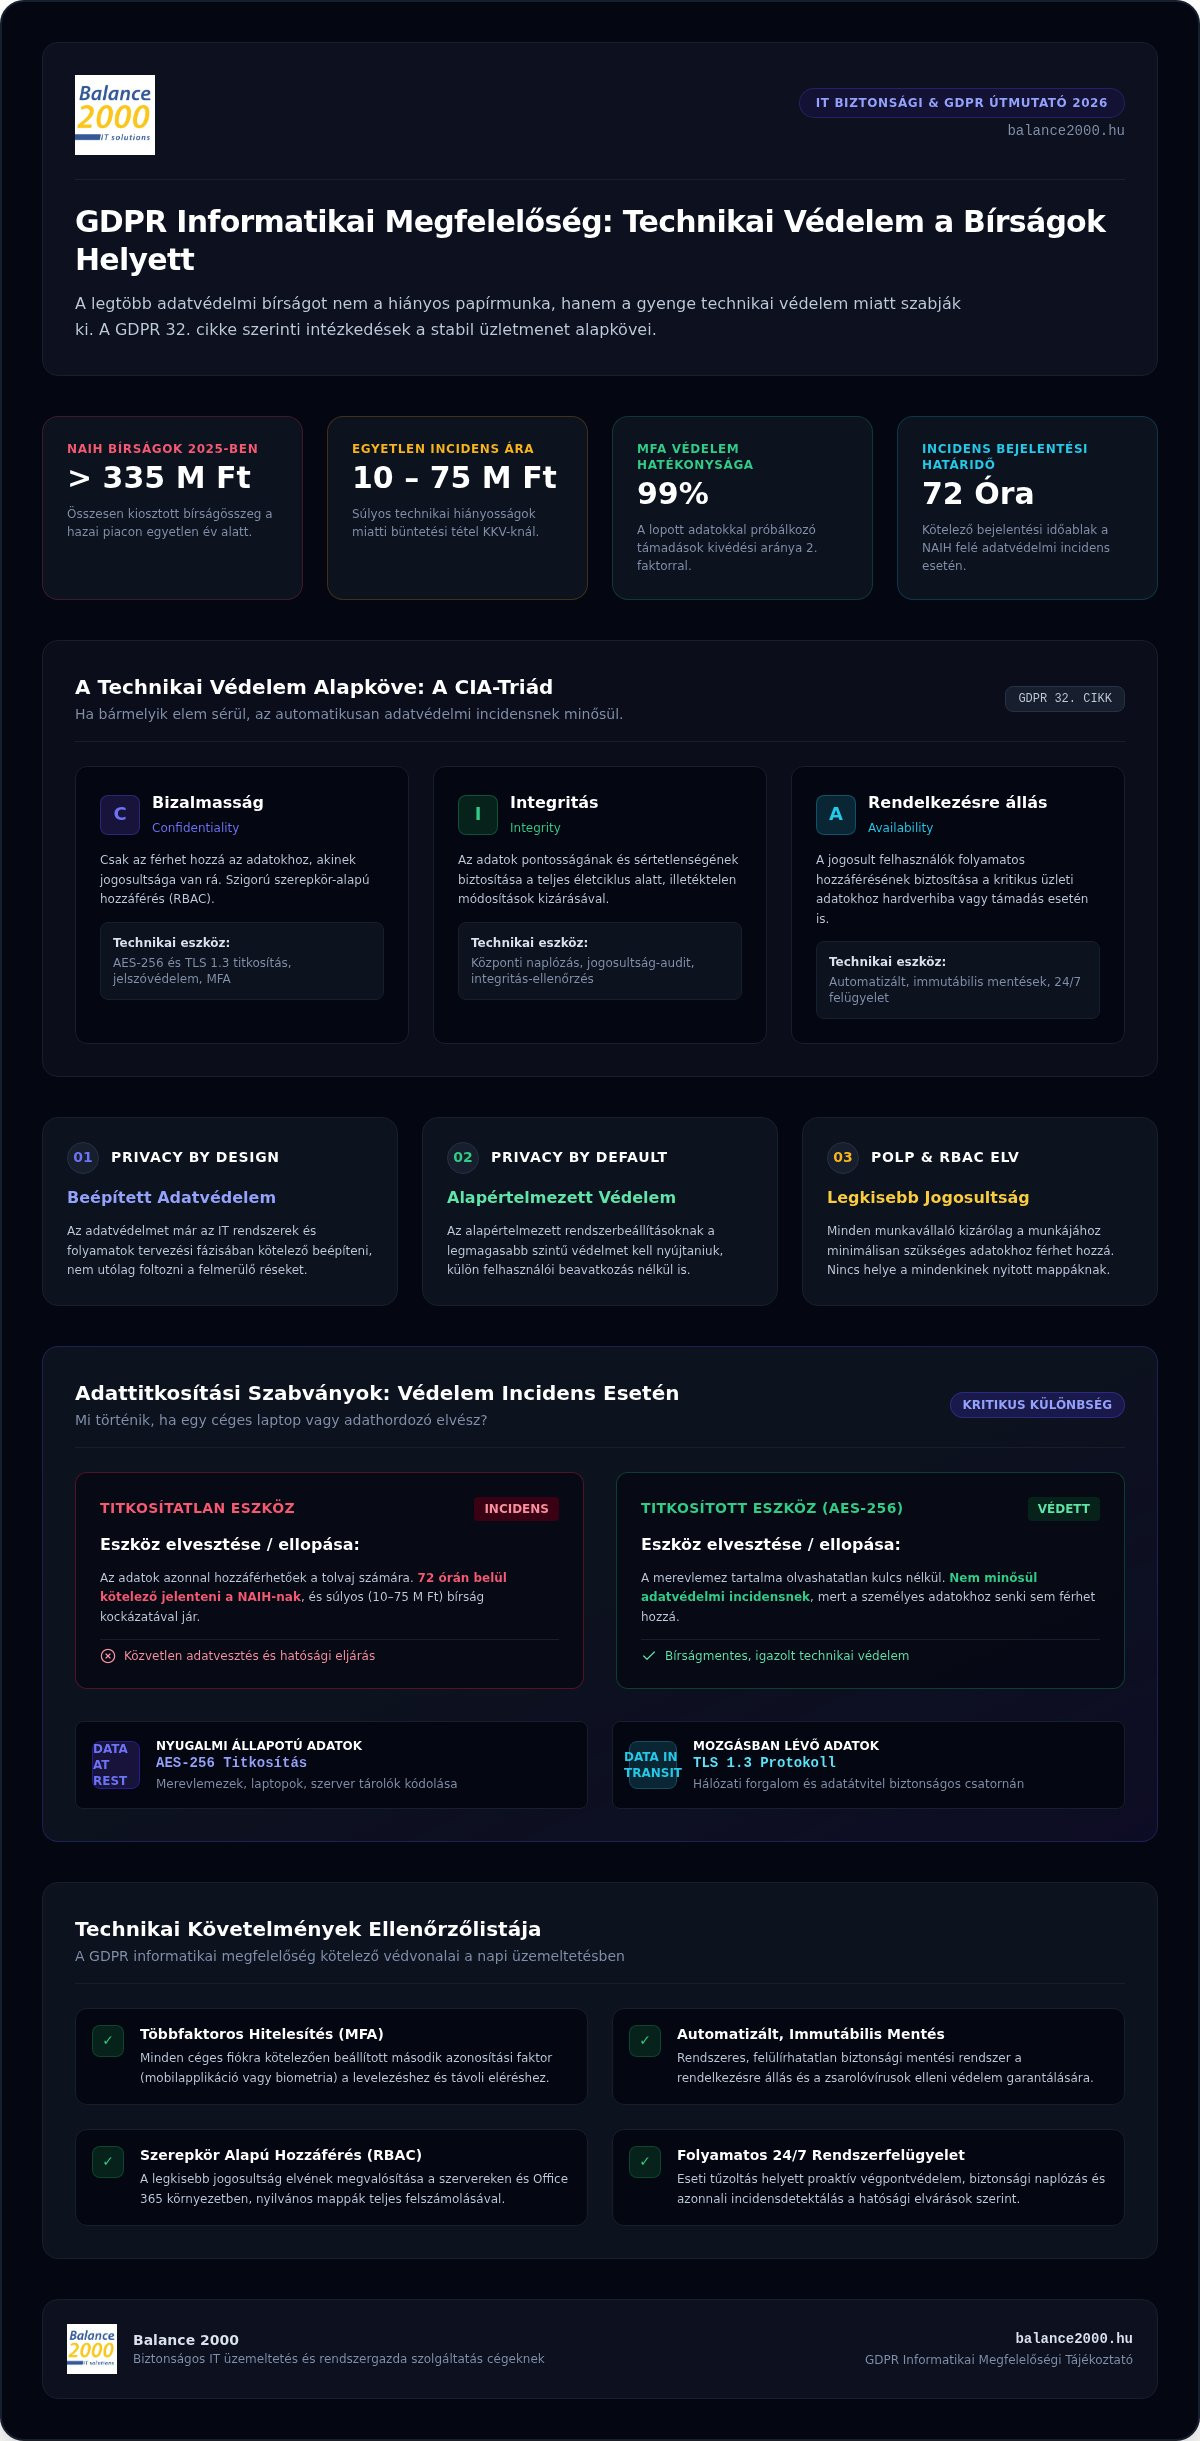
A technikai védelem alapköve a CIA-triád: az adatok bizalmassága (Confidentiality), integritása (Integrity) és rendelkezésre állása (Availability). Ha ezek közül bármelyik sérül, az adatvédelmi incidensnek minősül. A hatóságok 2026-ban már nem elégszenek meg azzal, hogy “megtettük a tőlünk telhetőt”. Konkrét technikai bizonyítékokat várnak el. A stabil rendszergazda szolgáltatás cégeknek éppen ezért elengedhetetlen, hiszen a védelemnek a hardverek szintjén kell kezdődnie.
A GDPR jelentése informatikai szempontból
Az IT rendszerekben a személyes adatoknak teljes életciklusa van. Ez a gyűjtéstől a tároláson át egészen a végleges törlésig tart. A General Data Protection Regulation (GDPR) 32. cikke világosan fogalmaz. A technológia állása szerint megfelelő technikai intézkedéseket kell tenni. Ez a gyakorlatban titkosítást, szigorú hozzáférés-kezelést és folyamatos monitorozást jelent.
Kiemelten fontos két alapelv:
- Privacy by Design: Az adatvédelmet már a rendszerek tervezési fázisában be kell építeni. Nem utólag foltozzuk a réseket.
- Privacy by Default: Az alapértelmezett beállításoknak a legmagasabb szintű védelmet kell nyújtaniuk a felhasználó beavatkozása nélkül is.
A hálózati végpontok és az adathordozók védelme kötelező. Egyetlen titkosítatlan céges laptop elvesztése is 72 órán belüli bejelentési kötelezettséget von maga után a NAIH felé.
A technikai mulasztás ára
A számok makacs dolgok. A NAIH éves jelentései szerint a bírságok jelentős része technikai hiányosságokra vezethető vissza. Egy elmaradt biztonsági frissítés vagy a naplózás hiánya milliókba kerülhet. 2025-ben a hatóság összesen több mint 335 millió forintnyi bírságot osztott ki Magyarországon. A GDPR informatikai megfelelőség hiánya miatt egyetlen súlyos incidens büntetése 10 és 75 millió forint között mozoghat a hazai piacon.
A pénzbírság azonban csak a jéghegy csúcsa. Az adatvesztés miatti leállás és a hírnévvesztés sokszor nagyobb kárt okoz. A partnerek és ügyfelek bizalma nehezen épül vissza egy nyilvános adatvédelmi botrány után. A technikai megfelelőség tehát nem csupán jogi kényszer, hanem a cég értékének megőrzése.
Az adatvédelem technikai pillérei: Amit minden rendszergazdának tudnia kell
A technikai megfelelőség nem papírmunkával, hanem a jogosultságok szigorú korlátozásával kezdődik. A GDPR informatikai megfelelőség alapköve a “legkisebb jogosultság” elve (PoLP). Ez a gyakorlatban annyit tesz: minden munkavállaló kizárólag azokhoz az adatokhoz férhet hozzá az Office 365 vagy a helyi szerver környezetben, amelyek a munkavégzéséhez elengedhetetlenek. A rendszergazdának szerepkör alapú hozzáférés-kezelést (RBAC) kell kialakítania. Nincs helye az “írhatja mindenki” típusú mappáknak.
Az adatok védelme nem állhat meg a szerverszoba falainál. A modern védelemnek az adat teljes életútját le kell fednie. Ez a GDPR 32. cikke szerinti technikai és szervezési intézkedések egyik legfontosabb elvárása. Az adatokat nyugalmi állapotban (például a merevlemezeken AES-256 kódolással) és mozgás közben (hálózati forgalom során TLS 1.3 protokollal) egyaránt titkosítani kell. Ha egy titkosított eszköz elveszik, az nem minősül adatvédelmi incidensnek, mert az adatok olvashatatlanok maradnak.
Többfaktoros hitelesítés (MFA) és jelszókezelés
A jelszó önmagában 2026-ban már nem nyújt biztonságot. A többfaktoros hitelesítés (MFA) beállítása minden céges fiókon kötelező alapfeltétel. Legyen szó levelezésről vagy távoli elérésről, a második azonosítási faktor (például egy mobilapplikáció vagy biometrikus azonosítás) megállítja a lopott adatokkal próbálkozó támadók 99 százalékát. A biztonságos alapok lefektetéséhez érdemes profi IT tanácsadás segítségét kérni, hogy a rendszer ne csak biztonságos, de használható is maradjon.
Hálózati biztonság és végpontvédelem
A hagyományos vírusirtók kora lejárt. A zsarolóvírusok ellen ma már végpontvédelmi (EDR) megoldásokra van szükség. Ezek a rendszerek nemcsak a fájlokat figyelik, hanem a gyanús viselkedést is blokkolják a munkaállomásokon. A távmunka során a VPN használata alapkövetelmény, amely titkosított csatornát biztosít a munkatárs és a központi hálózat között. A tűzfalaknak pedig nemcsak a bejövő, hanem a kimenő forgalmat is szűrniük kell, megakadályozva az adatszivárgást.
A megfelelőség folyamatos fenntartásához elengedhetetlen a sérülékenység-menedzsment. A szoftverfrissítéseket nem szabad halogatni. Egy kritikus biztonsági rés befoltozása napokon belül meg kell, hogy történjen. Végezetül ott az adatmentés: a 3-2-1 szabály alkalmazása garantálja a rendelkezésre állást. Ha a rendszer támadás alá kerül, a tesztelt, immutábilis (módosíthatatlan) mentésekből való gyors helyreállítás mentheti meg a céget a bírságtól és a leállástól.
Informatikai biztonsági audit: Hogyan mérjük fel a réseket?
Az audit nem papírmunka. Ez a valóság és a szabályozás közötti szakadék kíméletlen felmérése. A GDPR informatikai megfelelőség elérése lehetetlen anélkül, hogy pontosan látnánk a hálózaton zajló folyamatokat. Az első lépés minden esetben az adatleltár elkészítése. Sok cégvezető meglepődik, amikor kiderül: a személyes adatok nemcsak a központi adatbázisban, hanem elfeledett Excel táblákban, magán e-mailekben vagy titkosítatlan pendrive-okon is ott vannak. A felmérésnek ki kell terjednie a felhős tárhelyekre, a mobileszközökre és a “Shadow IT” jelenségére is, vagyis azokra az alkalmazásokra, amelyeket a dolgozók a rendszergazda tudta nélkül használnak.
Az informatikai kockázatelemzés lépései
A kockázat az informatikában nem elméleti fogalom. Azt jelenti: mekkora az esélye egy incidensnek, és az mekkora kárt okoz a cégnek. A módszertanhoz kiváló szakmai alapot nyújt a NIST adatvédelmi keretrendszer, amely segít strukturáltan felmérni a technikai réseket és a rájuk épülő védelmi vonalakat.
A folyamat három kritikus pillérre épül:
- Fenyegetések azonosítása: Megvizsgáljuk a külső támadások (pl. adathalászat), a technikai hibák (pl. hardvermeghibásodás) és a belső visszaélések valószínűségét.
- Hatások és valószínűség becslése: Mi történik, ha egy zsarolóvírus titkosítja az ügyféladatokat? Mennyire könnyű feltörni a jelenlegi távoli elérést?
- Meglévő kontrollok értékelése: Megállítja-e a jelenlegi tűzfal a behatolást? Van-e működőképes mentésünk a gyors helyreállításhoz?
A folyamatos monitorozás jelentősége
Az évi egyetlen audit csak pillanatnyi biztonságérzetet ad. A rendszerek percenként változnak: új szoftverek, frissítések és új munkavállalók érkeznek a hálózatba. A valódi védelemhez 24/7-es logelemzés és valós idejű incidensdetektálás szükséges. Ez a proaktivitás szorosan összefügg a szigorúbb kiberbiztonsági szabályozásokkal is, ezért érdemes elolvasni a NIS2 megfelelőség tanácsadás útmutatónkat is, hiszen a két terület ma már elválaszthatatlan egymástól.
Az audit végén egy konkrét javítási tervet (Roadmap) kell kapnia. Ez nem egy vágyvezérelt lista, hanem egy ütemezett feladatsor. Megmutatja, melyik technikai rést kell azonnal betömni a bírság elkerülése érdekében, és melyek azok a fejlesztések, amelyek a hosszú távú stabilitást szolgálják. A dokumentált audit és a hozzá tartozó cselekvési terv a legjobb védekezés egy esetleges hatósági ellenőrzés vagy adatvédelmi incidens során.
A 10 pontos IT GDPR ellenőrzőlista magyar KKV-k számára
A GDPR informatikai megfelelőség nem egy egyszeri beállítás, hanem egy folyamatosan karbantartott védelmi állapot. Az alábbi tíz pont segít rendszerezni a legfontosabb technikai teendőket. Ha ezeket a pilléreket stabilan rögzíti, cége biztonsági szintje messze az átlag fölé emelkedik, és készen áll egy esetleges hatósági ellenőrzésre is.
- Aktív szoftverleltár: Minden gépen csak jóváhagyott szoftverek futhatnak. Az “árnyék-IT”, vagyis a munkatársak által önkényesen telepített alkalmazások jelentik a legnagyobb biztonsági kockázatot.
- Kötelező MFA: Nincs kivétel. Minden céges hozzáférést kétlépcsős azonosítással kell védeni.
- 3-2-1 mentési szabály: Három másolat, két különböző hordozón, egy pedig a telephelyen kívül, fizikailag elkülönítve.
- Teljes lemeztitkosítás: Minden hordozható eszközt (laptop, mobil) titkosítani kell. Ez az egyetlen módja, hogy egy lopás ne váljon azonnal súlyos adatvédelmi incidenssé.
- Központi frissítéskezelés: Az operációs rendszerek és alkalmazások biztonsági hibáit napokon belül javítani kell.
- IT biztonsági szabályzat: Dokumentált folyamatok a jelszavaktól az eszközök selejtezéséig.
- Tudatossági oktatás: A munkavállalóknak fel kell ismerniük az adathalász kísérleteket.
- Fizikai védelem: A hálózati eszközökhöz és szerverekhez való hozzáférést zárható helyiséggel kell korlátozni.
- Részletes naplózás: Követni kell, ki és mikor fért hozzá a személyes adatokhoz.
- Incidenskezelési terv (DRP): Pontos forgatókönyv a baj esetére.
Adminisztratív és technikai kontrollok
A technológia önmagában nem ér sokat szabályok nélkül. Egy jól felépített IT biztonsági szabályzat nem a fióknak készül, hanem a napi munkát irányítja. Megmondja, mi a teendő, ha egy kolléga kilép, vagy ha új eszközt vásárol a cég. A fizikai védelemről se feledkezzünk meg. Egy nyitva hagyott szerverszekrény vagy az asztalon felejtett, titkosítatlan pendrive minden digitális védelmet semmissé tesz. A biztonság ott kezdődik, ahol a fegyelem.
Naplózás és incidenskezelés
A naplózás a bizonyíték a hatóság kezében. Ha nincs log, nincs bizonyíték a megfelelőségre sem. Látni kell a sikeres és a sikertelen bejelentkezési kísérleteket is. Az incidenskezelési terv pedig a cég életbiztosítása. A 72 órás bejelentési határidő ketyegni kezd, amint észlelték a bajt. Gyakorolják a helyreállítást rendszeresen, hogy éles helyzetben ne a pánik, hanem a protokoll diktáljon. Ha nem biztos a rendszere védelmében, érdemes szakértőre bízni a feladatot: kérjen profi IT tanácsadást a teljes körű megfelelőségért!
Hogyan biztosítja a Balance 2000 a folyamatos IT megfelelőséget?
A GDPR informatikai megfelelőség fenntartása nem egy egyszeri projekt, hanem egy folyamatos, szakértői felügyeletet igénylő állapot. A Balance 2000-nél nem csupán szoftvereket telepítünk. Egy olyan digitális védelmi rendszert építünk és üzemeltetünk, amely a jogszabályi elvárásokat technikai garanciákká alakítja. A proaktív rendszerfelügyeletünk lényege, hogy a hibákat és biztonsági réseket még azelőtt azonosítjuk, mielőtt azokból adatvédelmi incidens vagy leállás következne be. Ez a megelőző szemlélet biztosítja ügyfeleink számára a zavartalan üzletmenetet és a hatósági bírságok elkerülését.
A 24/7-es felügyelet nálunk nem csupán egy ígéret. Rendszereink folyamatosan elemzik a hálózati forgalmat és a végpontok állapotát. Ha gyanús tevékenységet észlelünk, azonnal beavatkozunk. Ez a fajta éberség elengedhetetlen a 2026-os kiberbiztonsági környezetben, ahol a támadások sebessége és kifinomultsága minden eddiginél nagyobb kihívást jelent a vállalkozások számára. Mi levesszük ezt a terhet a válláról, hogy ön az üzletre koncentrálhasson.
Rendszergazda szolgáltatás szakértői szemmel
Nem tűzoltók vagyunk. Stratégiai IT partnerként a biztonságért felelünk. Havi fix díjas modellünk átlátható és kiszámítható. Ez a díj magában foglalja a folyamatos biztonsági frissítéseket, a rendszerek monitorozását és a szakértői tanácsadást is. Kiemelt figyelmet fordítunk az automatizált adatmentés vállalkozásoknak megoldásokra. Ez a technológia garantálja, hogy egy esetleges fizikai meghibásodás vagy zsarolóvírus támadás után az adatok sértetlenül és gyorsan visszaállíthatók legyenek. A mentéseket folyamatosan teszteljük, így a helyreállítás sikeressége nem kérdés, hanem tény.
Komplex megfelelési csomagok
Az informatikai audit, a szabályzatok kidolgozása és a technikai implementáció nálunk egy kézben összpontosul. Nem hagyjuk magára a döntéshozókat a jogi szövegek és a technikai eszközök útvesztőjében. Felkészítjük cégét a jövő kihívásaira is. Szakértői támogatást nyújtunk az ISO 27001 szabvány szerinti működéshez, valamint a NIS2 és DORA rendeletek szigorú követelményeinek teljesítéséhez. Segítünk a dokumentációs háttér megteremtésében és a technikai kontrollok finomhangolásában.
A biztonság nem szerencse kérdése. Ez tudatos tervezés eredménye. Ne várja meg, amíg egy incidens kényszeríti rá a változtatásra. Vegye fel velünk a kapcsolatot még ma egy ingyenes első konzultációért, és tegyük rendbe cége informatikai védelmét! Együtt egy támadásbiztos, minden szabályozásnak megfelelő digitális környezetet hozunk létre.
Legyen a biztonság az üzleti előnye 2026-ban
A GDPR informatikai megfelelőség 2026-ban már nem választás kérdése, hanem a stabil üzletmenet alapfeltétele. Ahogy láttuk, a technikai védelem pillérei, a többfaktoros hitelesítéstől az automatizált, immutábilis mentésekig, jelentik az egyetlen valódi védelmet a milliós bírságok és a pusztító adatvesztések ellen. A jogi megfelelés csak akkor ér valamit, ha mögötte egy proaktívan felügyelt, támadásbiztos informatikai rendszer áll.
A Balance 2000 szakértői nem csupán elméleti tanácsokat adnak. Gyakorlatias, üzletmenet-folytonossági szemlélettel és 24/7 proaktív rendszerfelügyelettel garantáljuk, hogy adatai biztonságban maradnak. Legyen szó szakértői NIS2 és GDPR felkészítésről vagy a napi üzemeltetés biztonságáról, mi levesszük a technikai terhet a válláról. Ne várja meg az első adatvédelmi incidenst vagy a hatósági ellenőrzést. A biztonság nem szerencse kérdése, hanem egy tudatos, szakértői döntés eredménye.
Kérjen ingyenes IT biztonsági konzultációt a Balance 2000 szakértőitől!
Tegyük együtt stabillá és jövőbiztossá cége digitális környezetét!
Gyakran Ismételt Kérdések
Mi az a GDPR informatikai megfelelőség és kinek kötelező?
A GDPR informatikai megfelelőség a személyes adatok technikai védelmét jelenti a digitális rendszerekben. Ez minden olyan vállalkozás számára kötelező, amely EU-s állampolgárok adatait kezeli, tárolja vagy továbbítja. Nem elegendő a jogi nyilatkozat; a rendelet 32. cikke konkrét technikai intézkedéseket ír elő. Ilyen a titkosítás, a rendszerek folyamatos bizalmasságának biztosítása és a gyors helyreállítási képesség. Ez a védelem alapozza meg a cég digitális biztonságát és jogi stabilitását.
Elég-e egy tűzfal a GDPR technikai megfeleléshez?
Egy tűzfal önmagában édeskevés a teljes körű technikai megfeleléshez. A modern védelem több rétegből áll, ahol a tűzfal csak az első vonalat képviseli a hálózat szélén. A valódi biztonsághoz szükség van végpontvédelemre (EDR), többfaktoros hitelesítésre (MFA), adattitkosításra és rendszeresen tesztelt adatmentési folyamatokra is. A hatóságok az összetett védelmi rendszert és a folyamatos technikai monitorozást vizsgálják, nem csupán egyetlen eszköz meglétét.
Hogyan segít a rendszergazda az adatvédelmi incidensek megelőzésében?
A rendszergazda a cég digitális védelmezője, aki proaktív felügyelettel előzi meg a bajt. A Balance 2000 szakemberei 24/7 monitorozással szűrik ki a gyanús tevékenységeket, és azonnal telepítik a kritikus biztonsági frissítéseket. A szakértői támogatás kiterjed a jogosultságok szigorú kezelésére és a munkatársak kiberbiztonsági oktatására is. A cél az, hogy a technikai hibákat és a támadási kísérleteket még azelőtt elhárítsuk, hogy azokból valódi adatvédelmi incidens válna.
Mi a különbség a GDPR és a NIS2 informatikai követelményei között?
Míg a GDPR kifejezetten a személyes adatok védelmére és az egyének jogaira fókuszál, a NIS2 az alapvető szolgáltatások és a kritikus infrastruktúrák kiberbiztonsági ellenállóképességét célozza. A GDPR informatikai megfelelőség tehát az adatokra koncentrál, a NIS2 pedig a teljes hálózati és információs rendszer stabilitására. A két szabályozás azonban sok ponton átfedi egymást, például a technikai védelmi intézkedések és a szigorú incidensbejelentési kötelezettség terén.
Milyen gyakran kell informatikai biztonsági auditot végezni?
A hatósági elvárások és a technológiai fejlődés sebessége miatt évente legalább egyszer kötelező az átfogó informatikai audit elvégzése. Ennél azonban hatékonyabb megoldás a folyamatos kockázatelemzés és a rendszerek monitorozása. Jelentősebb rendszerváltás, új szoftver bevezetése vagy hálózatbővítés után minden esetben el kell végezni a biztonsági felülvizsgálatot. A Balance 2000 szakértői segítenek a folyamatos megfelelőség fenntartásában, így a cég bármikor készen áll egy esetleges külső ellenőrzésre.
Kötelező-e a felhőben tárolt adatok titkosítása a GDPR szerint?
Bár a GDPR szövege nem teszi kötelezővé minden egyes adat titkosítását, a kockázattal arányos védelem elve miatt a felhőben ez gyakorlatilag alapkövetelmény. A titkosítás az egyik leghatékonyabb módja annak, hogy egy esetleges adatszivárgás esetén az adatok illetéktelenek számára olvashatatlanok maradjanak. A modern felhőszolgáltatásoknál a nyugalmi állapotban (at rest) és a továbbítás közben (in transit) végzett kódolás a technikai megfelelőség elengedhetetlen pillére.
Milyen technikai eszközökkel biztosítható az adatok törléséhez való jog?
Az adatok törléséhez való jog megvalósításához központosított adatkezelésre és precíz adatleltárra van szükség a hálózaton. Olyan keresőeszközöket kell használni, amelyek a fájlszervereken, az e-mailekben és a mentésekben is azonosítják az érintett adatait. A törlés nem jelenthet csupán egy fájl lomtárba helyezését; szükség van a biztonságos, visszaállíthatatlan törlési protokollok alkalmazására és a törlés tényének naplózására is a későbbi hatósági igazolhatóság érdekében.
Hogyan befolyásolja a távmunka a cég GDPR megfelelőségét?
A távmunka drasztikusan növeli a biztonsági kockázatokat, mivel a védelemnek ki kell terjednie az otthoni hálózatokra és a mobileszközökre is. Kötelező a titkosított VPN csatornák használata, a többfaktoros hitelesítés (MFA) és a távolról menedzselt végpontvédelem. A cégnek technikai eszközökkel kell garantálnia, hogy a munkavállaló saját eszközeiről ne szivároghassanak ki személyes adatok a vállalati hálózaton kívülre, megőrizve ezzel a rendszer integritását.