
Mi történik, ha a vírusirtó működik és a biztonsági mentés elkészül, mégis leáll a vállalkozás? Egy támadás során nemcsak az adatok titkosítása okozhat gondot: a fertőzés továbbterjedhet, a hozzáférések veszélybe kerülhetnek, és a mentés sem segít, ha az adatok nem állíthatók vissza belőle. A zsarolóvírus elleni védelem cégeknek ezért nem egyetlen program telepítését jelenti, hanem egymásra épülő intézkedéseket.
Érthető, ha elsőként a vírusirtó és a biztonsági mentés jut eszébe. Mindkettő fontos, de önmagában egyik sem biztosít teljes felkészültséget. A hatékony védekezéshez a hozzáférések rendszeres ellenőrzése, a frissítések időben történő telepítése és a mentések visszaállításának kipróbálása is hozzátartozik. Azt is előre tisztázni kell, ki mit tesz, ha támadás gyanúja merül fel.
Ebben a cikkben bemutatjuk a gyakori tévhiteket, és végigvesszük, milyen ellenőrzésekkel csökkentheti a kockázatot a napi működés megakasztása nélkül. Kitérünk azokra az első lépésekre is, amelyek segíthetnek megállítani a fertőzés terjedését és megtervezni a helyreállítást. A cél nem a tévedhetetlen védelem ígérete, hanem a felkészültebb, ellenőrizhetőbb működés.
Legfontosabb Tudnivalók
- A zsarolóvírus többféle úton juthat be a céges rendszerekbe, ezért egyetlen vírusirtó nem fed le minden kockázatot.
- A zsarolóvírus elleni védelem cégeknek része a fiókok, a jogosultságok, a frissítések és a végpontvédelem rendszeres ellenőrzése is.
- Ne csak a mentési folyamatot figyelje: ellenőrizze azt is, hogy az adatok valóban visszaállíthatók-e.
- Jelöljön ki felelősöket, és rögzítse előre, ki mit tesz, ha fertőzés gyanúja merül fel.
- Ha a rendszeres ellenőrzések és a mentések felügyelete nem fér bele a napi működésbe, külső rendszergazdai vagy IT-tanácsadói támogatás segíthet a folyamat kialakításában.
Miért érinti a zsarolóvírus elleni védelem a céges működést is?
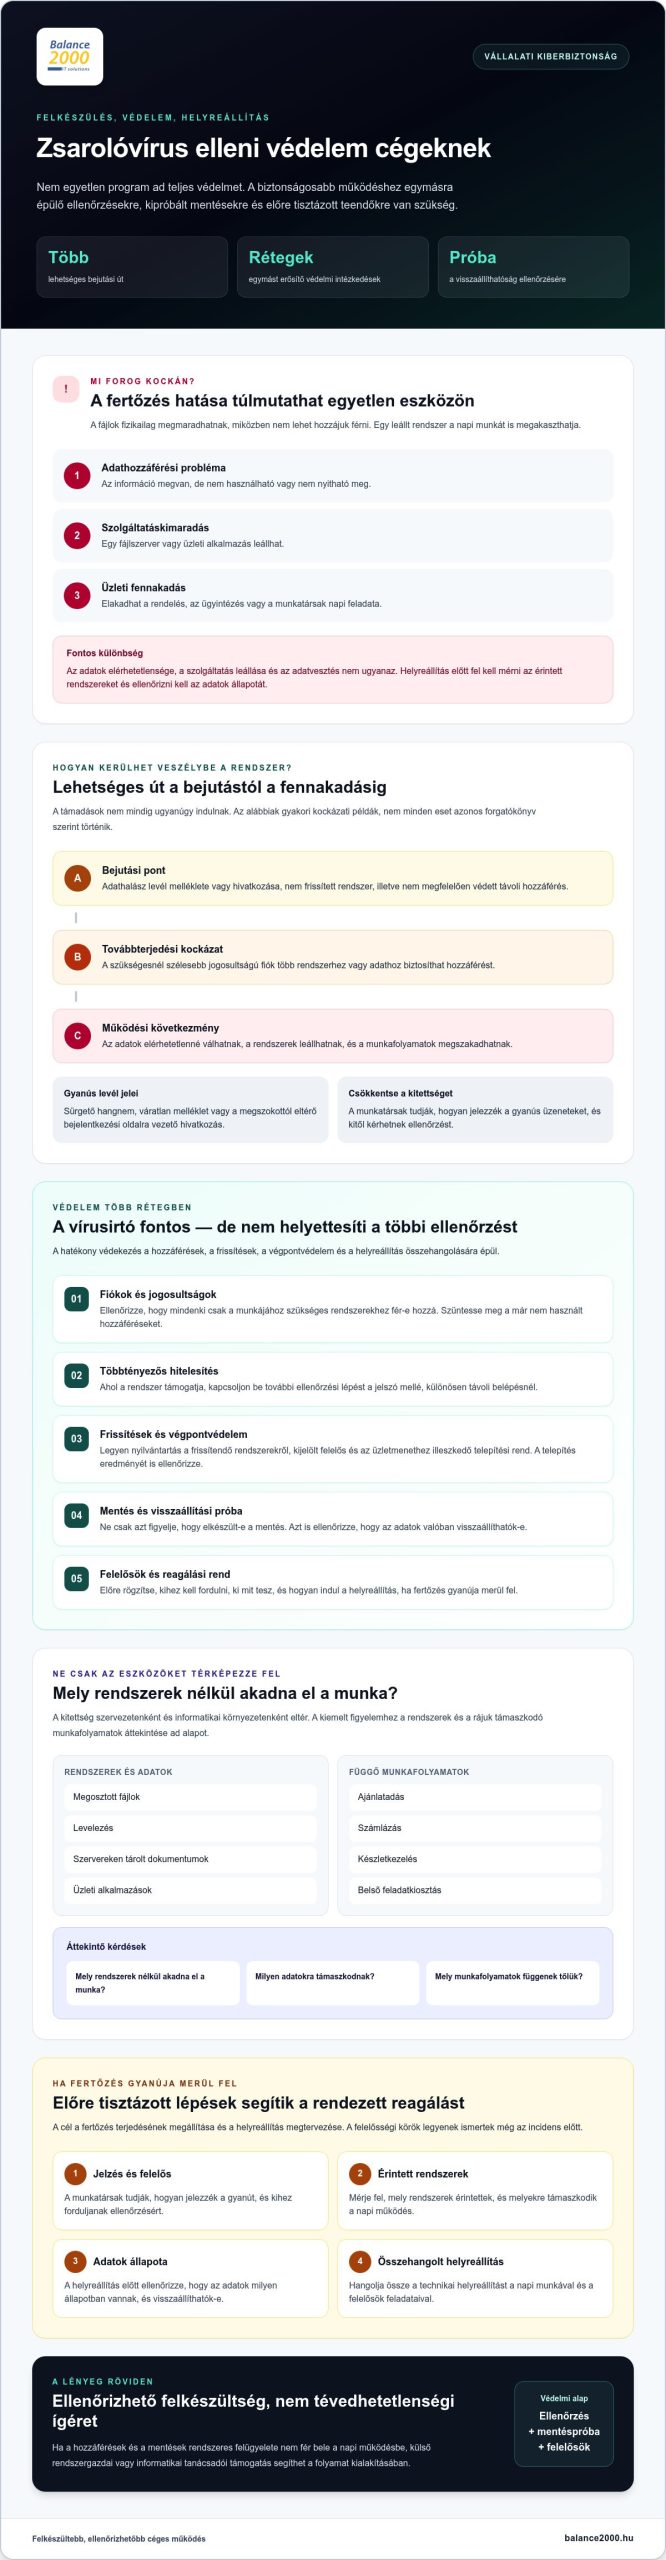
A zsarolóvírus olyan kártékony program, amely adatokat titkosíthat, vagy elérhetetlenné tehet egy eszközt, illetve rendszert. A fájlokhoz való hozzáférés akkor is megszűnhet, ha az adatok fizikailag továbbra is a vállalat eszközein vannak. A zsarolóvírus fogalma röviden ezt a fenyegetést írja le, üzleti környezetben azonban a következmények túlmutatnak egyetlen számítógépen.
A vírusirtó fontos védelmi elem, de önmagában nem teljes védelem, mert nem helyettesíti a hozzáférések szabályozását, az adatmentést és a helyreállítás megtervezését. A zsarolóvírus elleni védelem cégeknek ezért nem pusztán informatikai kérdés, hanem a napi feladatok folytonosságáról is szól.
Mit jelent a zsarolóvírus egy vállalkozás számára?
Képzelje el, hogy a munkatársak reggel nem tudják megnyitni a közös mappában lévő ajánlatokat vagy számlákat. Ez adathozzáférési probléma: az információ megvan, de nem használható. Ha emiatt leáll egy fájlszerver vagy üzleti alkalmazás, az szolgáltatáskimaradás. Amikor a dolgozók nem tudják elvégezni a feladataikat, csúsznak a rendelések vagy megszakad az ügyintézés, az már üzleti fennakadás.
A három hatás összefügghet, de nem ugyanaz. Adatvesztés akkor is előfordulhat, ha a fájlok megsérülnek, vagy a helyreállítás során nem állíthatók vissza. Az újraindítás előtt fel kell mérni az érintett rendszereket, ellenőrizni kell az adatok állapotát, és össze kell hangolni a technikai helyreállítást a napi munkával. Ehhez idő és előre tisztázott felelősségi körök kellenek.
Mely céges adatok és folyamatok lehetnek érintettek?
A kitettség szervezetenként és informatikai környezetenként eltér. Érintettek lehetnek a megosztott fájlok, a levelezés, a szervereken tárolt dokumentumok és az üzleti alkalmazások. Egy leállt rendszer következménye attól is függ, mely folyamatok támaszkodnak rá, például az ajánlatadás, a számlázás, a készletkezelés vagy a belső feladatkiosztás.
Kezdésként készítsen rövid áttekintést: mely rendszerek nélkül akadna el a munka, milyen adatokra támaszkodnak, és mely munkafolyamatok függenek tőlük? Ezzel a felméréssel egy kisebb szervezet is meg tudja határozni, mely rendszerek igényelnek kiemelt figyelmet. A zsarolóvírus elleni védelem cégeknek akkor indul jó alapokról, ha nemcsak az eszközöket, hanem a működés valódi függőségeit is figyelembe veszi.
Hogyan jut be és terjed tovább a zsarolóvírus a céges rendszerekben?
A zsarolóvírus többféle úton érheti el a vállalati környezetet. Gyakori kockázat az adathalász üzenet: egy megtévesztő levél melléklete vagy hivatkozása ráveheti a címzettet, hogy nem biztonságos tartalmat nyisson meg. Más esetben egy nem frissített rendszer vagy nem megfelelően védett távoli hozzáférés jelenthet belépési pontot. Ezek általános példák, nem minden támadás ugyanígy indul.
Milyen módokon indulhat egy zsarolóvírus-incidens?
Az adathalász üzenetek gyakran megszokott üzleti helyzetre hivatkoznak, például számlára vagy dokumentumra. Gyanúra adhat okot, ha a levél sürget, váratlan mellékletet tartalmaz, vagy a hivatkozás a megszokottól eltérő bejelentkezési oldalra vezet. Fontos, hogy a munkatársak tudják, hogyan jelezhetik az ilyen üzeneteket, és kitől kérhetnek ellenőrzést.
A bejutás után a továbbterjedés kockázatát növelheti, ha egy felhasználói fiók a szükségesnél több rendszerhez fér hozzá. Ha egy támadó hozzáfér egy ilyen fiókhoz, a fiók jogosultságai miatt több adat vagy szolgáltatás kerülhet veszélybe. A túlzott hozzáférés tehát nem csupán fiókkezelési hiányosság, hanem a lehetséges károk kiterjedését is befolyásolhatja.
Miért számítanak a hozzáférések és a frissítések?
A fiókok felülvizsgálatakor ellenőrizze, hogy mindenki csak a munkájához szükséges rendszereket érheti-e el, és megszüntették-e a már nem használt hozzáféréseket. Ahol az adott rendszer támogatja, kapcsolják be a többtényezős hitelesítést. Ez a jelszó mellett további ellenőrzési lépést jelent, különösen távoli belépésnél.
A frissítéseket ne alkalmi feladatként kezeljék. Jelöljenek ki felelőst, tartsák naprakészen a frissítendő rendszerek nyilvántartását, és tervezzék meg a telepítéseket úgy, hogy azok illeszkedjenek az üzletmenethez. A telepítés eredményét is ellenőrizzék. A CISA zsarolóvírus elleni védekezési és reagálási útmutatója további megelőzési és reagálási szempontokat foglal össze.
A megelőzés több, egymást erősítő ellenőrzésből áll, nem egyetlen eszközből. Ha a hozzáférések, a frissítések és a rendszerfelügyelet összehangolása rendszeres szakértelmet kíván, a rendszergazdai szolgáltatás megfelelő támogatási lehetőség lehet. Így a zsarolóvírus elleni védelem cégeknek a napi IT-üzemeltetésbe illeszkedő, követhető feladattá válhat.
Zsarolóvírus-védelem cégeknek: tények és gyakori tévhitek
A védekezésről könnyű túl egyszerű következtetést levonni: „van vírusirtónk”, „készül mentésünk”, vagy „mi túl kicsik vagyunk ahhoz, hogy célponttá váljunk”. Ezek önmagukban nem mutatják meg, mennyire felkészült a szervezet. A zsarolóvírus elleni védelem cégeknek több, egymást kiegészítő intézkedést jelent. Azt is ellenőrizni kell, hogy egy incidens után helyreállítható-e a működés.
„A kisvállalkozásunk nem lehet célpont” – valóban?
A szervezet mérete önmagában nem bizonyítja, hogy nincsenek kockázatai. A felmérésnél inkább azt érdemes áttekinteni, milyen üzleti adatokhoz férnek hozzá a munkatársak, hogyan védik a fiókokat, és mely rendszerek nélkül akadna el a napi munka. Ez nem jelenti azt, hogy minden vállalkozás kitettsége azonos. A saját adatok és informatikai környezet alapján kell meghatározni, mire érdemes kiemelt figyelmet fordítani.
| Tévhit | Pontosítás |
|---|---|
| „Egy vírusirtó minden támadást megállít.” | A végpontvédelem fontos, de nem helyettesíti a hozzáférések kezelését, a frissítéseket és a helyreállításra való felkészülést. |
| „Ha van mentésünk, nincs adatvesztési kockázat.” | A mentés mérsékelheti az adatvesztés hatását, de nem akadályoz meg minden támadást. Csak akkor jelent valódi segítséget, ha megfelelően elkülönül az érintett rendszerektől, és az adatok visszaállíthatók belőle. |
| „A sikeres mentési napló azt jelenti, hogy minden rendben.” | A napló jelezheti, hogy a mentési feladat lefutott, de önmagában nem bizonyítja, hogy a szükséges adatok használható állapotban visszaállíthatók. Ezt próbával kell ellenőrizni. |
| „Az online mentés biztosan védett.” | Ha a mentés ugyanazzal a hozzáféréssel vagy ugyanabban a környezetben elérhető, mint az elsődleges adatok, az incidens ezt is érintheti. Az elkülönítést és a hozzáférési feltételeket is vizsgálni kell. |
„Van vírusirtónk és mentésünk, tehát biztonságban vagyunk” – tény vagy tévhit?
Tévhit. Az egyes intézkedések más feladatot látnak el: a végpontvédelem a munkaállomások és más eszközök védelméhez járul hozzá, a jogosultságkezelés korlátozza, ki mihez férhet hozzá, a frissítések pedig naprakészen tartják a rendszereket. A mentés a visszaállítást segíti, de csak akkor, ha a folyamatot rendszeresen ellenőrzik.
Ne elégedjen meg azzal, hogy a mentés elkészült. Határozzák meg, mely adatokat kell visszaállítani, ki végzi a próbát, és dokumentálják, sikerült-e megnyitni, illetve használni a visszaállított fájlokat. Így a mentés ellenőrizhető felkészülési eszköz lesz, nem pusztán egy kipipált feladat.
Milyen ellenőrzésekkel csökkenthető a zsarolóvírus kockázata?
A védekezés akkor tartható fenn, ha minden ellenőrzésnek van felelőse, eredménye és következő felülvizsgálati időpontja. Az alábbi sorrend segít a feladatokat a napi üzemeltetésbe illeszteni. A zsarolóvírus elleni védelem cégeknek nem egyszeri beállítás, hanem rendszeresen követett gyakorlat.
- Fiókok és jogosultságok, felelős: rendszergazda. Tekintse át, kik férnek hozzá a fontos rendszerekhez, és valóban szükségük van-e ezekre a jogosultságokra. Vizsgálja felül a már nem használt fiókokat, és igazítsa a hozzáféréseket a munkakörökhöz. Ahol lehetséges, alkalmazzanak többtényezős hitelesítést.
- Frissítések, felelős: kijelölt IT-felelős. Vezessenek nyilvántartást az üzleti rendszerekről és azok frissítési állapotáról. A telepítéseket előre ütemezzék, majd ellenőrizzék, hogy megfelelően befejeződtek-e, és a szükséges szolgáltatások továbbra is működnek-e.
- Végpontvédelem, felelős: informatikai üzemeltető. Ellenőrizzék, hogy a munkaállomások és kiszolgálók védelme aktív és naprakész-e, valamint hogy a jelzések eljutnak-e ahhoz, aki intézkedni tud. A riasztás csak akkor hasznos, ha ismert, ki vizsgálja ki.
- Mentések, felelős: adatmentésért kijelölt munkatárs. Ellenőrizzék, hogy a mentések hozzáférése elkülönül-e a napi fiókoktól, és incidens esetén nem érhetők-e el ugyanazokkal a jogosultságokkal, mint az elsődleges adatok. A mentési napló mellett a visszaállíthatóságot is próbálják ki.
Milyen mentéstől lehet valódi helyreállítási alap?
A sikeres mentési feladat önmagában nem bizonyítja, hogy a szükséges adatok használható állapotban visszaállíthatók. Jelöljenek ki felelőst, aki dokumentálja a próbát, a visszaállított adatok ellenőrzését és az esetleges hiányosságokat. A tapasztalatok alapján frissítsék a mentési eljárást. Az automatizált mentés tervezéséhez további szempontokat ad a vállalkozások adatmentéséről szóló útmutató.
Hogyan készíts incidens esetére első teendőlistát?
Nevezze meg előre a döntésre jogosult vezetőt, az értesítendő kapcsolattartókat és az informatikai lépéseket koordináló személyt. Fertőzés gyanújánál az érintett rendszerek elkülönítését szakértői útmutatás alapján végezze, és őrizze meg a releváns naplókat, üzeneteket és egyéb bizonyítékokat. Ezek segíthetik a helyzet tisztázását. Ha a feladatok összehangolásához külső szakértelemre van szüksége, ismerje meg a Balance 2000 Kft. rendszergazdai és IT-tanácsadási támogatását.
Hogyan válik a céges zsarolóvírus-védelem működtethető folyamattá?
A védekezés akkor tartható fenn, ha három prioritás a napi működés részévé válik: a megelőzés, a kipróbált adatmentés és az előre kijelölt incidensfolyamat. Mindegyikhez rendeljenek felelőst, és rögzítsék, mikor ellenőrzik újra a feladatokat. Így a zsarolóvírus elleni védelem cégeknek nem egyszeri projekt, hanem követhető üzemeltetési gyakorlat.
A megelőzéshez tartozik a hozzáférések és a frissítések felülvizsgálata. A mentés akkor ad használható helyreállítási alapot, ha elkülönített, szabályozott a hozzáférése, és visszaállítási próbával ellenőrizték. Incidens esetére legyen világos, ki hoz döntést, ki koordinálja az IT-lépéseket, és kiket kell értesíteni. A céges rendszergazdai feladatok kialakításához további szempontokat ad a céges rendszergazda szolgáltatás útmutatója.
Mikor érdemes külső IT-üzemeltetési támogatást kérni?
Külső szakértő bevonása akkor lehet indokolt, ha nincs kijelölt felelős a frissítések és hozzáférések ellenőrzésére, a mentést még nem próbálták visszaállítani, vagy a frissítések rendszeresen elmaradnak. A rendszergazdai felügyelet segíthet összehangolni a rendszeres ellenőrzéseket és az üzemeltetési feladatokat, de nem garantálja a támadások megelőzését. A Balance 2000 Kft. rendszergazdai szolgáltatást és automatizált biztonsági adatmentést kínál. A szolgáltatás részleteit és a visszaállítás feltételeit érdemes előzetesen egyeztetni.
A NIS2 érintettséget ne feltételezés alapján állapítsa meg. Ha felmerülhet megfelelési kötelezettség, az adott szervezet tevékenysége és körülményei alapján kérjen egyedi ellenőrzést.
Milyen legyen a következő céges lépés?
Kezdje a kritikus rendszerek, a felhasználói hozzáférések és a meglévő mentések áttekintésével. Ezután dokumentálja, ki felel az egyes ellenőrzésekért, mikor történik a felülvizsgálat, és hogyan követik a visszaállítási próba eredményét. A folyamat akkor működtethető, ha a felelősségek incidens esetén is egyértelműek, és a teendőlista könnyen elérhető.
Ha szakértői támogatással mérné fel a vállalati IT-környezetet és a működtetési feladatokat, kérjen egyeztetést a céges IT-védelemről.
Építse be a felkészülést a napi működésbe
A zsarolóvírus elleni védelem cégeknek nem egyetlen programon múlik. A hozzáférések és frissítések rendszeres ellenőrzése, az elkülönített mentés, a kipróbált visszaállítás és az előre rögzített incidensfolyamat együtt adhat átgondoltabb felkészülést. A mentési napló önmagában nem elég, azt is tudni kell, hogy a szükséges adatok valóban visszaállíthatók-e.
Első lépésként azonosítsa a működés szempontjából kritikus rendszereket, majd jelöljön ki felelőst az ellenőrzésekre és a helyreállítási próbák követésére. Ha ezek a feladatok nehezen illeszthetők a napi üzemeltetésbe, külső szakértő segíthet a folyamatok kialakításában és rendszeres felügyeletében. A Balance 2000 Kft. vállalkozások számára automatizált biztonsági adatmentést kínál, rendszergazdai szolgáltatása pedig folyamatos IT-támogatást és rendszerfelügyeletet foglal magában.
Egyeztessen szakértővel a céges IT-védelemről, és tekintsék át, hol érdemes elkezdeni a felkészülést. A következetes, ellenőrizhető lépések stabilabb alapot adnak a vállalkozás működésének védelméhez.
Gyakori kérdések a zsarolóvírus elleni védelemről
Mi a zsarolóvírus, és mit tehet egy céges rendszerrel?
A zsarolóvírus olyan kártevő, amely titkosíthatja a fájlokat vagy elérhetetlenné tehet rendszereket. Emiatt a munkatársak nem tudják megnyitni például a közös mappában tárolt dokumentumokat, vagy nem férnek hozzá egy üzleti alkalmazáshoz. A következmény munkakiesés és fennakadás lehet a napi folyamatokban. A tényleges hatás a fertőzés módjától, az érintett rendszerektől és a helyreállítási lehetőségektől függ. A megelőzés mellett ezért a mentések visszaállíthatóságát is ellenőrizni kell.
Elég a vírusirtó a zsarolóvírus elleni védelemhez?
Nem, a vírusirtót nem érdemes teljes védelemként kezelni. A végpontvédelem fontos réteg, de nem helyettesíti a felhasználói fiókok és jogosultságok ellenőrzését, a rendszerek frissítését, a munkatársak felkészítését vagy az adatmentést. Ezek egymást kiegészítve mérsékelhetik a kockázatot, és segíthetik a helyreállítást. Egyetlen intézkedés sem garantálja, hogy nem történik támadás, ezért rendszeresen felül kell vizsgálni a teljes védelmi folyamatot.
Megvéd a biztonsági mentés a zsarolóvírustól?
A biztonsági mentés önmagában nem feltétlenül akadályozza meg a fertőzést. Abban segíthet, hogy az érintett adatok visszaállíthatók legyenek, ha a mentés elérhető, használható és nem sérült. Ellenőrizze, kik férhetnek hozzá, és hogyan különül el a napi működésű rendszerektől. A mentési feladat sikeres lefutása még nem bizonyítja, hogy az adatok helyreállíthatók. Ehhez tényleges visszaállítási próbára és az eredmény dokumentálására van szükség.
Mit tegyen egy cég, ha zsarolóvírus-fertőzésre gyanakszik?
Kövesse a szervezet incidensfolyamatát, és mielőbb vonja be az illetékes informatikai szakértőt. Az érintett rendszerek elkülönítéséről szakértői útmutatás alapján döntsön, hogy mérsékelje a továbbterjedés kockázatát. Őrizze meg a releváns naplókat, üzeneteket és más bizonyítékokat, és ne töröljön elhamarkodottan fájlokat. Rögzítse, ki jogosult dönteni, és kit kell értesíteni. A gyors, összehangolt lépések segítenek a helyzet felmérésében, de önmagukban nem garantálják az adatok visszaállítását.
Érdemes kifizetni a zsarolóvírus miatt követelt váltságdíjat?
A váltságdíj kifizetése nem garantálja, hogy visszakapja az adatait, vagy hogy az esetleg megszerzett információkat nem használják fel. A No More Ransom tájékoztatása is figyelmeztet arra, hogy a fizetés nem biztosítja az adatokhoz való hozzáférést. Incidens esetén ne hozzon elhamarkodott döntést: kérjen szakértői segítséget, vizsgálja meg a mentések és az esetleg elérhető visszafejtő eszközök lehetőségét, és dokumentálja a történteket.
Visszaállíthatók a titkosított céges fájlok váltságdíj nélkül?
Ez a kártevő típusától, az érintettség mértékétől és a használható mentések meglététől függ. Egyes változatokhoz létezhet visszafejtő eszköz, de ez nem alkalmazható minden fertőzésre. Először informatikai szakértővel mérje fel az incidenst, majd ellenőrizze, hogy rendelkezésre áll-e elkülönített és ép mentés. Ne írja felül a lehetséges bizonyítékokat. A visszaállítás eredménye előzetesen nem garantálható, ezért fontos a körültekintő vizsgálat.
Milyen gyakran kell ellenőrizni a céges adatmentést?
Az ellenőrzés gyakoriságát a vállalkozás adataihoz, működési igényeihez és kockázataihoz kell igazítani. Ne csak a mentési folyamat naplóját tekintse át, hanem rendszeresen próbálja visszaállítani a fontos fájlokat vagy rendszereket is. Jelöljön ki felelőst, dokumentálja a próba eredményét, és kövesse nyomon a feltárt hibák javítását. Így kiderülhet, hogy a mentés valóban használható-e. Konkrét ütemezés meghatározásához a vállalati környezet felmérése szükséges.