
A VPN önmagában nem teszi biztonságossá a vállalati hálózatot. A VPN hálózat kiépítése akkor ad valódi üzleti értéket, ha igazodik a hozzáférési igényekhez, a hálózat felépítéséhez és a biztonsági szabályokhoz. Más megoldás szükséges a távolról dolgozó munkatársak beléptetéséhez, mint a vállalati telephelyek összekötéséhez.
Nem elég kiválasztani egy VPN-megoldást és beállítani a kapcsolatot. Előre tisztázni kell, ki, honnan és milyen rendszerekhez férhet hozzá, hogyan kezelik a jogosultságokat, és ki felügyeli a hálózatot. A VPN fontos védelmi réteg, de nem helyettesíti a teljes informatikai biztonságot.
Ebben az útmutatóban bemutatjuk, hogyan működik a céges VPN, miben különbözik a távoli hozzáférés a telephelyek összekapcsolásától, és milyen szempontok alapján érdemes választani. Végigvesszük a tervezés és a biztonságos bevezetés lépéseit is, hogy lásd, mikor elegendő a belső felkészülés, és mikor indokolt szakértői hálózatépítési vagy IT-üzemeltetési segítség.
Legfontosabb tudnivalók
- A VPN típusa attól függ, hogy munkatársak távoli hozzáférésére, telephelyek összekötésére vagy felhőalapú rendszerek elérésére van szükség.
- A VPN hálózat kiépítése előtt mérd fel a felhasználók, eszközök, telephelyek és elérendő üzleti rendszerek körét.
- A VPN titkosítja a kapcsolatot, de önmagában nem helyettesíti a végpontvédelmet és a teljes informatikai biztonságot.
- A felmérés, tervezés, konfigurálás és tesztelés segít összehangolni a hozzáférést a vállalkozás működésével.
- A bevezetés után is felügyelni kell a jogosultságokat és a konfigurációkat. Összetett hálózatnál érdemes szakértői segítséget mérlegelni.
VPN hálózat kiépítése: mire való, és milyen problémát old meg?
A távoli munkavégzés és a több telephely működése gyakorlati kérdést vet fel: hogyan férjenek hozzá a munkatársak a szükséges vállalati rendszerekhez úgy, hogy az adatforgalom védett legyen? A VPN erre kínál hálózati megoldást. A VPN titkosított kapcsolatot hoz létre nyilvános hálózaton keresztül. Ezen keresztül a jogosult felhasználó elérheti a kijelölt belső erőforrásokat.
Mit jelent a VPN, és hogyan működik a titkosított alagút?
A VPN, vagyis virtuális magánhálózat védett kapcsolatot hoz létre a felhasználó eszköze és a vállalati VPN-szerver vagy átjáró között. Az eszköz és az átjáró egyezteti a kapcsolatot, majd az alagúton továbbított adatforgalom titkosítva halad át a nyilvános hálózaton. A fogalom és a működés alapjairól a Virtuális magánhálózat (VPN) összefoglalója is áttekintést ad.
Például egy munkatárs otthonról elindítja a céges VPN-kapcsolatot, azonosítja magát, majd a jogosultságainak megfelelően megnyit egy belső fájltárolót vagy üzleti alkalmazást. Ehhez először internetkapcsolatra van szüksége. A VPN nem biztosít internetelérést, hanem az interneten keresztül hoz létre védett csatornát a vállalati átjáróig.
Mikor indokolt céges VPN-hálózatot kialakítani?
VPN-re akkor lehet szükség, ha a munkatársaknak irodán kívülről kell hozzáférniük belső alkalmazásokhoz, fájlokhoz vagy más vállalati erőforrásokhoz. Telephelyek között is kialakítható védett kapcsolat, ha az egyik helyszín felhasználóinak el kell érniük a másik telephelyen működő rendszereket. A tervezést ne az az általános igény vezesse, hogy „kell egy VPN”, hanem az, hogy pontosan melyik felhasználó milyen rendszerhez, milyen eszközről férjen hozzá.
A VPN nem teszi automatikusan biztonságossá a csatlakozó számítógépet vagy telefont. Ha az eszköz fertőzött vagy nincs megfelelően kezelve, a titkosított kapcsolat önmagában nem szünteti meg a kockázatot. A VPN nem helyettesíti a jogosultságok szabályozását, a végpontok védelmét vagy a hálózat felügyeletét sem.
Ezért a VPN hálózat kiépítése előtt mérd fel a felhasználókat, az eszközöket, a telephelyeket, valamint az elérendő adatokat és alkalmazásokat. Ezek alapján határozható meg a szükséges hozzáférés, és az is, hogyan illeszkedjen a VPN a vállalati hálózat egészéhez. Technológiát csak ezután érdemes választani.
Távoli hozzáférés vagy telephelyek összekötése: melyik VPN-típus kell?
A megfelelő kialakítás attól függ, hogy egyéni munkatársaknak, teljes telephelyeknek vagy felhőben működő rendszereknek kell védett kapcsolatot biztosítani. Ezek eltérő hálózati igények. A felhasználók száma, az egyidejű kapcsolatok várható terhelése és az elérendő rendszerek köre egyaránt befolyásolja a tervezést. Nincs minden vállalkozás számára egyetlen, általánosan legjobb VPN-típus.
| Igény | Jellemző megoldás | Tervezési szempont |
|---|---|---|
| Egyéni munkatársak távoli kapcsolata | Távoli hozzáférésű VPN | Felhasználói azonosítás, eszközök és szerepkörök |
| Telephelyek hálózatainak összekötése | Telephelyek közötti VPN | Átjárók, hálózati címzés és adatforgalmi útvonal |
| Felhőben lévő rendszerek elérése | Felhőkapcsolat, gyakran telephelyek közötti kialakítással | Felhőhálózati beállítások, hozzáférési kör és terhelés |
Távoli hozzáférésű VPN: egyéni felhasználók csatlakozása
A munkatárs jóváhagyott eszközről csatlakozik a vállalati átjáróhoz, majd azonosítja magát. A hozzáférést a munkakör és a feladat elvégzéséhez szükséges erőforrások szerint kell korlátozni. Például a pénzügyi rendszerhez csak az arra jogosult felhasználók férhetnek hozzá, mások pedig kizárólag a munkájukhoz szükséges belső alkalmazásokat érhetik el. Több felhasználó esetén különösen fontos az azonosítás és a jogosultságok következetes kezelése.
Telephelyek és felhőrendszerek összekapcsolása
A telephelyek közötti kapcsolat két vagy több hálózatot köt össze az átjáróikon keresztül. A tervben ellenőrizni kell, hogy a hálózati címzések ne ütközzenek, mely forgalom haladhat át a kapcsolaton, és mekkora adatforgalom várható. Felhőrendszerek esetében a felhőhálózati beállításokat is össze kell hangolni a vállalati infrastruktúrával.
Az OpenVPN és a WireGuard VPN-protokollok, az IPsec pedig protokollok és szabványok együttese, amelyet gyakran hálózatok közötti kapcsolatok kialakítására használnak. Választáskor a biztonsági beállítások mellett az eszközök kompatibilitását, a kezelhetőséget és a várható terhelést is mérlegelni kell. A VPN hozzáférést biztosít, de nem helyettesíti a teljes biztonsági rendszert. A üzleti VPN-ek korlátai is rámutatnak, miért fontos a megoldást a többi védelmi intézkedéssel együtt értékelni.
A VPN hálózat kiépítése előtt mérd fel a felhasználókat, a telephelyeket, az eszközöket és az elérendő alkalmazásokat. Ha a hálózati igények pontos meghatározásához szakértői mérlegelésre van szükség, a Balance 2000 Kft. IT-tanácsadási és hálózatépítési lehetőségei releváns kiindulópontot adhatnak.
Mit véd a VPN, és mit nem old meg önmagában?
A VPN a hálózati kapcsolatot védi, nem minden eszközt és üzleti folyamatot. A titkosítás segít megóvni az adatforgalmat attól, hogy nem megbízható hálózaton illetéktelenek hozzáférjenek vagy könnyen értelmezzék. A kapcsolat azonban csak egy védelmi réteg. A VPN védett kapcsolatot ad, de nem helyettesíti a hozzáférés-felügyeletet.
Milyen kockázatokat csökkenthet egy megfelelően kialakított VPN?
Nyilvános vagy más módon nem megbízható hálózatról csatlakozva a titkosított adatforgalom csökkenti az adatátvitel közbeni lehallgatás kockázatát. A VPN azt is lehetővé teszi, hogy a távoli munkatársak szabályozott módon érjék el a kijelölt belső erőforrásokat. A biztonságos távoli hozzáférés kialakításakor ezért a titkosítás mellett azt is meg kell határozni, ki és milyen rendszerekhez csatlakozhat.
- Előny: titkosított csatornát biztosíthat a felhasználó és a vállalati hálózat között.
- Előny: segíthet a belső rendszerek távoli, szabályozott elérésében.
- Korlát: önmagában nem állítja meg az adathalász támadást, és nem távolítja el a kártevőt a fertőzött eszközről.
- Korlát: nem akadályozza meg automatikusan a jogosulatlan hozzáférést, például ha illetéktelen személy megszerzi a felhasználói adatokat, vagy valaki túl széles jogosultságot kap.
Milyen kiegészítő védelem kell a VPN mellé?
A biztonságos működéshez a VPN-t a vállalat teljes hozzáférési és eszközkezelési gyakorlatába kell illeszteni. A többtényezős hitelesítés további ellenőrzést ad a jelszó mellé. A jogosultságokat a munkakör és a szükséges erőforrások szerint érdemes korlátozni, a csatlakozó eszközöket pedig naprakészen kell tartani. Így a VPN-hozzáférés nem jelent automatikusan korlátlan belépést minden vállalati rendszerbe.
A felügyelet a beállítással nem ér véget. A naplók áttekintése segíthet észrevenni a szokatlan kapcsolódásokat, a frissítések pedig a VPN-rendszer és a végpontok ismert hibáinak kezelését szolgálják. A hozzáféréseket rendszeresen felül kell vizsgálni, különösen munkakör-változás vagy a munkaviszony megszűnése esetén. Így a VPN hálózat kiépítése a vállalati biztonsági szabályok részévé válik, nem pedig önálló, minden problémát megoldó technológiává.
VPN hálózat kiépítése lépésről lépésre: felmérés, tervezés, tesztelés
A megbízható bevezetés nem a beállításokkal kezdődik. Először a munkához szükséges hozzáféréseket, a meglévő hálózatot és a várható terhelést kell tisztázni. Így elkerülhető, hogy a kapcsolat létrejöjjön ugyan, de a fontos rendszerek ne működjenek megfelelően, vagy a felhasználók a szükségesnél több erőforráshoz férjenek hozzá.
Milyen adatokat mérj fel a VPN tervezése előtt?
Gyűjtsd össze, hány felhasználó és telephely csatlakozik, milyen eszközökről dolgoznak, és várható-e változás a létszámban vagy a működésben. Azonosítsd a távolról elérendő alkalmazásokat, szervereket és megosztott erőforrásokat. Ellenőrizd a meglévő hálózati eszközök kompatibilitását, a címzési tervet és az internetkapcsolatok kapacitását. Ezek az adatok adják a műszaki döntések alapját.
A kiépítés fő lépései
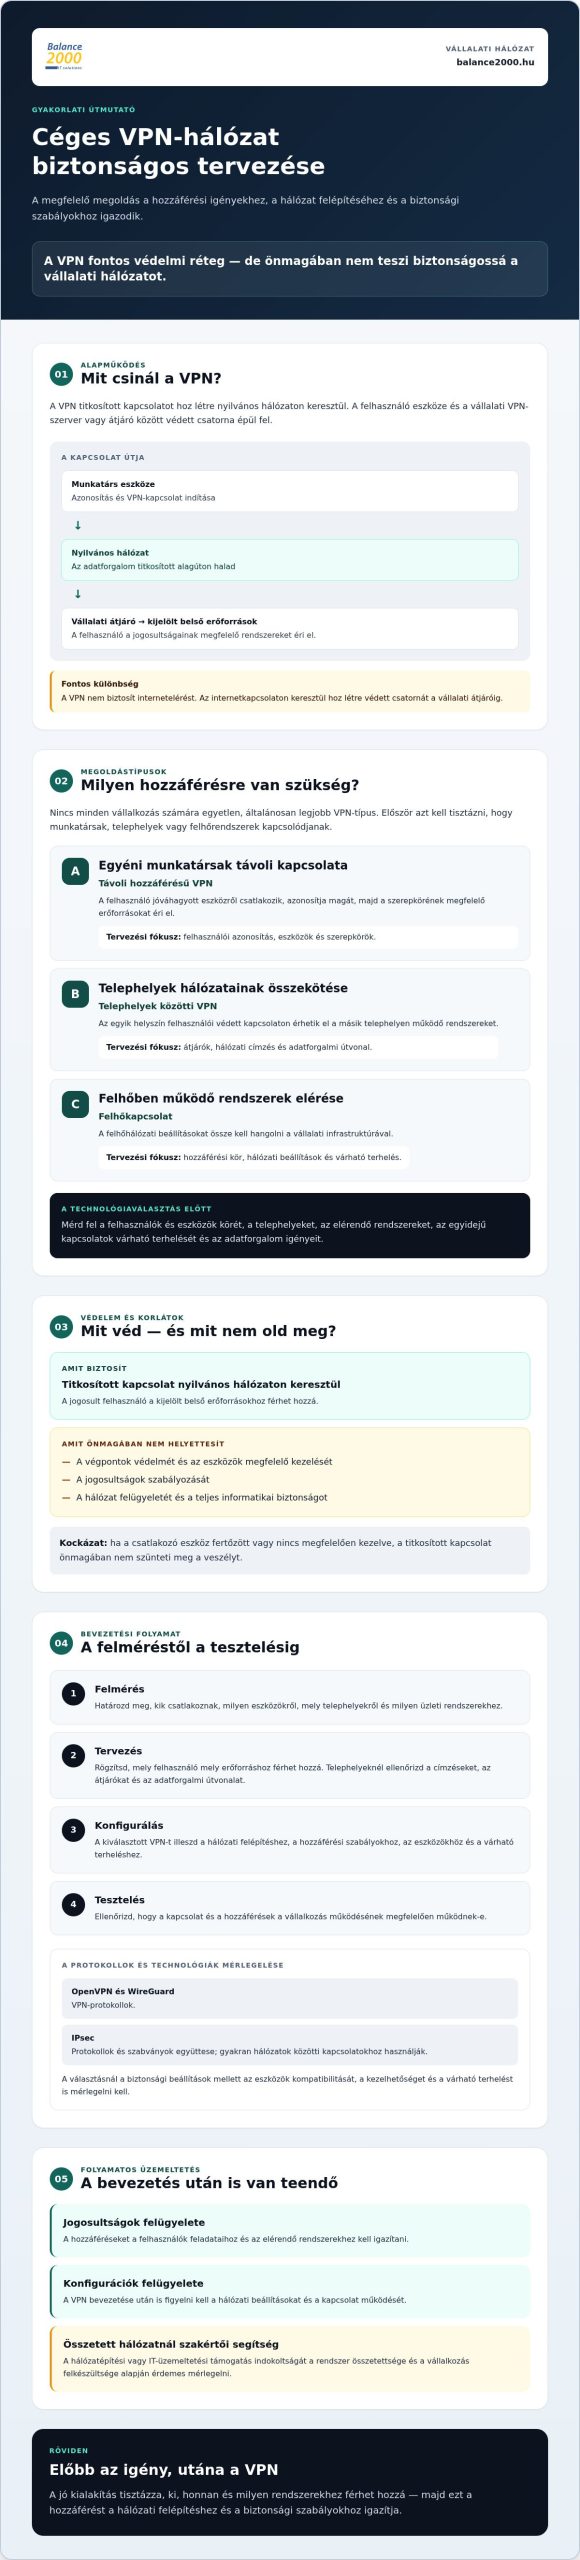
- 1. Felmérés: rögzítsd a felhasználókat, az eszközöket, a telephelyeket és az elérendő üzleti rendszereket. Térképezd fel a jelenlegi hálózati címzést és eszközöket.
- 2. Tervezés: határozd meg a hozzáférési szabályokat, az átjárók szerepét, a forgalom útvonalát és a szükséges kapacitást. Gondold át azt is, mi történjen kapcsolatkimaradáskor, és hogyan állítható helyre a működés.
- 3. Konfigurálás: a jóváhagyott terv alapján állítsd be a kapcsolatot, a felhasználói azonosítást és az erőforrásokhoz rendelt jogosultságokat. A hozzáférés csak a munkához szükséges rendszerekre terjedjen ki.
- 4. Tesztelés: próbáld ki a kapcsolatot valós munkafolyamatokkal, eltérő jogosultságú felhasználókkal és különböző eszközökkel. Ellenőrizd a megszakadást és az újracsatlakozást, tekintsd át a naplókat, és győződj meg arról, hogy a mindennapi alkalmazások megfelelően működnek.
- 5. Dokumentálás és átadás: rögzítsd a konfigurációt, a felelősöket, a hozzáférési szabályokat és a változtatások kezelésének menetét. Határozd meg, mikor vizsgáljátok felül a jogosultságokat és a beállításokat.
A VPN hálózat kiépítése akkor tekinthető előkészítettnek, ha a megoldás működését tesztelték, a beállítások dokumentáltak, és egyértelmű, ki felel a későbbi változtatásokért. Ha a felméréshez vagy a hálózati terv kialakításához szakmai támogatásra van szükség, ismerd meg a Balance 2000 Kft. IT-tanácsadási és hálózatépítési lehetőségeit.
VPN bevezetése után: üzemeltetés, felügyelet és szakértői segítség
A bevezetés nem zárja le a feladatot. A felhasználók, a munkakörök és a hálózati beállítások idővel változnak, ezért a hozzáféréseket és konfigurációkat rendszeresen felül kell vizsgálni. Előre tisztázd, ki hagyja jóvá az új igényeket, ki vonja vissza a jogosultságokat, és ki követi a VPN-hez kapcsolódó eszközök frissítéseit.
Ki felel a hozzáférésekért és a frissítésekért?
A felelősségi köröket érdemes írásban rögzíteni. A vezető vagy a kijelölt üzleti felelős hagyja jóvá, hogy az adott munkakörnek mely rendszerekhez van szüksége hozzáférésre. Az informatikai felelős vagy az üzemeltető kezeli a technikai beállításokat, a naplókat és a frissítési folyamatot. Belépéskor a szükséges jogosultságokat kell megadni, munkakörváltáskor felül kell vizsgálni, kilépéskor pedig vissza kell vonni azokat.
Az ellenőrzés legyen dokumentált és visszakereshető. A felhasználói fiókok mellett a VPN-átjáró, a kapcsolódó hálózati eszközök és a konfigurációk állapotát is érdemes nyomon követni. A naplók áttekintése segíthet feltárni a szokatlan kapcsolódásokat, a rendszeres frissítés pedig a karbantartás része. A folyamatos IT-felügyelet felelősségeiről a rendszergazda szolgáltatás cégeknek útmutató ad további támpontokat.
Mikor indokolt szakértői segítséget bevonni?
Belső IT-felelős is kezelheti a feladatot, ha rendelkezik a szükséges kapacitással és átlátja a hálózatot. Külső szakértő bevonása akkor lehet célszerű, ha több telephely, eltérő hálózati eszközök, összetett címzési igények vagy érzékeny üzleti rendszerek teszik bonyolultabbá a tervezést. A VPN működése a teljes infrastruktúrától függ, ezért a hálózati kialakítást és az üzemeltetési folyamatokat együtt érdemes áttekinteni.
A fizikai hálózati háttér tervezéséhez kapcsolódó szempontokat a gyengeáramú hálózatépítés vállalati alapjai című útmutató mutatja be. A VPN hálózat kiépítése előtt az igényfelmérés tisztázhatja, milyen rendszerekhez kell hozzáférés, mely meglévő hálózati elemeket kell figyelembe venni, és ki lesz felelős a későbbi felügyeletért. Ha ezek a kérdések még nyitottak, előbb érdemes áttekinteni a vállalati igényeket és az infrastruktúrát, majd ezek alapján dönteni a technológiáról.
Tervezze meg a távoli hozzáférést biztos alapokra
A céges VPN akkor támogatja jól a munkát, ha a kialakítás igazodik a hozzáférési igényekhez, a vállalati hálózathoz és a napi működéshez. A VPN hálózat kiépítése ezért felméréssel kezdődik: tisztázni kell, kik, milyen eszközökről és mely rendszereket érhetik el. A gondos tesztelés és dokumentálás után is szükség van a jogosultságok, konfigurációk és frissítések felügyeletére.
A VPN védett kapcsolatot biztosít, de önmagában nem helyettesíti a végpontok védelmét és a hozzáférések szabályozását. Összetettebb hálózatnál, több telephely vagy érzékeny rendszerek esetén különösen fontos összehangolni a tervezést és az üzemeltetést.
A Balance 2000 Kft. vállalkozásoknak IT-tanácsadást, rendszergazdai támogatást és projektalapú hálózatépítést kínál. Egyeztessen a Balance 2000 Kft. szakértőivel vállalkozása IT- és hálózati igényeiről, hogy a következő lépés a meglévő infrastruktúrához és a tényleges üzleti feladatokhoz igazodjon.
Gyakori kérdések a vállalati VPN-ről
Mi az a VPN-hálózat?
A VPN-hálózat titkosított kapcsolatot hoz létre egy felhasználói eszköz vagy egy hálózat és a vállalati erőforrások között. Így a távolról dolgozó munkatárs vagy egy másik telephely szabályozottan érheti el a kijelölt belső rendszereket. A VPN nem teljes körű biztonsági megoldás. A biztonságos működéshez megfelelő hitelesítésre, célhoz kötött jogosultságokra, naprakész eszközökre és folyamatos felügyeletre is szükség van.
Mire jó a VPN a vállalkozásoknál?
A vállalati VPN segítségével a munkatársak távolról csatlakozhatnak belső alkalmazásokhoz, fájlokhoz vagy más üzleti erőforrásokhoz. A megoldás különálló telephelyi hálózatokat is összekapcsolhat, ha azoknak meghatározott rendszerek között kell adatot cserélniük. A felhasználási módot a csatlakozók köre, az elérendő rendszerek és a meglévő hálózati környezet alapján érdemes meghatározni, nem egy előre kiválasztott technológia szerint.
Mi a különbség a távoli hozzáférésű és a telephelyek közötti VPN között?
A távoli hozzáférésű VPN egy felhasználói eszközt kapcsol a vállalati hálózathoz. A telephelyek közötti VPN ezzel szemben két vagy több hálózat között hoz létre védett kapcsolatot, így az egyik helyszín kijelölt erőforrásai a másikról is elérhetők lehetnek. A választás előtt tisztázni kell, kik vagy mely hálózatok csatlakoznak, milyen rendszerekhez férnek hozzá, és hogyan épül fel a jelenlegi hálózat.
Biztonságos a VPN, és megvéd minden kibertámadástól?
A VPN titkosítja a kapcsolat adatforgalmát, és segíthet szabályozni a távoli hozzáférést, de nem véd meg minden kibertámadástól. Önmagában nem akadályozza meg az adathalászatot, a kártevők futását vagy a gyenge jelszóval történő visszaélést. A biztonság több intézkedés együttese: a VPN mellé többtényezős hitelesítés, naprakész eszközök, megfelelő jogosultságkezelés, naplózás és rendszeres felülvizsgálat is szükséges.
Milyen adatokat kell felmérni a VPN kiépítése előtt?
A VPN hálózat kiépítése előtt rögzítsd, hány felhasználó és telephely csatlakozik, milyen eszközökről dolgoznak, és mely alkalmazásokat, szervereket vagy fájlokat kell távolról elérniük. Ellenőrizd a hálózati eszközöket, a címzést és a várható adatforgalmat is. Tisztázd előre a hitelesítési és hozzáférési szabályokat, a naplók kezelését, a felelősöket és a kapcsolat helyreállításának menetét.
Milyen VPN-protokollt válasszon egy vállalkozás?
Nincs minden vállalkozás számára automatikusan megfelelő VPN-protokoll. Az IPsec, az OpenVPN és a WireGuard eltérő technikai megoldások. A választás a felhasználási módtól, a meglévő eszközök együttműködésétől, a biztonsági igényektől és az üzemeltetési lehetőségektől függ. A döntés előtt ellenőrizni kell az aktuális műszaki követelményeket és a konfigurációk naprakészségét. A protokoll neve önmagában nem garantál biztonságos kialakítást.
Ki építheti ki és üzemeltetheti a céges VPN-hálózatot?
A kiépítést olyan informatikai szakemberre vagy szolgáltatóra érdemes bízni, aki fel tudja mérni a meglévő hálózatot, a hozzáférési igényeket és a biztonsági szempontokat. A bevezetés után is kezelni kell a jogosultságokat, frissíteni a kapcsolódó eszközöket és áttekinteni a naplókat. A Balance 2000 Kft. IT-tanácsadást és vállalati rendszergazdai támogatást nyújt. A konkrét VPN-feladatokról előzetesen szükséges egyeztetni.