
A szerverek nem tartanak ebédszünetet, és a kiberbűnözők sem várják meg a hétfő reggelt a támadással. 2026-ban egy váratlan szerverleállás vagy egy éjszakai zsarolóvírus-támadás már nem csupán kellemetlenség. Ez egy olyan kritikus üzleti kockázat, amely közvetlen hatással van a profitra és a cég hírnevére. Ön is érzi a nyomást, hiszen a NIS2 irányelv bevezetése óta a kiberbiztonság már nem csak az IT osztály feladata, hanem a felsővezetés közvetlen felelőssége. A 24/7 rendszerfelügyelet éppen ezért vált alapvető szükségletté minden olyan szervezet számára, amely nem engedheti meg magának a bizonytalanságot.
Egyetértünk abban, hogy a lassú reakcióidő kritikus hiba esetén megengedhetetlen. Ebből az útmutatóból megtudhatja, hogyan védi meg vállalkozását a 24/7 rendszerfelügyelet a váratlan leállásoktól és a legújabb kiberfenyegetésektől. Sorra vesszük a proaktív monitoring gyakorlati előnyeit, a NIS2 audit utáni kötelezettségeket, és bemutatjuk, hogyan biztosítható a zavartalan munkavégzés a hét minden napján. Olyan szakértői megoldásokat ismerhet meg, amelyekkel a digitális biztonság és a folyamatos üzletmenet nem csupán cél, hanem napi valóság marad.
Legfontosabb Tudnivalók
- Megértheti a különbséget a passzív figyelés és az aktív beavatkozás között, ami elengedhetetlen a kritikus hibák megelőzéséhez.
- Kiszámolhatja az informatikai leállások valódi üzleti költségeit, beleértve a kiesett munkaórákat és a presztízsveszteséget.
- A 24/7 rendszerfelügyelet 2026-ban már törvényi előírás is lehet, különösen a NIS2 irányelv alá tartozó vállalatok számára.
- Betekintést nyer az automatizált monitoring szoftverek és a tapasztalt rendszermérnökök együttműködésének folyamatába.
- Gyakorlati szempontokat kap a megbízható IT partner kiválasztásához és a garantált válaszidők (SLA) meghatározásához.
Mi az a 24/7 rendszerfelügyelet és miért kritikus a vállalati IT-ben?
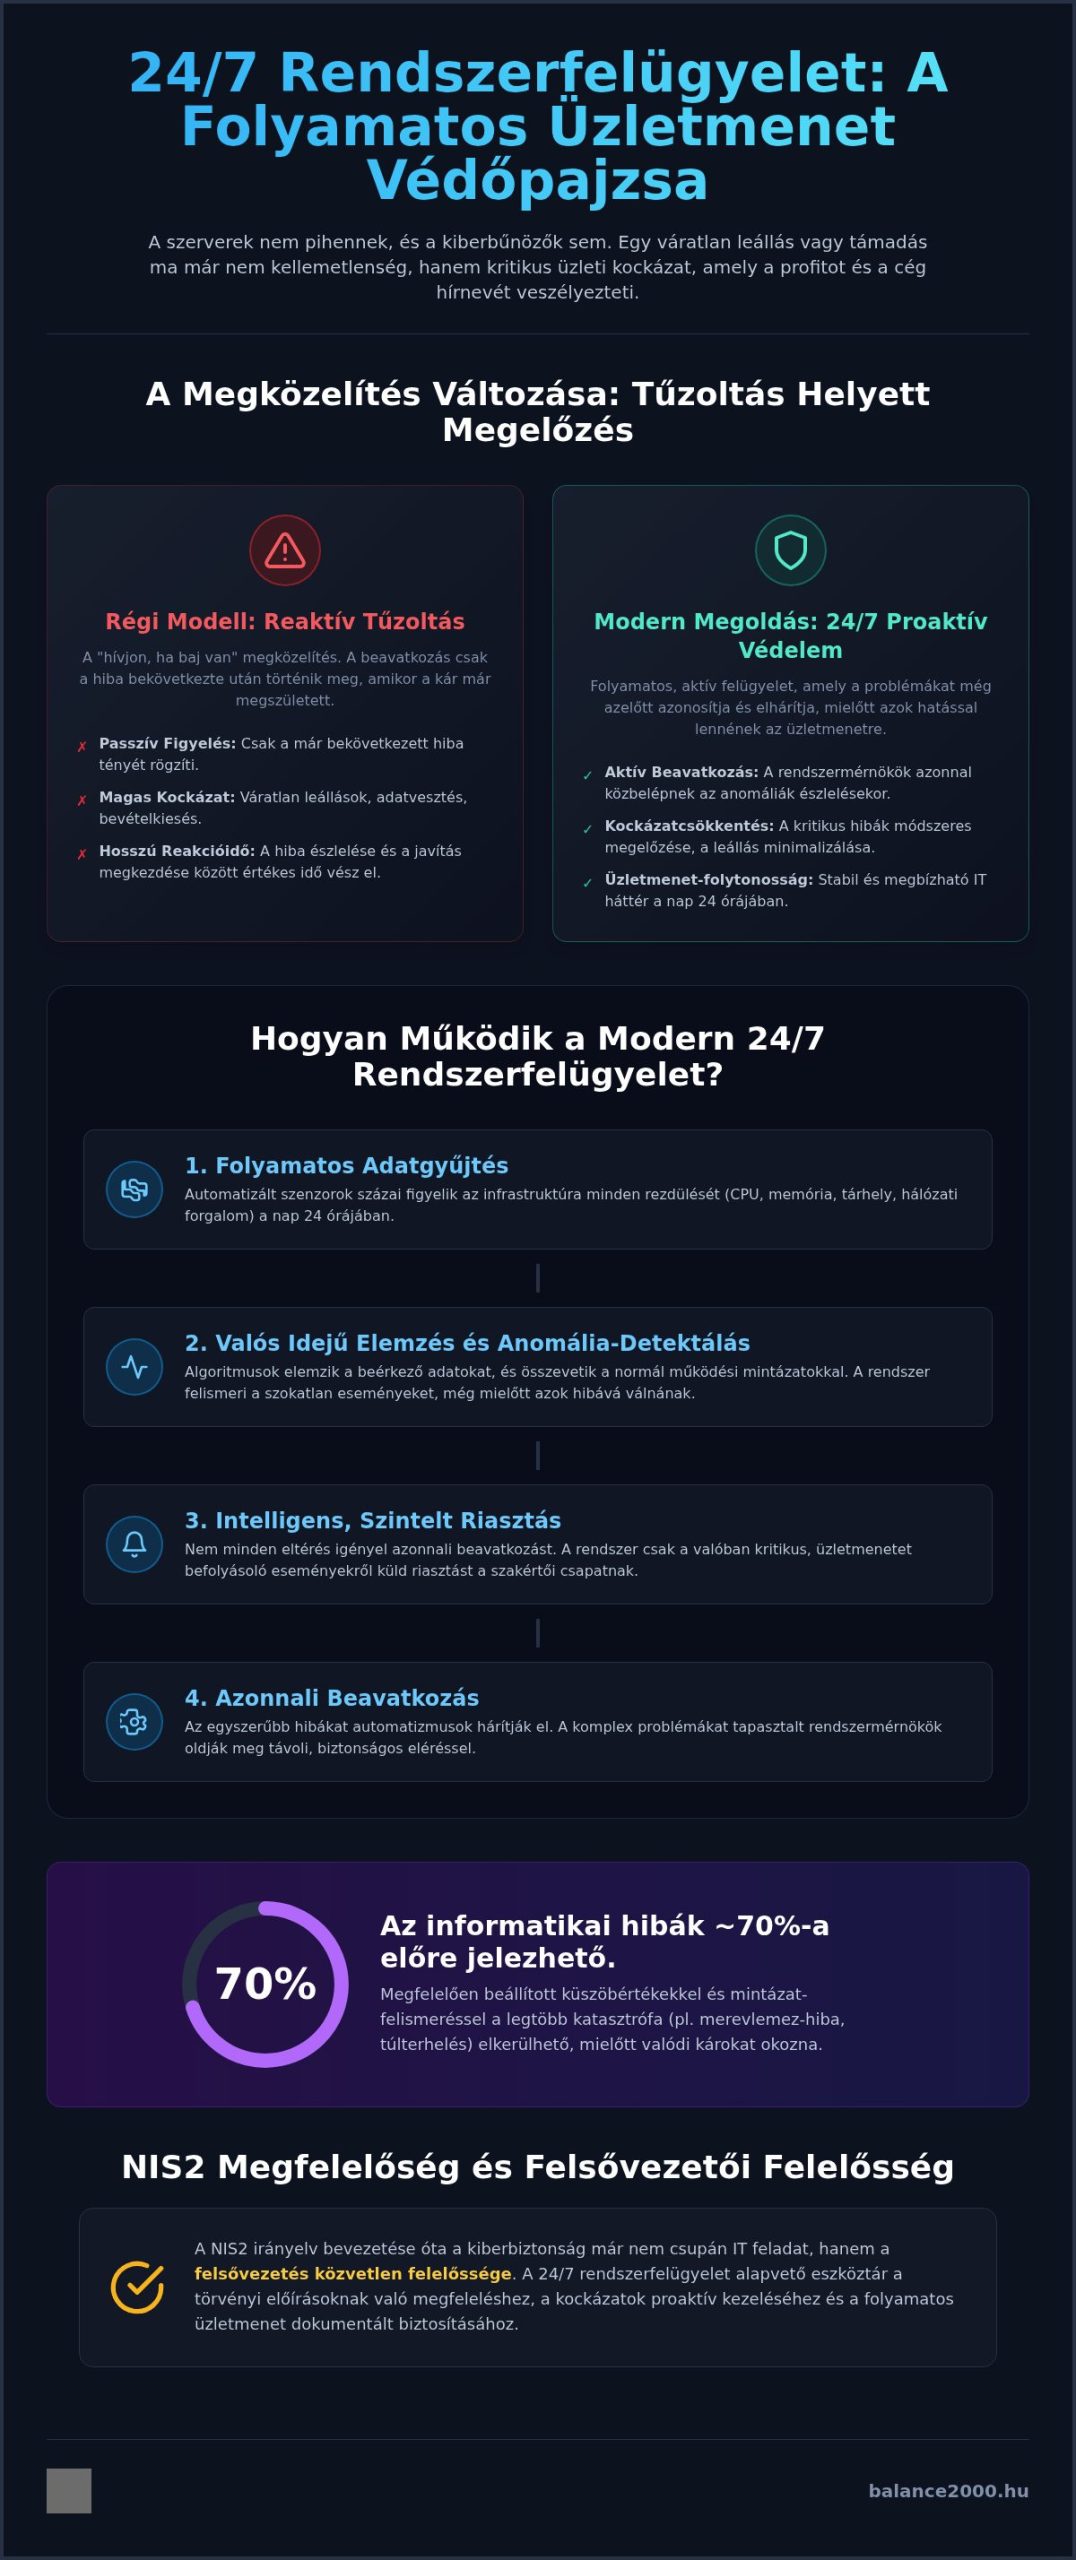
A modern informatikai környezetben a leállás nem opció. A 24/7 rendszerfelügyelet lényege az év minden napján zajló, megszakítás nélküli adatgyűjtés és elemzés. Ez a szolgáltatás messze túlmutat azon, hogy egy szoftver zöld vagy piros jelzéseket ad egy monitoron. Valódi védelmet csak az aktív, beavatkozó felügyelet nyújt. Míg a passzív monitoring csupán rögzíti a hiba tényét, az aktív felügyelet során a rendszermérnökök azonnal közbelépnek, amint az adatok eltérést mutatnak a normálistól.
Sok cég még mindig a “hívjon, ha baj van” típusú rendszergazdai modellben bízik. Ez a megközelítés 2026-ban már nemcsak elavult, hanem veszélyes is. Ha a hiba már bekövetkezett, a kár is megszületett. A reakcióidő ilyenkor kritikus, de a megelőzés mindig nagyságrendekkel olcsóbb. A professzionális Network monitoring alapja, hogy a rendszer ne csak észlelje a forgalmi anomáliákat, hanem azonnali, intelligens riasztást is küldjön a szakértőknek, még mielőtt a felhasználók bármit észlelnének.
A digitális üzletmenet-folytonosság alapja nem a hiba gyors kijavítása, hanem a kritikus incidensek módszeres megelőzése.
A rendelkezésre állás új szintje
A munkaidő fogalma mára teljesen átalakult. A távmunka és a komplex felhőalapú rendszerek világában a hálózatnak éjjel és hétvégén is stabilnak kell lennie. Ha hajnali kettőkor áll le egy kritikus adatbázis, a reggel nyolcas munkakezdés már túl késő a mentéshez. A Balance 2000 megközelítése szerint a stabilitás nem egy választható extra, hanem alapkövetelmény. A folyamatos kontroll biztosítja, hogy a technológia ne gátja, hanem motorja legyen az üzleti növekedésnek.
Tűzoltás helyett proaktív védelem
Az informatikai hibák mintegy 70%-a előre jelezhető. Megfelelően beállított paraméterekkel és küszöbértékekkel látható, ha egy merevlemez meghibásodása várható, vagy ha a hálózati forgalom szokatlan mintázatot mutat. A 24/7 rendszerfelügyelet során nem várjuk meg a katasztrófát. Ha egy szerver erőforrásai fogyni kezdenek, azonnal beavatkozunk. Ez a fajta proaktivitás adja meg azt a nyugalmat, amire egy döntéshozónak szüksége van. Az informatikai háttér stabil kezekben van, így Ön az üzletre koncentrálhat, nem a hibajegyekre.
Hogyan működik a modern informatikai monitoring és távfelügyelet?
A modern 24/7 rendszerfelügyelet alapja egy láthatatlan, de rendkívül sűrű védelmi háló. Ez a háló több száz automatizált szenzorból áll, amelyek folyamatosan figyelik az infrastruktúra minden apró rezdülését. A CPU terheltség, a szabad memória, a tárhely telítettsége és a hálózati forgalom intenzitása csak a jéghegy csúcsa. Ezek az adatok másodpercenként érkeznek a központi vezérlőbe, ahol az algoritmusok azonnal elemzik őket. A cél nem csupán az adatok gyűjtése, hanem a rendellenességek azonnali felismerése.
A riasztási szintek pontos meghatározása kulcsfontosságú a hatékonysághoz. Nem minden eltérés igényel azonnali emberi beavatkozást. Egy átmeneti terhelési csúcs esetén a rendszer csak naplózza az eseményt. Ha azonban egy kritikus adatbázis válaszidővel küszködik, vagy a hálózati forgalom mintázata külső támadásra utal, a rendszermérnök azonnal értesítést kap. Az ügyfél csak a valóban kritikus, üzletmenetet befolyásoló eseményekről vagy a sikeres elhárításról kap jelentést. Ezzel megkíméljük a döntéshozókat a felesleges technikai zajtól, miközben a biztonság garantált.
Szoftveres eszközök és automatizáció
2026-ban a monitoring platformok már nem csak a merev határértékek átlépését figyelik. Az anomália-detektálás segítségével a szoftver megtanulja a cég normális működési mintázatát. Ha egy felhasználó szokatlan időpontban kezd el nagy mennyiségű adatot mozgatni, a rendszer gyanút fog. Az egyszerűbb hibákat, mint például egy beragadt szolgáltatás újraindítása, az automatizáció emberi segítség nélkül is megoldja. Ezzel a leállás költségei minimálisra szoríthatók, hiszen a hiba gyakran hamarabb megszűnik, mint amennyi idő alatt egy ember elolvasná a riasztást.
A szakértői kontroll szerepe
Bármennyire fejlett az automatizáció, a technológia nem helyettesítheti a tapasztalt rendszermérnök döntését. Vannak komplex helyzetek, ahol a gépi logika nem látja az összefüggéseket. A Balance 2000 szakemberei mélységében ismerik az ügyfelek egyedi környezetét. Ők azok, akik eldöntik, hogy egy hálózati lassulás mögött hardverhiba, szoftveres konfigurációs probléma vagy egy kifinomult kiberfenyegetés áll. A biztonságos, titkosított VPN csatornákon keresztüli távoli beavatkozás lehetővé teszi, hogy perceken belül elhárítsuk a zavarokat, bárhol is legyen a fizikai eszköz.
A folyamat elengedhetetlen része a firmware és szoftverfrissítések menedzselése is. Ezeket a felügyelet során proaktívan, a legkevésbé zavaró időpontokban végezzük el. Ha Önnek is fontos a kiszámítható informatikai háttér, érdemes megfontolnia egy professzionális rendszergazda szolgáltatás igénybevételét, amely leveszi a válláról az üzemeltetés terhét. Nálunk a technológiai precizitás és az emberi szaktudás minden percben együtt dolgozik a cége biztonságáért.
A leállás ára: Miért térül meg a folyamatos rendszerfelügyelet?
Az informatika nem költséghely, hanem az üzlet alapja. Amikor a rendszer áll, a profit is áll. Sokan elkövetik azt a hibát, hogy csak a rendszergazda számláját látják a kiadási oldalon. A valódi kérdés azonban az: mennyibe kerül a cégnek egyetlen óra, amikor senki nem tud dolgozni? A leállás valódi óradíja az üresjáratban lévő munkatársak bérköltségéből, a kiesett árbevételből és az esetleges kötbérekből tevődik össze. Magyarországi piaci viszonyok között egy középvállalatnál ez az összeg könnyen elérheti a több százezer forintot óránként. Ehhez adódik a presztízsveszteség, amit nehéz forintosítani, de a bizalom elvesztése hosszú távon a legdrágább tétel.
A “hívjon, ha baj van” típusú eseti hibajavítás egy kockázatos szerencsejáték. Ilyenkor a technikus csak akkor kezd el dolgozni, amikor a kár már bekövetkezett. Ráadásul az eseti megbízásoknál nincs garancia az azonnali rendelkezésre állásra. Ezzel szemben a 24/7 rendszerfelügyelet keretében kötött SLA (Service Level Agreement) jogi garanciát jelent. Nem ígéreteket kap, hanem szerződésben rögzített válaszidőket. Ez a kiszámíthatóság a nyugodt üzletmenet alapja, hiszen a hiba elhárítása már az észlelés pillanatában megkezdődik, gyakran éjszaka vagy hétvégén is.
Az eseti javítások gyakran csak tüneti kezelést nyújtanak. A kapkodva elvégzett munka után a probléma hamarosan újra jelentkezik. A folyamatos felügyelet ezzel szemben a kiváltó okokat kezeli. A rendszermérnökök látják az összefüggéseket, és proaktívan javasolnak fejlesztéseket, mielőtt a rendszer elavulna vagy instabillá válna.
Költséghatékonyság a számok tükrében
A megelőzés minden esetben olcsóbb, mint a romeltakarítás. A folyamatos kontroll nemcsak a szoftvereket védi, hanem a hardverek élettartamát is növeli. Időben észleljük a szerverek túlmelegedését vagy a tápegységek ingadozását, így elkerülhető a drága eszközök idő előtti amortizációja. A Balance 2000 havi díjas konstrukciói tervezhetővé teszik az IT költségeket. Nincsenek váratlan, milliós kiadások egy-egy nagyobb összeomlás után, mert a rendszer folyamatosan az optimális tartományban működik.
Üzleti kockázatkezelés
A stabil rendszerek a cég megbízhatóságát tükrözik. Ha az ügyfél nem éri el a szolgáltatást vagy a webshopot, azonnal a konkurenciához fordul. A 24/7 rendszerfelügyelet tehát közvetlen ügyfélmegtartó eszköz. Szakembereink nem csupán hibákat javítanak, hanem stratégiai tanácsadóként is jelen vannak. Segítünk a katasztrófa-helyreállítási tervek kidolgozásában, hogy egy esetleges fizikai kár vagy súlyos kiberincidens után is percek alatt újraindulhasson az üzlet. A biztonság nálunk nem szerencse kérdése, hanem tudatos és folyamatos tervezésé.
NIS2 és biztonsági megfelelőség: A 24/7 kontroll mint követelmény
A NIS2 irányelv 2026-ban már nem elméleti lehetőség, hanem a magyarországi vállalatok működésének szigorú jogi kerete. Az érintett szervezetek számára az első kötelező kiberbiztonsági audit határideje 2026. június 30-án járt le. A statisztikák tanulságosak. A regisztrált 2520 szervezet mintegy 84,6 százaléka, összesen 2132 cég sikeresen teljesítette ezt a követelményt. Ez a szabályozás alapjaiban írta át a felelősségi köröket. A kiberbiztonsági kockázatkezelésért ma már a menedzsment közvetlen, akár személyes felelősséggel is tartozik. A 24/7 rendszerfelügyelet ebben a környezetben a megfelelőség záloga, hiszen a hatóságok elvárják a folyamatos incidensfigyelést és a precíz naplózást.
A jogszabályi megfelelőség nem csupán papírmunka. Az ISO 27001 szabvány és a NIS2 előírásai egyaránt megkövetelik a rendszerek integritásának folyamatos ellenőrzését. Ha egy incidens bekövetkezik, a hatóságok felé történő jelentéstételi kötelezettség azonnali. 24/7 kontroll nélkül szinte lehetetlen betartani a szigorú határidőket. A felügyelet biztosítja, hogy minden esemény rögzítésre kerüljön, így az auditok során bizonyítható a proaktív védekezés megléte.
Jogszabályi megfelelőség (Compliance)
A NIS2 megfelelési kötelezettség egyik legkritikusabb pontja az informatikai üzemeltetés folytonosságának igazolása. Ez nem merül ki a tűzfalak telepítésében. A Balance 2000 szakértői csapata segít az auditokra való felkészülésben, biztosítva a technikai hátteret a törvényi előírásokhoz. Az adatvédelem és a GDPR szempontjából is alapvető a felügyelet. Egy esetleges adatvédelmi incidens észlelése és jelentése között mindössze 72 óra áll rendelkezésre. Folyamatos monitoring nélkül a jogsértések észlelése napokat vagy heteket is késhet, ami súlyos bírságokat von maga után.
Kiberbiztonsági pajzs
A zsarolóvírusok (ransomware) nem ismernek munkaidőt. A támadások jelentős része az éjszakai órákban vagy hétvégén indul, amikor a belső IT csapatok pihennek. A 24/7 rendszerfelügyelet részeként integrált behatolásjelző rendszerek (IDS) azonban soha nem alszanak. A Balance 2000 biztonsági szemlélete a “nulla bizalom” (Zero Trust) elvén alapul. Ez azt jelenti, hogy minden hálózati mozgást gyanúsként kezelünk, amíg az ellenkezője be nem bizonyosodik. A gyanús forgalmat nemcsak rögzítjük, hanem azonnal blokkoljuk is, megállítva a fertőzést még a terjedés előtt.
A biztonság nem egy statikus állapot, hanem egy folyamatosan fenntartandó folyamat. Ha az Ön cége is az érintett szektorokban működik, a törvényi megfelelés és a digitális védelem már nem választható opció. Készüljön fel a következő auditra szakértőinkkel, és kérjen NIS2 felkészítés tanácsadást még ma, hogy informatikai rendszerei minden szabályozásnak maradéktalanul megfeleljenek.
Hogyan válasszunk megbízható rendszerfelügyeleti partnert?
Az informatikai partner kiválasztása 2026-ban már nem csupán technikai, hanem stratégiai döntés. Egy rossz választás nemcsak lassú munkavégzést, hanem súlyos biztonsági réseket és jogi felelősséget is vonhat maga után. A 24/7 rendszerfelügyelet hatékonysága a szolgáltató szakmai felkészültségén és technológiai arzenálján áll vagy bukik. Első lépésként mindig ellenőrizze a referenciákat és a piaci jelenlét hosszát. Olyan partnert keressen, aki bizonyíthatóan kezelt már a cégéhez hasonló méretű és komplexitású infrastruktúrát. A marketingígéretek helyett a konkrét szakmai tapasztalat és a meglévő ügyfelek elégedettsége a valódi értékmérő.
A szerződéskötés során a legfontosabb dokumentum az SLA (Service Level Agreement). Ebben kell rögzíteni a garantált válaszidőket. Ne érje be általános ígéretekkel. A kritikus hibák esetén a reakcióidőnek percekben mérhetőnek kell lennie, hiszen minden percnyi leállás forintosítható veszteséget jelent. Kérdezzen rá a használt monitoring eszközökre is. Egy modern szolgáltató ma már mesterséges intelligenciával támogatott anomália-detektálást használ, amely képes felismerni a szokatlan mintázatokat, még mielőtt azok rendszerszintű összeomláshoz vezetnének.
A jó partner ismérvei
Egy professzionális IT partner nemcsak végrehajtó, hanem tanácsadó is. Nem várja meg, amíg Ön jelzi a problémát; ő az, aki proaktívan javasol fejlesztéseket az infrastruktúra stabilitása érdekében. Gondolkodik az ügyfél fejével, és érti az üzleti folyamatok fontosságát. Az átlátható riportolás alapkövetelmény. Önnek minden hónapban látnia kell, milyen incidenseket hárítottak el a háttérben, és milyen megelőző karbantartások történtek. A rugalmasság szintén kulcsfontosságú. Ahogy a vállalkozása növekszik, a felügyeleti rendszernek is skálázhatónak kell lennie, követve az új szerverek, felhőalapú szolgáltatások vagy távoli munkaállomások igényeit.
Miért a Balance 2000 a logikus választás?
A Balance 2000 több mint két évtizedes tapasztalattal rendelkezik a magyarországi IT piacon. Ez idő alatt láttuk a technológia minden jelentős váltását, és folyamatosan a legmagasabb szinten tartottuk szaktudásunkat. Szolgáltatási palettánk egyedülállóan komplex. Nemcsak a 24/7 rendszerfelügyelet területén mozgunk otthonosan, hanem a fizikai hálózatépítéstől kezdve az Office365 bevezetésen át egészen a szigorú NIS2 és ISO auditokig mindenre kész megoldást nyújtunk. Saját márkás hardveres hátterünk, a Géparéna, pedig biztosítja, hogy szükség esetén azonnali eszközpótlást is tudjunk garantálni.
Nálunk a biztonság nem egy statikus állapot, hanem folyamatos felügyelet és szakértői kontroll eredménye. Ne bízza a véletlenre cége digitális jövőjét. Lépjen velünk kapcsolatba egy ingyenes IT auditért! Szakértőink felmérik rendszere jelenlegi állapotát, és konkrét javaslatokat tesznek a hatékonyság és a biztonság növelésére.
Digitális stabilitás és versenyelőny a jövő piacán
A technológia 2026-ban már nem engedi meg a hibázást. A leállások okozta anyagi és presztízsveszteség messze meghaladja a proaktív védelem költségét. Láttuk, hogy a NIS2 megfelelőség és az ISO 27001 szabványok betartása ma már nem csupán opció, hanem kritikus üzleti elvárás a döntéshozók felé. A modern monitoring nem csak szoftverek futtatását jelenti. Ez egy olyan komplex folyamat, ahol a mesterséges intelligencia precizitása és a tapasztalt rendszermérnökök szaktudása együtt garantálja a zavartalan üzletmenetet minden körülmények között.
A 24/7 rendszerfelügyelet az Ön cégének digitális immunrendszere, amely a háttérben dolgozva előzi meg a bajt. Ne várja meg, amíg egy éjszakai szerverleállás vagy egy kifinomult kiberbiztonsági incidens komoly károkat okoz az üzletmenetben. A Balance 2000 Kft. ISO 27001 tanúsított folyamatokkal, mélyreható NIS2 szakértői támogatással és szerződésben rögzített, garantált válaszidővel (SLA) biztosítja a stabil informatikai hátteret.
Kérje személyre szabott ajánlatunkat 24/7 rendszerfelügyeletre! Helyezze teljes biztonságba vállalkozását, és koncentráljon kizárólag a növekedésre, miközben mi a nap minden percében vigyázunk a rendszereire. A stabilitás nem szerencse, hanem tudatos döntés kérdése.
Gyakran Ismételt Kérdések
Mit jelent pontosan a 24/7 rendszerfelügyelet a gyakorlatban?
A 24/7 rendszerfelügyelet a vállalati IT infrastruktúra, így a szerverek, hálózatok és tárolók folyamatos, automatizált monitorozását jelenti. Nem csupán adatokat gyűjtünk, hanem szakértő mérnökeink azonnal beavatkoznak, ha a rendszer anomáliát jelez. Ez a gyakorlatban azt jelenti, hogy a hibák többségét még azelőtt elhárítjuk, hogy azok fennakadást okoznának a napi munkavégzésben. A folyamatos kontroll biztosítja az üzletmenet zavartalanságát az év minden napján.
Milyen méretű cégeknek éri meg a folyamatos IT monitoring?
Minden olyan vállalkozásnak megéri, amelynek működése függ a digitális rendszerektől, legyen szó ERP rendszerről vagy e-mail forgalomról. A nagyobb vállalatoknál a komplexitás, a kkv szektorban pedig a leállás okozta aránytalanul magas költség indokolja a befektetést. Ha egy néhány órás kiesés már mérhető bevételkiesést vagy operatív megbénulást okoz, a felügyelet költsége töredéke a potenciális kárnak. A biztonság nem méret, hanem felelősség kérdése.
Hogyan garantálja a felügyelet az adataink biztonságát?
A biztonságot a valós idejű fenyegetésészlelés és az automatizált védelmi protokollok garantálják. A rendszer folyamatosan figyeli a szokatlan adatmozgásokat és a jogosulatlan hozzáférési kísérleteket. Amint gyanús tevékenységet észlelünk, azonnal blokkoljuk a forrást, megakadályozva a zsarolóvírusok terjedését vagy az adatlopást. A felügyelet részeként az automatizált biztonsági adatmentés is folyamatosan ellenőrzés alatt áll, így az adatok integritása és visszaállíthatósága minden pillanatban biztosított.
Milyen gyorsan kezdődik meg a hibajavítás egy éjszakai riasztás esetén?
A hibajavítás a riasztás beérkezése után azonnal megkezdődik a szerződésben rögzített SLA szinteknek megfelelően. Az egyszerűbb szoftveres hibákat, például egy leállt szolgáltatást, az automatizált rendszerünk másodpercek alatt újraindít. Komplexebb incidensek esetén ügyeletes rendszermérnökünk biztonságos VPN csatornán keresztül lép be a hálózatba. A cél minden esetben a hiba elhárítása még azelőtt, hogy a munkatársak reggel megkezdenék a feladatukat.
Szükséges-e új hardverek beszerzése a rendszerfelügyelet elindításához?
Általában nincs szükség új hardverek beszerzésére a szolgáltatás elindításához, mivel a monitoring szoftverek a meglévő infrastruktúrára telepíthetők. Az együttműködés elején elvégezzük a rendszerek auditját, hogy ellenőrizzük a távoli elérés és a telemetria feltételeit. Ha egy eszköz elavult vagy kritikus kockázatot jelent, javaslatot teszünk a cseréjére. Saját hardveres hátterünknek köszönhetően gyorsan és hatékonyan tudunk megoldást kínálni a szükséges fejlesztésekre.
Hogyan segít a 24/7 felügyelet a NIS2 megfelelőségben?
A 24/7 rendszerfelügyelet biztosítja a NIS2 irányelv által megkövetelt folyamatos biztonsági kontrollt és az incidensek pontos naplózását. A jogszabály előírja a fenyegetések aktív figyelését és a gyors jelentéstételt a hatóságok felé. Rendszerünkkel minden esemény visszakereshető és dokumentált, ami elengedhetetlen a 2026-os kötelező kiberbiztonsági auditok sikeres teljesítéséhez. A felügyelet segít a menedzsmentnek abban, hogy eleget tegyen a törvényben meghatározott felelősségi köreinek.
Mi a különbség a távfelügyelet és a helyszíni rendszergazdai jelenlét között?
A távfelügyelet proaktív és állandó, míg a helyszíni jelenlét általában reaktív vagy karbantartási célú. Az informatikai problémák több mint 90 százaléka gyorsabban és hatékonyabban javítható távoli hozzáféréssel. A monitoring segítségével a hardverhibákat is korábban észleljük, így a fizikai kiszálláskor a technikus már a szükséges cserealkatrésszel érkezik. A távfelügyelet tehát nem helyettesíti, hanem hatékonyabbá teszi az üzemeltetést, csökkentve a helyszíni javítások idejét.
Kapunk-e rendszeres jelentéseket a hálózatunk állapotáról?
Igen, ügyfeleink számára minden hónapban transzparens jelentést készítünk a hálózat aktuális állapotáról és az elvégzett beavatkozásokról. Ezek a riportok tartalmazzák a rendelkezésre állási adatokat, az erőforrás-használati statisztikákat és a blokkolt biztonsági incidenseket. Az adatok segítenek a döntéshozóknak a jövőbeli IT fejlesztések tervezésében. A jelentések egyben igazolják a biztonsági előírásoknak való megfelelést is a belső auditok vagy külső hatósági ellenőrzések során.