
A NIS2 megfelelési kötelezettség nem csupán egy újabb kipipálandó tétel a hatósági ellenőrzőlistán, hanem a modern vállalati stabilitás alapfeltétele. Sokan mégis úgy tekintenek rá, mint egy átláthatatlan jogszabályi útvesztőre, amely csak felesleges kiadásokat és adminisztrációt szül. Ez a szemléletmód veszélyes. A 2026-os határidők közeledtével a felkészületlenség már nemcsak elméleti kockázat, hanem közvetlen fenyegetés az üzletmenet folytonosságára. A jelentős bírságoktól való félelem jogos, de a kapkodás helyett a precíz, szakértői tervezés jelenti a valódi védelmet.
Tisztában vagyunk vele, hogy az átláthatatlan szabályozás és az IT kapacitáshiány komoly akadályt gördít a hazai cégek elé. Senki sem akar súlyos büntetéseket kockáztatni egy hiányos audit vagy egy elmaradt biztonsági fejlesztés miatt. Ebből az útmutatóból pontosan megismerheti a NIS2 irányelv követelményeit, a kritikus határidőket és a gyakorlati lépéseket a teljes körű informatikai megfelelőségig. Részletesen bemutatjuk a kötelező technikai intézkedéseket, a jelentéstételi rendet és egy olyan megvalósítható ütemtervet adunk a kezébe, amellyel a biztonságos és szabályos IT háttér megteremtése végre átlátható, kezelhető folyamattá válik.
Legfontosabb Tudnivalók
- Pontos képet kap arról, mit jelent a NIS2 megfelelési kötelezettség a technikai elvárások és az adminisztratív feladatok szintjén.
- Megismerheti az érintett ágazatokat és a méretbeli küszöböket, így azonnal eldöntheti, vonatkoznak-e cégére az új szabályok.
- Világos, 5 lépésből álló ütemtervet adunk a hiányosságok felmérésétől a hatóság által elvárt biztonsági szabályzatok kidolgozásáig.
- Megtudhatja, hogyan építhető ki olyan incidenskezelési rendszer, amely nemcsak a bírságokat előzi meg, hanem valódi védelmet is nyújt.
- Feltárjuk, miként tehető a jogszabályi megfelelés a napi IT üzemeltetés részévé külső szakértői támogatással és komplex auditokkal.
Mi a NIS2 megfelelési kötelezettség jelentése és célja?
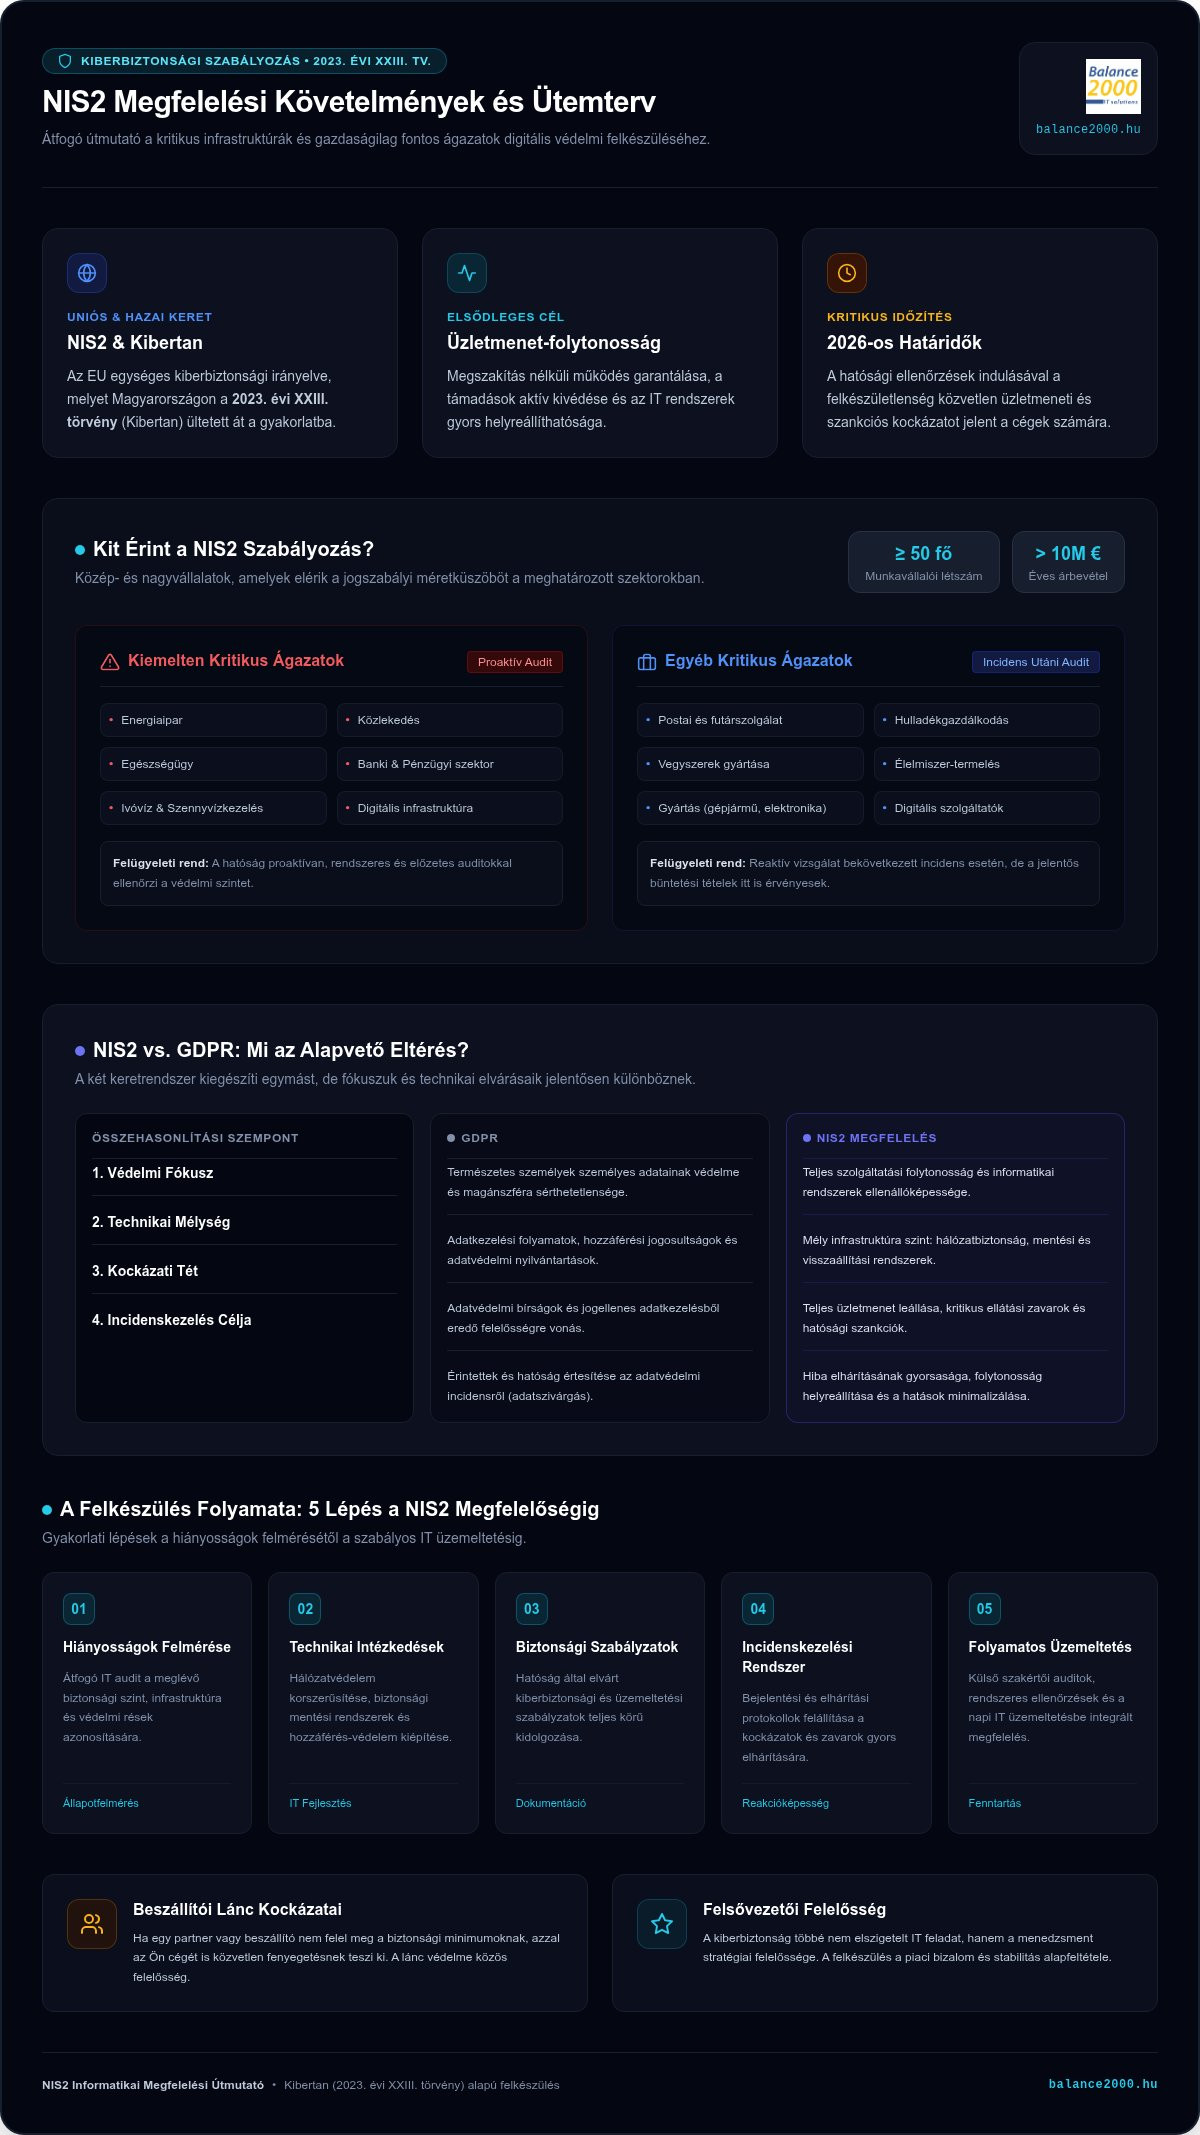
A NIS2 (Network and Information Security Directive) az Európai Unió egységes kiberbiztonsági irányelve, amely alapjaiban határozza meg a digitális tér védelmét. Magyarországon a 2023. évi XXIII. törvény, azaz a Kibertan ültette át a gyakorlatba ezeket az előírásokat. A szabályozás elsődleges célja a kritikus infrastruktúrák és a gazdaságilag fontos ágazatok védelmének megerősítése. Nem csupán egy újabb adminisztratív teherről van szó. Ez a keretrendszer a modern gazdaság zavartalan működését hivatott szavatolni.
A NIS2 megfelelési kötelezettség lényege a megszakítás nélküli üzletfolytonosság. Egy olyan komplex védelmi és irányítási rendszert jelent, amely garantálja, hogy a vállalat képes legyen kivédeni a támadásokat, vagy hiba esetén a lehető leggyorsabban helyreállítani a működését. A biztonság többé nem egy elszigetelt IT feladat, hanem a felsővezetés felelősségi körébe tartozó stratégiai kérdés.
Miért pont most vált kritikussá a szabályozás?
A kiberfenyegetettségek szintje 2026-ra kritikus magasságokba emelkedik. A zsarolóvírusok és a célzott adatlopások már nemcsak a távoli nagyvállalatokat, hanem a hazai kkv-szektort is közvetlenül érintik. A kiberbűnözés iparággá vált, a támadások pedig egyre kifinomultabbak. Ebben a környezetben a beszállítói láncok védelme kulcsfontosságúvá vált. Ha az Ön egyik partnere nem felel meg a biztonsági minimumoknak, azzal az Ön cégét is közvetlen veszélynek teszi ki. A jogszabályi határidők lejárta után a hatóságok megkezdik a szigorú ellenőrzéseket, így a felkészülésre maradt idő rohamosan fogy.
A NIS2 és a GDPR közötti alapvető különbségek
Gyakori hiba a két szabályozás összekeverése, pedig a fókuszuk alapvetően eltér. Míg a GDPR elsősorban a természetes személyek adatainak védelmére és a magánszféra sérthetetlenségére koncentrál, addig a NIS2 a teljes szolgáltatási folytonosságot és az informatikai rendszerek ellenállóképességét helyezi a középpontba. A legfontosabb eltérések a következők:
- Technikai fókusz: A NIS2 sokkal mélyebbre megy az informatikai infrastruktúra szintjén, konkrét elvárásokat támasztva a hálózatbiztonság és a mentési rendszerek felé.
- Üzleti kockázat: A NIS2 esetében a tét nemcsak az adatvédelmi bírság, hanem a teljes üzletmenet leállása és a kritikus szolgáltatások kiesése.
- Incidenskezelés: Bár mindkét szabályozás előírja a bejelentési kötelezettséget, a NIS2 esetében a hangsúly a hiba elhárításának gyorsaságán és a hatások minimalizálásán van.
A két rendszer kiegészíti egymást. Egy jól felépített informatikai háttér mindkét elvárásnak képes megfelelni, de a NIS2 technikai követelményei jóval szigorúbb és proaktívabb hozzáállást igényelnek a rendszerek üzemeltetése során.
Kit érint a NIS2? Érintett ágazatok és méretbeli küszöbök
Sokan tévesen azt hiszik, hogy a kiberbiztonsági szigorítások csak a technológiai óriásokat érintik. Ez a szemléletmód veszélyes üzleti kockázatot rejt. A NIS2 megfelelési kötelezettség kiterjed minden olyan közép- és nagyvállalatra, amely a gazdaság működése szempontjából kritikusnak minősített ágazatokban tevékenykedik. A méretbeli küszöbérték pontos: legalább 50 munkavállalót foglalkoztató, vagy 10 millió eurót meghaladó éves árbevétellel rendelkező cégeknek kötelező a felkészülés. Ha vállalkozása eléri ezeket a számokat, a szabályozás alól nincs kibúvó.
Az érintett területeket a jogszabály két fő csoportra osztja. A besorolás meghatározza a hatósági felügyelet mértékét és a lehetséges szankciók súlyát is.
- Kiemelten kritikus ágazatok: Energiaipar, közlekedés, egészségügy, banki szektor és pénzügyi infrastruktúra, ivóvíz-szolgáltatás és szennyvízkezelés, digitális infrastruktúra.
- Egyéb kritikus ágazatok: Postai és futárszolgáltatások, hulladékgazdálkodás, vegyszerek gyártása, élelmiszer-termelés és feldolgozás, gyártás (pl. gépjárművek, elektronika), digitális szolgáltatók.
Kiemelten kritikus vs. fontos entitások
A különbségtétel lényege a felügyeleti szigorban rejlik. A kiemelten kritikus entitásoknál a hatóság proaktívan, rendszeres auditokkal ellenőrzi a védelmi szintet. A fontos entitások esetében jellemzően csak egy bekövetkezett incidens után indul vizsgálat, de a büntetési tételek ott is jelentősek. A NIS2 irányelv az Európai Bizottság szerint világos kereteket ad a besoroláshoz, de a pontos hazai jogállás meghatározása szakértői auditot igényel. Az önkéntes megfelelés pedig egyre több cég számára válik stratégiai döntéssé a piaci bizalom megőrzése érdekében.
A beszállítói lánc biztonsága (Supply Chain Security)
Ez a pont az, ahol a kisebb vállalkozások is csapdába eshetnek. A NIS2 előírja a nagyvállalatoknak, hogy ellenőrizzék beszállítóik kiberbiztonsági szintjét. Ha Ön egy kritikus ágazatban működő cég partnere, tőle is elvárják majd a biztonsági garanciákat. A nagyvállalatok 2026-tól nem fognak kockáztatni: aki nem tudja igazolni a védelmi szintjét, kiesik a beszállítói körből. A NIS2 megfelelési kötelezettség teljesítése tehát nemcsak jogi kényszer, hanem a piacon maradás feltétele is. A Balance 2000 csapata segít Önnek a partnerek felé történő megfelelőség hiteles igazolásában, hogy cége versenyelőnyként használhassa a biztonságot.
A NIS2 technikai követelményei: Mit vár el a hatóság?
A NIS2 megfelelési kötelezettség teljesítése a napi IT üzemeltetés szintjén dől el. A hatóság nem elméleti válaszokat vár, hanem bizonyítható technikai védelmet. A folyamat alapja a mélyreható kockázatelemzés és az erre épülő informatikai biztonsági szabályzatok rendszere. Ezek a dokumentumok nem a fióknak készülnek. Ezek határozzák meg a hálózati rendszerek védelmét és az ellátási lánc biztonságát is. A technikai audit során minden végpontot és hálózati eszközt vizsgálni kell. A sérülékenységvizsgálat csak a kezdet. A valódi védelem a többtényezős hitelesítésnél és a titkosításnál kezdődik. Ezek az eszközök akadályozzák meg, hogy egy ellopott jelszó miatt az egész cég leálljon.
Az ellátási lánc biztonsága kiemelt figyelmet kap. Meg kell győződni róla, hogy a partnerek és szoftverszállítók is tartják a kiberbiztonsági szintet. Ez a proaktív védelem lényege. A NIS2 nem büntetni akar, hanem kényszeríteni a biztonságosabb működést. Az Európai Bizottság NIS2 irányelv oldala is hangsúlyozza a rugalmas ellenállóképesség fontosságát. A Balance 2000 megközelítése szerint a technikai megfelelőség az üzemeltetés természetes része. Nem plusz teher, hanem a stabilitás záloga.
Incidenskezelés és jelentéstétel
Az időfaktor itt kritikus. A szabályozás 24 órás előzetes figyelmeztetést és 72 órás részletes jelentéstételt ír elő jelentős incidensek esetén. Ez manuális módszerekkel szinte lehetetlen. A folyamatos monitorozás és a logelemzés alapkövetelmény. Egy profi 24/7 rendszerfelügyelet azonnal jelzi a gyanús tevékenységet. Minél gyorsabb az észlelés, annál kisebb a kár és a bírság kockázata. A hatóság látni akarja, hogy a cég képes észlelni a támadást, és megvannak a folyamatai a kezelésére.
Válságkezelés és adatmentés
Az üzletfolytonosság (BCP) és a katasztrófa-helyreállítás (DRP) a NIS2 megfelelési kötelezettség technikai tartóoszlopai. Az automatizált adatmentés ma már alapvető elvárás. A kérdés az: mi történik, ha leáll a szerver? A katasztrófaterv pontosan rögzíti a visszaállítási lépéseket és a felelősöket. Nem elég menteni az adatokat. A mentések integritását rendszeresen tesztelni kell. Ha a mentésből nem lehet visszaállni, az a hatóság szemében olyan, mintha nem is létezne védelem. A cél a leállási idő minimalizálása minden körülmények között.
A felkészülés folyamata: 5 lépés a NIS2 megfelelőségig
A NIS2 megfelelési kötelezettség teljesítése nem sprint, hanem egy jól strukturált folyamat. Sokan elkövetik azt a hibát, hogy a végén kapkodnak, ami felesleges költségekhez és biztonsági résekhez vezet. A módszeres felkészülés öt világos lépésre osztható. Első a gap-analízis. Itt mérjük fel a jelenlegi informatikai állapot és a jogszabályi elvárások közötti távolságot. Ez a diagnózis szakasz. Ezt követi az adminisztratív alapozás: az Informatikai Biztonsági Felelős (IBF) kijelölése és a testreszabott szabályzati háttér megalkotása. A harmadik lépés a technikai védelem implementálása. Itt kerül sor a többtényezős hitelesítés (MFA), a titkosítás és a kritikus mentési rendszerek élesítésére.
A negyedik fázis az emberi tényezőről szól. A munkavállalói tudatosságnövelő oktatások során a kollégák megtanulják felismerni a kiberfenyegetéseket. Végül a folyamatot a hatósági regisztráció zárja az SZTFH felületén. Ez a lépés teszi hivatalossá a megfelelést az állam felé. Kérje szakértői támogatásunkat a teljes körű NIS2 felkészítéshez, és fordítsa a jogszabályi kényszert üzleti előnyre.
Az informatikai biztonsági audit szerepe
Az audit nem csupán egy ellenőrzés, hanem a cég digitális immunrendszerének tesztje. Magyarországon a NIS2 alá tartozó szervezeteket kétévente kötelező auditálni. Ezt csak a hatóságnál nyilvántartásba vett, független auditor végezheti el. A Balance 2000 tanácsadói szerepe itt válik kritikussá. Mi nem az auditot végezzük, hanem felkészítjük a vállalatot arra, hogy az ellenőrzés zökkenőmentes legyen. Előzetes auditokat tartunk, javítjuk a hibákat, és ott állunk a vezetés mellett a hivatalos vizsgálat során is. A célunk, hogy a cég ne bírságot kapjon, hanem egy hitelesített, biztonságos minősítést.
Szabályzatoktól a gyakorlati megvalósításig
A “fióknak írt” szabályzat a legnagyobb kockázat. A hatóság látni akarja a gyakorlati megvalósítást is. Ha a szabályzat előírja a hozzáférés-kezelést, akkor a rendszergazdának bizonyítania kell tudnia, hogyan korlátozzák a jogosultságokat a napi rutinban. A NIS2 megfelelési kötelezettség akkor teljesül, ha a technikai kontrollok és az üzleti folyamatok összeérnek. A folyamatos monitorozás és a visszacsatolás biztosítja, hogy a rendszer ne csak az audit napján, hanem az év minden percében védjen. A stabilitás alapja a fegyelmezett, szakértő üzemeltetés.
Hogyan támogatja a Balance 2000 a NIS2 megfelelését?
A NIS2 megfelelési kötelezettség teljesítése során a legnagyobb hiba a jogi és a technikai feladatok szétválasztása. Ha a tanácsadó írja a szabályzatot, az IT csapat pedig nem tudja azt a gyakorlatban megvalósítani, a rendszer elbukik az auditon. A Balance 2000 ezt a szakadékot hidalja át. Komplex szemléletmódunkkal az auditra való felkészítés és a technikai megvalósítás egy kézben marad. A folyamat nálunk egy mélyreható informatikai biztonsági audittal és kockázatelemzéssel indul. Feltérképezzük a gyenge pontokat, majd kidolgozzuk a cég egyedi igényeire szabott szabályzatokat. Az Informatikai Biztonsági Szabályzat (IBP), az Üzletfolytonossági Terv (BCP) és a Katasztrófa-helyreállítási Terv (DRP) nálunk nem sablonmegoldás, hanem az Ön üzleti folyamatainak védőpajzsa.
A technikai implementáció során nem állunk meg a javaslatoknál. Aktívan kezeljük a tűzfalakat, konfiguráljuk a végpontvédelmet és élesítjük az automatizált biztonsági adatmentési rendszereket. A célunk a zéró adatvesztés és a kritikus szolgáltatások megszakítás nélküli működése. Ez a magabiztosság teszi lehetővé, hogy ügyfeleink az üzletfejlesztésre koncentrálhassanak, miközben mi a háttérben garantáljuk a digitális stabilitást. A kiberbiztonság nálunk nem projekt, hanem folyamatos felügyelet.
Szakértői tanácsadás és audit felkészítés
Módszertanunk az ISO 27001 szabvány alapjaira épül. Ez a nemzetközileg elismert megközelítés garantálja a maximális biztonságot és a hatósági elvárásoknak való megfelelést. Nem hagyjuk magára az adminisztrációs útvesztőben sem. Hatékony segítséget nyújtunk az SZTFH regisztráció folyamatában és a hatósági kapcsolattartásban. Külsős szakértőként olyan objektív látásmódot hozunk a rendszerbe, amely feltárja a rejtett kockázatokat is. A Balance 2000 mint informatikai biztonsági partner proaktívan javasol fejlesztéseket, így az audit nem stresszforrás, hanem egy sikeres vizsga lesz cége számára.
Hosszú távú üzemeltetés és biztonság
Az egyszeri felkészülés csak a kezdet. A havi díjas rendszergazdai szolgáltatásunk keretében biztosítjuk a NIS2 által megkövetelt folyamatos kontrollt. A 24/7 rendszerfelügyelet azonnal észleli és kezeli az incidenseket, mielőtt azok kárt okoznának. Rendszeres biztonsági frissítéseket és sérülékenységvizsgálatokat végzünk, hogy rendszerei mindig naprakészek legyenek. Ez a folyamatosság a záloga annak, hogy a következő auditon is megfeleljen. Ne várja meg, amíg a hatóság kopogtat az ajtaján. Vegye fel velünk a kapcsolatot egy személyre szabott NIS2 konzultációért, és tegye stabillá vállalkozása informatikai hátterét még ma.
Készüljön fel időben a kiberbiztonság új korszakára
A NIS2 megfelelési kötelezettség 2026-os határideje rohamosan közeledik. Ez a szabályozás többé nem választás kérdése, hanem a stabil üzletmenet és a piaci bizalom alapfeltétele. A sikeres felkészülés kulcsa a jogi előírások és a technikai védelem tökéletes összehangolása. Ne hagyja, hogy az átláthatatlan jogszabályok vagy a technikai hiányosságok veszélybe sodorják cége jövőjét és üzleti kapcsolatait. A felkészülést most kell elkezdeni, hogy a hatósági ellenőrzések idejére minden rendszer bizonyíthatóan védett legyen.
A Balance 2000 több mint 20 éves IT tapasztalattal, valamint ISO 27001 és GDPR megfelelőségi referenciákkal támogatja a hazai vállalatokat. Gyakorlatias, KKV-fókuszú megközelítésünkkel levesszük a válláról az adminisztrációs és technikai terheket. Egy kézben tartjuk a szabályzatalkotást és a rendszerek üzemeltetését, így Önnek nem kell külön tanácsadókkal és kivitelezőkkel bajlódnia. Biztosítjuk a folyamatos kontrollt, a 24/7 felügyeletet és a technikai stabilitást.
Kérjen NIS2 megfelelőségi auditot szakértőinktől!
Tegye biztonságossá informatikai hátterét még ma. A kiberbiztonsági fegyelem nemcsak a bírságoktól óvja meg, hanem valódi versenyelőnyt is jelent a modern digitális piacon. Legyen cége a biztonság és a megbízhatóság példaképe!
Gyakran Ismételt Kérdések a NIS2 megfelelésről
Mikor jár le a NIS2 megfelelési határidő a magyar cégek számára?
A magyarországi érintett cégeknek 2024. június 30-ig kellett regisztrálniuk az SZTFH felületén. A tényleges védelmi intézkedések implementálása és az első kiberbiztonsági audit elvégzése 2025-ben és 2026-ban válik kritikussá. A pontos ütemterv az érintettség típusától és az ágazati besorolástól függ. Javasolt a felkészülést azonnal megkezdeni, mert a technikai feltételek kiépítése hónapokat vehet igénybe. A késlekedés közvetlen kockázatot jelent a bírságok és az üzletmenet stabilitása szempontjából.
Milyen mértékű bírságra számíthat az a cég, amely nem felel meg a NIS2-nek?
A mulasztás súlyos anyagi következményekkel jár. A kiemelten kritikus ágazatokban a bírság összege akár 10 millió euró vagy az éves árbevétel 2 százaléka is lehet. A fontos entitások esetében a felső határ 7 millió euró vagy az árbevétel 1,4 százaléka. A hatóság nemcsak a technikai hiányosságokat, hanem a jelentéstételi kötelezettség elmulasztását is szigorúan bünteti. A szankciók célja a kiberbiztonsági fegyelem kikényszerítése a teljes hazai ellátási láncban.
Kötelező-e külsős auditort fogadni a NIS2 megfeleléshez?
Igen, a jogszabály előírja a független, külsős auditor által végzett kétévenkénti felülvizsgálatot minden érintett szervezet számára. Az auditot kizárólag az SZTFH névjegyzékében szereplő szakértő végezheti el hivatalosan. A belső IT csapat vagy a rendszergazda feladata a rendszerek technikai felkészítése és a szabályzatok napi szintű betartása. A Balance 2000 tanácsadóként segít a rendszerek dokumentálásában és a védelmi szint emelésében, hogy az audit során ne merüljenek fel kritikus hibapontok.
Milyen technikai eszközök elengedhetetlenek a NIS2 szerinti védelemhez?
A NIS2 megfelelési kötelezettség megköveteli a többtényezős hitelesítés (MFA) és a titkosítás alkalmazását minden kritikus hozzáférésnél. Elengedhetetlen az automatizált és rendszeresen tesztelt biztonsági adatmentés, amely garantálja a gyors helyreállítást egy esetleges incidens után. Szükség van továbbá hálózati tűzfalakra, végpontvédelemre és folyamatos logelemzésre is. Ezek az eszközök biztosítják a támadások időbeni észlelését és elhárítását. A modern védelem alapja a naprakész szoftverkörnyezet és a szigorú jogosultságkezelés.
Kiváltható-e a NIS2 megfelelés egy ISO 27001 tanúsítvánnyal?
Nem, az ISO 27001 tanúsítvány önmagában nem váltja ki a NIS2 megfelelést, de kiváló szakmai alapul szolgál a folyamathoz. Míg az ISO egy önkéntes nemzetközi szabvány, a NIS2 egy kötelező érvényű jogszabályi előírás. Az ISO 27001 folyamatai és dokumentációs rendszere nagyban megkönnyítik a hatósági auditon való átjutást. A két rendszer közötti átfedés jelentős, így aki már rendelkezik ISO minősítéssel, az sokkal gyorsabban és hatékonyabban képes teljesíteni a törvényi elvárásokat.
Hogyan érinti a NIS2 a felhőszolgáltatások (pl. Office 365) használatát?
A felhőszolgáltatások használata során a felelősség megoszlik a szolgáltató és az ügyfél között. Bár a Microsoft biztosítja az infrastruktúra alapvető védelmét, a felhasználói fiókok biztonsága és az adatok kezelése a cég saját felelőssége. A NIS2 elvárja a biztonságos konfigurációt, a jogosultságok szigorú korlátozását és a felhőben tárolt adatok mentését is. Az Office 365 bevezetés során külön figyelmet kell fordítani a naplózásra és a gyanús belépési kísérletek azonnali észlelésére.
Ki felelős a cégen belül a NIS2 előírások betartásáért?
A jogszabály értelmében a vállalat legfőbb vezetése viseli a végső felelősséget a biztonsági intézkedések végrehajtásáért és felügyeletéért. Nem lehet a felelősséget kizárólag az IT osztályra vagy a külsős rendszergazdára hárítani. A döntéshozóknak jóvá kell hagyniuk a kockázatkezelési stratégiát és részt kell venniük a kiberbiztonsági képzéseken is. A vezetők személyes felelőssége kiterjed a mulasztásokból eredő károkra és a bírságokra is, ami a téma stratégiai fontosságát jelzi.
Milyen gyakran kell felülvizsgálni a NIS2 biztonsági szabályzatokat?
A biztonsági szabályzatokat legalább évente egyszer kötelező felülvizsgálni és szükség esetén frissíteni. Emellett minden olyan jelentős informatikai változtatás után el kell végezni a módosításokat, amely érinti a cég kiberbiztonsági kockázatait. A NIS2 megfelelési kötelezettség részeként rögzíteni kell a felülvizsgálat menetét és annak eredményeit is. A statikus, évekig érintetlen szabályzatok nem felelnek meg a hatósági elvárásoknak. A védelemnek folyamatosan követnie kell a technológiai fejlődést és az új típusú fenyegetéseket.