
Egy hiányos külsős rendszergazda szerződés többe kerülhet a cégének, mint egy súlyos zsarolóvírus-támadás. Sokan azt hiszik, hogy a papírmunka csupán jogi formalitás, amíg egy váratlan rendszerleállásnál ki nem derül, hogy a felelősségvállalás ködös, a reakcióidő pedig csak üres ígéret. Ön is érzi a feszültséget, amikor a rejtett költségek vagy a NIS2 megfelelőség kerül szóba? Ez a bizonytalanság gátolja a hatékony munkát. Az informatikai háttérnek láthatatlanul, de sziklaszilárdan kellene támogatnia a napi folyamatokat, nem pedig újabb kockázati tényezőt jelenteni a döntéshozók számára.
Ebből az útmutatóból pontosan megtudhatja, hogyan épül fel egy szakmailag és jogilag is golyóálló külsős rendszergazda szerződés 2026-ban. Megmutatjuk, hogyan garantálható az átlátható elszámolás és a valódi, percre pontos SLA, amely nem hagy kiskapukat a szolgáltatóknak. Végigvesszük azokat a kritikus pontokat, amelyekkel kőbe vésheti vállalkozása adatbiztonságát és a legfrissebb hatósági előírásoknak való megfelelést. Átvesszük a teljes körű adatbiztonsági garanciák részleteit is. Készüljön fel a tudatos és biztonságos IT üzemeltetésre, ahol a folyamatosság nem szerencse, hanem tudatos tervezés eredménye.
Legfontosabb Tudnivalók
- Megtudhatja, miért jelent végzetes üzleti kockázatot a szóbeli megállapodás a 2026-os kiberbiztonsági környezetben.
- Tisztázzuk az SLA valódi jelentését, és elmagyarázzuk a kritikus különbséget a reakcióidő és a tényleges megoldási idő között.
- Segítünk eligazodni a NIS2 és GDPR útvesztőjében, hogy a megállapodás jogilag is golyóálló védelmet nyújtson.
- Kiderül, hogyan épül fel egy transzparens külsős rendszergazda szerződés, amely kizárja a rejtett költségeket és pontosan rögzíti a felelősségi köröket.
- Megismerheti azokat az intő jeleket, amelyekről azonnal felismerheti a hanyag vagy szakmailag felkészületlen IT szolgáltatót.
Miért kritikus a külsős rendszergazda szerződés a modern cégeknek?
A 2026-os kiberbiztonsági környezetben az IT üzemeltetés már nem csupán technikai kérdés. Ez üzletmenet-folytonossági és jogi kényszer. Egy professzionális külsős rendszergazda szerződés nélkül a cégvezető sötétben tapogatózik. A bizalom alapja a rögzített felelősség. Ha nincs írásos nyoma a feladatoknak, a hiba esetén mindenki hárít. A professzionalizmus ott kezdődik, ahol a szóbeli ígéreteket felváltják a mérhető paraméterek. A transzparencia nem luxus, hanem a hatékony költségtervezés alapfeltétele. Egy precíz külsős rendszergazda szerződés minden egyes forint helyét megmutatja a büdzsében.
A “kézfogásos” alkuk veszélyei
A “majd megoldjuk” típusú hozzáállás az első komoly adatvesztésig működik. Írásos megállapodás nélkül az IT szolgáltató proaktivitása gyakran elpárolog. Ki felel a biztonsági mentések integritásáért? Ki fizeti a kárt, ha egy zsarolóvírus titkosítja a szervert? Szerződés híján ezek a kérdések csak meddő vitákat szülnek. A jogi felelősségre vonás ilyenkor szinte lehetetlen. A cégvezető egyedül marad a hatósági bírságokkal és a leállás okozta bevételkieséssel. A bizonytalanság a legdrágább üzemeltetési forma. A pontosan definiált Service Level Agreement (SLA) hiánya miatt a reakcióidő csak egy vágyálom marad. Tisztázatlan keretek között a rendszergazda csak akkor tűnik fel, ha már ég a ház. Ez a reaktív szemlélet 2026-ban már megengedhetetlen kockázat.
Üzleti előnyök a jól strukturált szerződéssel
A transzparencia kifizetődik. Egy jól felépített szerződés lehetővé teszi a havi költségek forintra pontos tervezését. Nincsenek váratlan kiszállási díjak vagy utólag kiszámlázott munkaórák. A dokumentált folyamatok biztosítják, hogy a tudás ne egyetlen ember fejében legyen. Ez az átadhatóság a stabilitás záloga. A professzionális rendszergazda szolgáltatás cégeknek nem csupán hibaelhárításról szól. Ez egy stratégiai partnerség. A szerződés védi a cégvezetőt a NIS2 és GDPR előírások betartatásával is. A biztonság nem extra szolgáltatás, hanem az alapműködés része. A precíz elszámolás és a rögzített hatáskörök megteremtik azt a nyugalmat, amire egy döntéshozónak szüksége van. Így az informatikai háttér nem akadály, hanem motor lesz a növekedéshez.
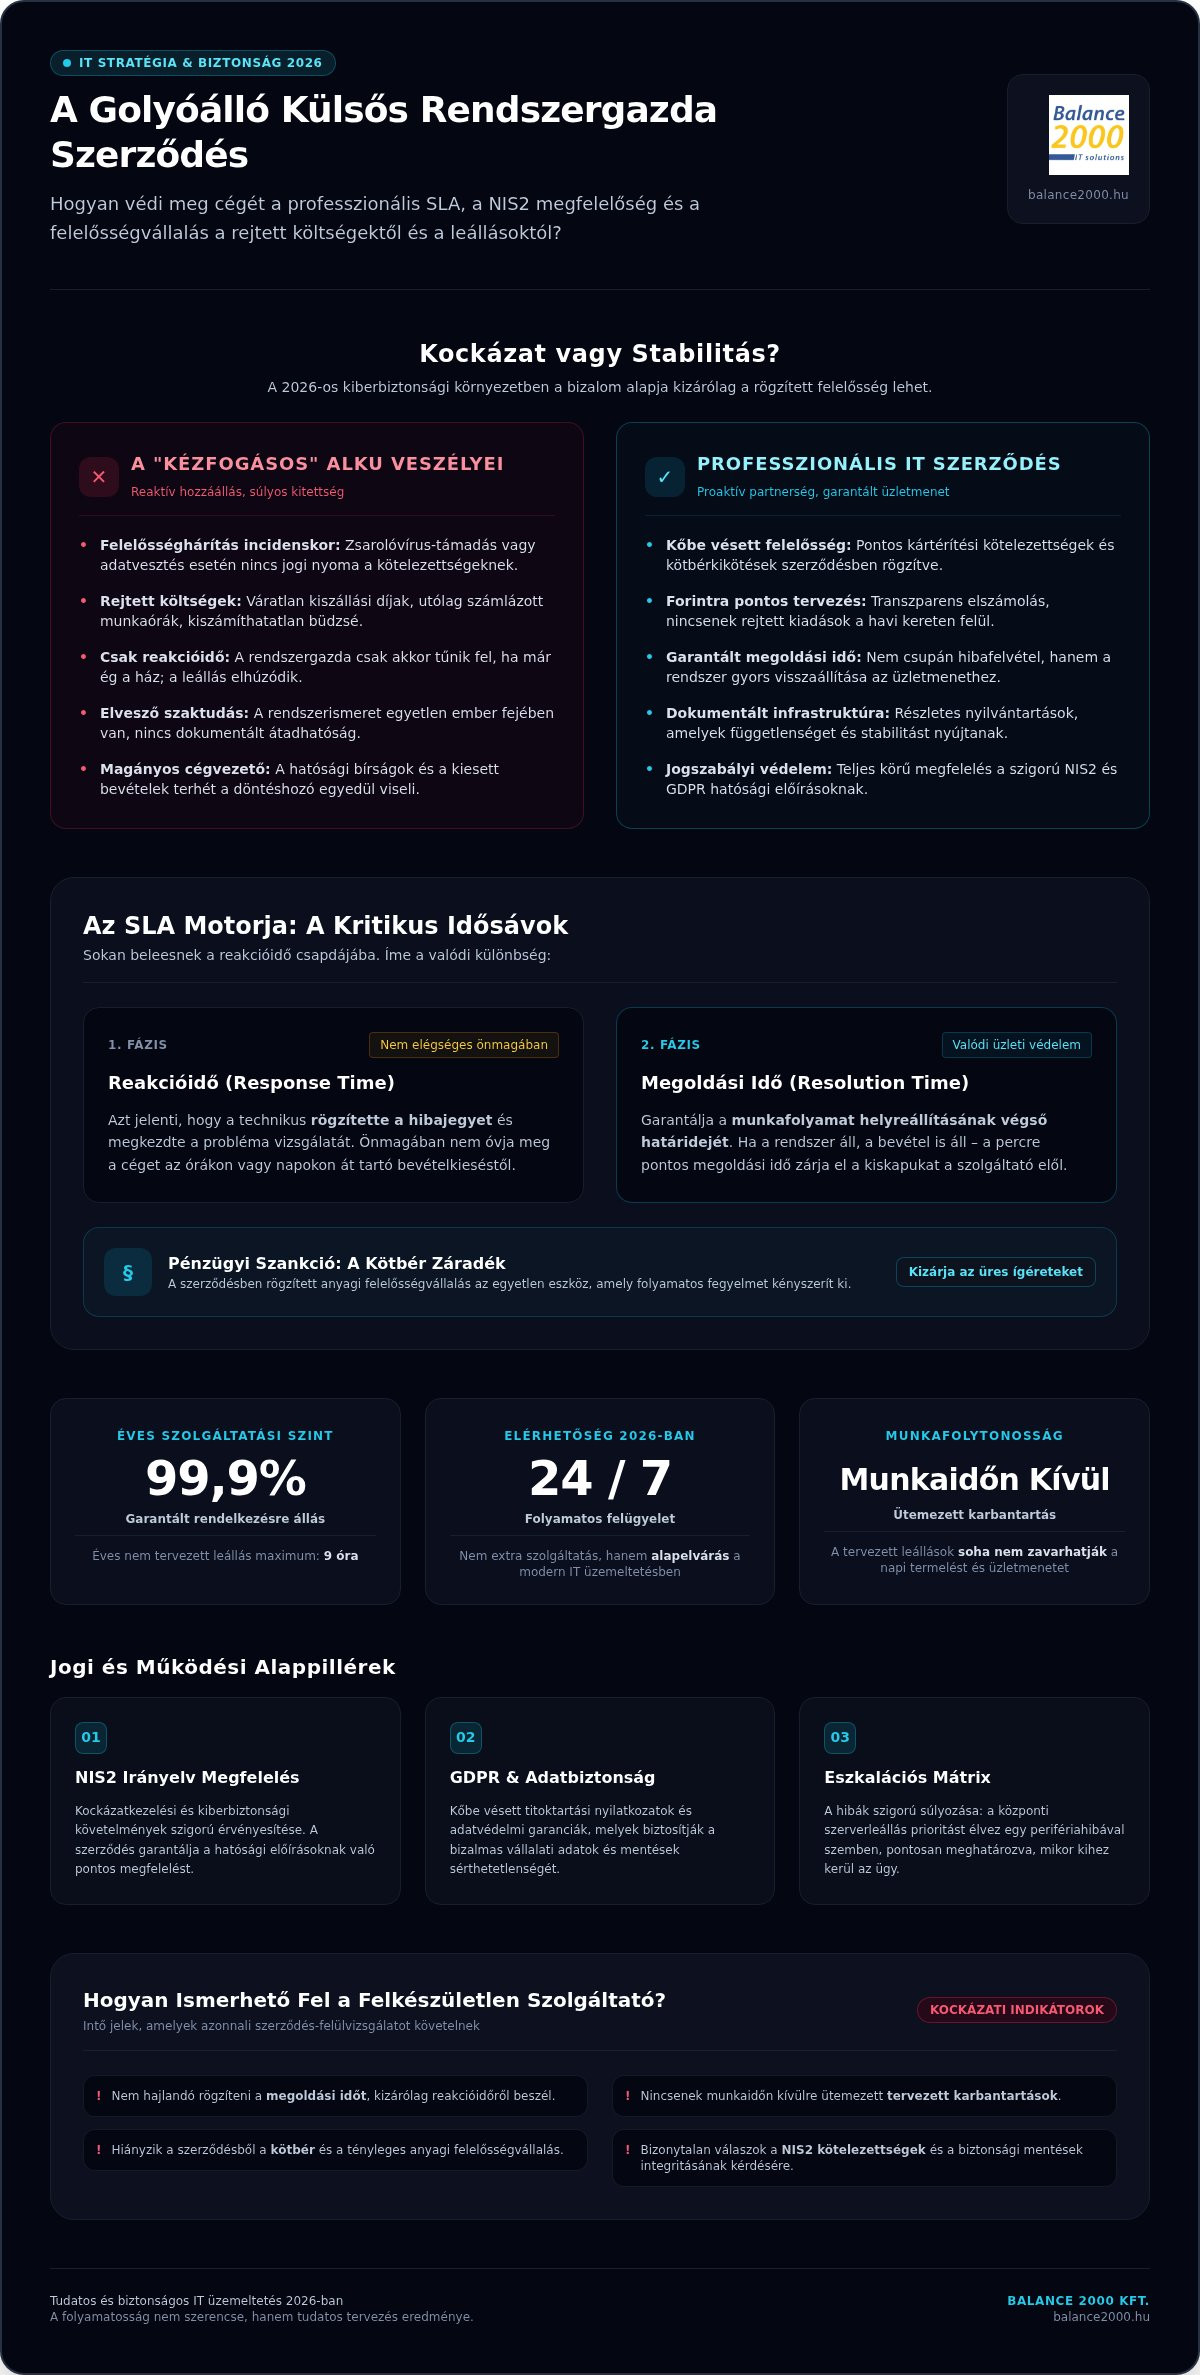
Az SLA (Service Level Agreement) meghatározása: A rendelkezésre állás garanciája
Az SLA nem csupán egy technikai melléklet. Ez a dokumentum a külsős rendszergazda szerződés motorja. Meghatározza, hogy a szolgáltató pontosan mit és mennyi idő alatt végez el. Ha ez hiányzik, a cégvezető kiszolgáltatottá válik. A professzionális üzemeltetés alapja a mérhetőség. Nem elég az ígéret, bizonyíték kell. A jól megfogalmazott szintek rögzítik a felelősséget és a kártérítési kötelezettségeket is. Ez az Ön biztosítási kötvénye a digitális térben.
Sokan elkövetik azt a hibát, hogy csak reakcióidőt kötnek ki a megállapodásban. Ez egy veszélyes csapda. A reakcióidő csupán azt jelenti, hogy a technikus rögzítette a hibát és elkezdett foglalkozni vele. A megoldási idő rögzítése jelenti az igazi védelmet. Ez garantálja, hogy a munkafolyamat ne álljon órákig vagy napokig. Ha a rendszer áll, a bevétel is áll. A szerződésnek tartalmaznia kell a kötbért is. A pénzügyi szankció az egyetlen eszköz, amely valódi fegyelmet és fókuszált munkavégzést kényszerít ki a szolgáltatóból.
Kritikus idősávok rögzítése
A hibákat szigorúan kategorizálni kell. Egy elfelejtett jelszó vagy egy akadozó nyomtató nem azonos súlyú a leállt központi szerverrel. Az eszkalációs rend pontosan meghatározza, kihez kerül a probléma, ha az első szintű támogatás nem tudja azonnal megoldani. A 24/7 elérhetőség 2026-ban már nem extra, hanem alapelvárás. A Balance 2000 Kft. proaktív felügyelete biztosítja, hogy a kritikus hibák többségét még azelőtt elhárítsuk, hogy az ügyfél egyáltalán észlelné a bajt. A helyszíni kiszállási időket is percre pontosan rögzíteni kell a távoli segítségnyújtás mellett.
Rendelkezésre állás százalékban mérve
A 99,9%-os rendelkezésre állás a gyakorlatban azt jelenti, hogy az éves nem tervezett leállás nem haladhatja meg a 9 órát. Ez szigorú mérce, de a modern üzleti folyamatokhoz elengedhetetlen. A tervezett karbantartásokat mindig munkaidőn kívülre kell ütemezni, hogy ne zavarják a termelést. A NIS2 irányelv előírásai is hangsúlyozzák a kockázatkezelés és a folytonosság fontosságát az IT szolgáltatásoknál. A mi módszertanunk a folyamatos monitorozásra és a redundáns rendszerekre épül. Ha bizonytalan a jelenlegi partnere teljesítményében, érdemes áttekintenie a Balance 2000 Kft. transzparens elszámolási rendszereit, ahol a garanciák kőbe vannak vésve.
Jogi megfelelőség és adatbiztonság: NIS2, GDPR és titoktartás
A jogi megfelelőség 2026-ban már nem csupán egy pipa a listán. Ez a vállalat túlélésének záloga. Egy hiányos külsős rendszergazda szerződés olyan biztonsági réseket hagyhat, amelyeken keresztül nemcsak az adatok, hanem a cég tőkéje is elszivároghat. A NIS2 irányelv alapjaiban írta át a játékszabályokat. Ez a szabályozás szigorú kockázatkezelést és azonnali incidensjelentési kötelezettséget ír elő az érintett szektorokban. A szerződésnek pontosan rögzítenie kell, hogy az IT szolgáltató hogyan támogatja ezeket a folyamatokat. Ha a megállapodás nem tér ki a hatósági megfelelőségre, a cégvezető egyedül viszi a jogi balhét. Ez elfogadhatatlan kockázat.
Az adatfeldolgozói szerződés (DPA) a GDPR elengedhetetlen része. Sokan csak egy sablont csatolnak, de ez hiba. A DPA-nak nevesítenie kell az adatok körét, a feldolgozás célját és a technikai védelmi intézkedéseket. A titoktartási nyilatkozat (NDA) sem maradhat el. Ennek ki kell terjednie a jelszavakra, a hálózati architektúrára és minden üzleti titokra. A professzionális üzemeltetés során rendszeres IT biztonsági auditokat kell végezni. Ezek eredményeit dokumentálni kell. A papír mindent elbír, de a logfájlok nem hazudnak. A folyamatos megfelelőség rögzítése a szerződésben kényszeríti ki a szolgáltatóból a precizitást.
Felelősségvállalás a kiberbiztonságért
Ki fizeti a számlát, ha egy zsarolóvírus titkosítja az állományokat? Ez a legfontosabb kérdés. A szerződésben kőbe kell vésni a biztonsági mentések gyakoriságát és a visszaállítási tesztek rendjét. Nem elég menteni, tudni kell, hogy a mentés működik is. A szolgáltatónak kötelezően rendelkeznie kell szakmai felelősségbiztosítással. Ez a fedezet nyújt biztonságot Önnek, ha a rendszergazda mulasztása miatt kár éri a céget. A biztonság nem hitkérdés, hanem szigorúan szabályozott folyamat. A ENISA kiberbiztonsági jó gyakorlatai egyértelmű útmutatást adnak az ellátási lánc védelméhez. Ezt a tudást bele kell gyúrni a megállapodásba.
NIS2 és ISO 27001 integráció
A jól felépített külsős rendszergazda szerződés az auditokra való felkészülés alapköve. A kockázatelemzés nem egyszeri feladat, hanem az üzemeltetés szerves része. Ha a szolgáltató ismeri és alkalmazza az ISO 27001 elveit, az üzemeltetés szintet lép. Ez a strukturált szemlélet biztosítja, hogy a hatósági ellenőrzések során ne érjék meglepetések a vezetőséget. A Balance 2000 szakértői támogatása segít a bonyolult megfelelőségi folyamatok egyszerűsítésében. Mi nemcsak üzemeltetünk, hanem proaktívan javasoljuk a biztonsági fejlesztéseket is. A cél a zéró incidens és a teljes jogi biztonság. A stabilitás ott kezdődik, ahol a felelősségi körök tiszták és dokumentáltak.
A feladatkörök és a hatáskörök pontos lehatárolása
A transzparencia ott kezdődik, ahol a feladatok listája véget ér. Egy professzionális külsős rendszergazda szerződés nem tartalmazhat szürke zónákat. A cégvezetők legnagyobb félelme a rejtett költség. Ezt csak úgy kerülhetjük el, ha pontosan rögzítjük, mi tartozik a fix havidíjba. A napi hibaelhárítás, a rendszerek frissítése és a folyamatos monitorozás alapfeladat. Minden, ami ezen túlmutat, projektalapú elszámolást igényel. Így a büdzsé tervezhető marad, a meglepetések pedig kizárva. A papír mindent elbír, de a váratlanul kiszámlázott munkaórák rombolják a bizalmat.
Üzemeltetés vs. Fejlesztés
Fontos elválasztani a szinten tartást a bővítéstől. A napi Helpdesk támogatás biztosítja a zavartalan munkát. Ha egy kolléga nem tud nyomtatni, az üzemeltetés. Ha új telephelyet kell behálózni, az fejlesztés. A strukturált kábelezés vagy az Office 365 bevezetése külön projekttervet igényel. A szoftverlicenc menedzsment szintén kritikus pont. A rendszergazdának látnia kell a lejáró licenceket, és időben javaslatot kell tennie a megújításra. Ez a proaktivitás választja el a profi partnert a hobbistától. A jól megírt külsős rendszergazda szerződés pontosan definiálja ezeket a határokat.
Jogosultságkezelés és kontroll
A cég adatai a legnagyobb értéket képviselik. A szuperadmin jogosultságok feletti kontrollt soha nem szabad teljesen átengedni. A szerződésnek rögzítenie kell, hogyan történik a hozzáférések kiosztása és visszavonása. Ez különösen fontos a beléptetőrendszerek és a biztonsági kamerák integrációjánál. Az IT biztonság és a fizikai védelem ma már kéz a kézben jár. A proaktív tanácsadás nem opció, hanem elvárás. A technológia gyorsan változik. Önnek olyan partnerre van szüksége, aki nemcsak végrehajt, hanem irányt is mutat.
A dokumentációs kötelezettség a szerződés lelke. Ha a szolgáltató nem dokumentál, Ön a túsza lesz. Minden jelszót, hálózati rajzot és konfigurációt naprakészen kell tartani. Ez biztosítja az átadhatóságot és a folyamatosságot. Ha szeretné látni, hogyan néz ki egy valóban tiszta és ellenőrizhető elszámolási rendszer, ismerje meg a Balance 2000 átlátható IT üzemeltetési modelljét, ahol minden feladatkörnek pontos helye van. A szakértelem nálunk nem titkolózással, hanem precíz dokumentációval párosul.
Hogyan válasszunk partnert? A professzionális IT szerződés jelei
A partner kiválasztása sorsdöntő üzleti döntés. Egy hanyag megállapodás évekre visszavetheti a cég fejlődését, és felesleges kockázatnak teszi ki az adatvagyont. A professzionális külsős rendszergazda szerződés nem egy kétoldalas általános sablon. Ez egy részletes, minden technikai és jogi részletre kiterjedő dokumentum. Tartalmaznia kell a felelősségi köröket, a kártérítési limiteket és a legfrissebb szabályozásoknak, például a NIS2-nek való megfelelést. Ha a szolgáltató kerüli a konkrétumokat az ajánlatadás során, az a legnagyobb piros zászló. A szakmai minősítések, mint az ISO 27001, nem csupán díszek a weboldalon. Ezek igazolják, hogy a partner rendelkezik a szükséges folyamatokkal a biztonságos üzemeltetéshez. A referenciák ellenőrzésekor ne érje be logókkal. Kérdezzen rá konkrét válsághelyzetek kezelésére és a reakcióidők betartására. Egy megbízható partner nemcsak a sikerekről beszél, hanem a problémák megoldásának módjáról is.
A szolgáltatói mentalitás mérése
A rugalmasság alapkövetelmény a modern piacon. A vállalkozása nőni fog, és az informatikai háttérnek követnie kell ezt a tempót. Egy jó szerződés skálázható. Nem kényszeríti bele a céget olyan merev keretekbe, amelyeket fél év múlva kinő. Az őszinte kommunikáció többet ér bármilyen technikai zsargonnál. Ha a rendszergazda proaktívan jelzi a várható szűk keresztmetszeteket, az a valódi szakértelem jele. A transzparencia ott kezdődik, hogy Ön bármikor hozzáférhet a rendszerállapotokhoz és a munkavégzésről szóló jelentésekhez. Mi nem titkolózunk. Az eredmények magukért beszélnek. A gyors válasz a jogi és technikai kérdésekre nem luxus, hanem a folyamatosság záloga.
A Balance 2000 ígérete: Stabilitás és védelem
Mi nem csupán hibajegyeket zárunk le. Valódi üzleti stabilitást építünk. A Balance 2000-nél a külsős rendszergazda szerződés egy kőbe vésett garanciavállalás a folyamatos működésre. A 24/7 rendelkezésre állás nálunk azt jelenti, hogy hétvégén vagy ünnepnapon is van, aki őrzi a rendszereit. Nem hagyjuk magára a bajban. A hosszú távú partnerségünk titka a proaktivitás és a folyamatos fejlődés. Nem várunk a hibára, hanem megelőzzük azt. Gyakorlati példáink bizonyítják, hogy a szigorú SLA és a precíz dokumentáció hogyan mentett meg cégeket a többnapos leállásoktól. Ne érje be kevesebbel, mint a teljes körű digitális védelem. Vegye fel velünk a kapcsolatot még ma egy auditált IT szerződésért! Tegyük rendbe vállalkozása informatikai hátterét közösen!
Biztosítsa vállalkozása jövőjét sziklaszilárd IT alapokkal
A 2026-os kiberbiztonsági környezetben a szerencse nem stratégia. Egy precíz külsős rendszergazda szerződés az egyetlen eszköz, amely valódi védelmet nyújt a váratlan leállások és a súlyos jogi bírságok ellen. Az előzőekben bemutatott transzparens elszámolás és a pontosan definiált SLA nemcsak a költségeket tartja kordában, hanem a cégvezető nyugalmát is garantálja. A NIS2 és GDPR megfelelőség már nem választható opció, hanem a professzionális üzemeltetés alapköve. Ne érje be bizonytalan ígéretekkel, amikor a cége folyamatossága a tét.
A Balance 2000 csapata készen áll, hogy levegye az informatikai terheket a válláról. Szakértőink 24/7 azonnali rendelkezésre állással, valamint mély NIS2 és ISO 27001 felkészítési tapasztalattal támogatják partnereinket. Nálunk a transzparencia alapvetés, ezért fix havidíjas modellekkel dolgozunk, rejtett költségek nélkül. Ez a megközelítés biztosítja, hogy Önnek csak az üzletépítéssel kelljen foglalkoznia, miközben a technikai háttér stabil kezekben van.
Kérjen szakértői konzultációt és auditált IT szerződéstervezetet a Balance 2000-től!
Váltson profi üzemeltetésre és fókuszáljon az üzleti növekedésre, a digitális védelmet pedig bízza ránk!
Gyakran Ismételt Kérdések
Milyen gyakran érdemes felülvizsgálni a külsős rendszergazda szerződést?
Évente legalább egyszer javasolt a felülvizsgálat, de jelentős szervezeti változás vagy technológiai váltás esetén soron kívül is szükséges. A 2026-os kiberbiztonsági követelmények és a NIS2 előírásai miatt a régi megállapodások gyakran elavultak. Egy professzionális külsős rendszergazda szerződés követi a cég növekedését és az új fenyegetéseket. A Balance 2000 szakértői segítenek az aktualizálásban, hogy a jogi és technikai védelem mindig naprakész maradjon a hatósági auditokhoz és a zavartalan üzemeltetéshez.
Kötelező-e kötbért kikötni a rendszergazdai szerződésben?
Jogilag nem kötelező, de üzletileg elengedhetetlen a kötbér alkalmazása a mulasztások szankcionálására a megállapodásban. Ez az egyetlen eszköz, amely valódi fegyelmet és az SLA szintek szigorú betartását kényszeríti ki a szolgáltatóból. Ha a rendszergazda nem tartja a vállalt határidőket, a kötbér kompenzálja a kiesett munkaidőt és az anyagi veszteséget. A Balance 2000-nél a transzparencia jegyében pontosan rögzítjük a felelősségvállalást, így az ügyfél mindig tudja, milyen garanciák védik a folyamatos működését.
Mi a különbség a havidíjas és az óradíjas elszámolás között a szerződésben?
A havidíjas modell kiszámítható költségeket és proaktív üzemeltetést garantál, míg az óradíjas elszámolás bizonytalanságot szül. A havidíj tartalmazza a folyamatos felügyeletet és a megelőző karbantartást is. Ezzel szemben az óradíjas modellnél a szolgáltató abban érdekelt, hogy minél több hibát javítson, ami ellentétes az ügyfél érdekeivel. A Balance 2000 fix havidíjas külsős rendszergazda szerződés struktúrája a stabilitásra épül, ahol a cél a hibamentes környezet fenntartása váratlan extra költségek nélkül.
Tartalmaznia kell-e a szerződésnek a katasztrófa-helyreállítási tervet?
Igen, a katasztrófa-helyreállítási terv (DRP) a modern szerződések kötelező eleme kell, hogy legyen a biztonság érdekében. Ebben rögzítjük, hogy egy súlyos rendszerleállás vagy adatvesztés után mennyi idő alatt és milyen módon állítható vissza az üzletmenet. A terv pontosan meghatározza a visszaállítási időt (RTO) és az adatvesztési toleranciát (RPO) is. A Balance 2000 automatizált biztonsági adatmentés szolgáltatása ezen tervek technikai alapját képezi, biztosítva, hogy a cég adatai minden helyzetben elérhetőek maradjanak a döntéshozók számára.
Hogyan szabályozzuk a távmunka informatikai hátterét a megállapodásban?
A távmunka szabályozása során a biztonságos VPN hozzáférést és az eszközök végpontvédelmét kell rögzíteni a dokumentumban. A szerződésnek ki kell térnie arra, hogy a technikai partner hogyan felügyeli a céges hálózaton kívüli gépeket és mobilokat. Fontos a titkosítás és a kétfaktoros hitelesítés (MFA) kötelezővé tétele is a hozzáférésekhez. A Balance 2000 megoldásai lehetővé teszik a rugalmas munkavégzést anélkül, hogy a vállalati adatok veszélybe kerülnének. A megállapodásban rögzített távoli elérés szabályai minimalizálják a kiberkockázatokat.
Mit tegyünk, ha a rendszergazda nem tartja be a vállalt reakcióidőt?
Első lépésként dokumentálni kell az elmaradásokat a hibajegykezelő rendszer adatai alapján. Ha a hiba rendszeres, érvényesíteni kell a megállapodásban rögzített SLA szankciókat és kötbért. A folyamatos késlekedés bizalmi válságot okoz, ami veszélyezteti a cég működését. Ilyenkor érdemes megfontolni a váltást egy megbízhatóbb partnerre. A Balance 2000-nél a külsős rendszergazda szerződés részeként vállalt 24/7 azonnali rendelkezésre állás nemcsak ígéret, hanem mérhető és ellenőrizhető kötelezettség minden ügyfelünk felé.
Kérhetünk-e kizárólagos rendelkezésre állást a szerződésben?
Kizárólagos rendelkezésre állás helyett a 24/7 elérhetőséget és a dedikált kapcsolattartót érdemes preferálni a szerződéskötéskor. Egyetlen szakember nem tud éjjel és nappal készenlétben állni, ezért egy szakértői csapat nyújtja a valódi biztonságot a cégnek. A Balance 2000 modelljében a háttérben dolgozó mérnökök folyamatosan figyelik a rendszereket, így a segítség azonnal érkezik. A szerződésben rögzített eszkalációs rend biztosítja, hogy a legbonyolultabb problémák is a megfelelő szakemberhez kerüljenek a lehető legrövidebb időn belül.
Milyen felelősségbiztosítással kell rendelkeznie egy profi IT cégnek?
Egy profi IT szolgáltatónak speciális informatikai szakmai felelősségbiztosítással kell rendelkeznie a károk fedezésére. Ez a fedezet nyújt védelmet az esetleges konfigurációs hibákból vagy mulasztásokból eredő anyagi veszteségekre. A NIS2 és ISO 27001 környezetben ez alapkövetelmény a kockázatkezelés részeként az üzemeltetés során. A Balance 2000 rendelkezik a szükséges biztosítási háttérrel, így ügyfeleink anyagi biztonsága is garantált. A szerződéskötés előtt mindig kérje el a biztosítási kötvény másolatát, hogy megbizonyosodjon a szolgáltató pénzügyi stabilitásáról.